10 月底,群晖 NAS 被 LOCK3D 勒索。共享文件夹里的文件被加上 .L0CK3D 后缀,每个目录多出一份 read-me3.txt。知乎哔哩哔哩知乎
有人存了多年的照片和视频,一起被加密。一位用户的经历是:漏洞 2024 年就发现了,自己一直没升级;用户协议里,数据丢失不赔。知乎
群晖和 360 对入口的判断并不一致:官方指向 2024 年 12 月就修复的旧漏洞,360 指向今年 9 月才披露的两个高危漏洞。知乎
也有应急团队发现部分受害设备已是最新版本,不排除第三方套件或凭据泄露。但真正要命的往往不是「0day」三个字,而是三件更土的事:DSM 裸挂公网、补丁和套件没跟上、备份盘长期在线可写。知乎知乎

加密程序从根目录一路遍历所有挂载空间,连本机备份也一起锁死。这也是为什么很多人明明做了备份,最后仍然一无所有。知乎
一位 QNAP TS-251 用户在这轮风波后顺手排查。他没在路由器上做端口映射,却在数据卷根目录找到一个随机字符串命名的隐藏目录,创建时间是 2026-07-04 00:21。知乎
里面躺着两个可执行文件;最合理的推断是 FTP 21 端口的弱口令被爆破,或者 UPnP 短暂开过口。攻击者进来 118 天,一直没加密。
用他的话说,加密是最后一步,不是第一步。没中勒索,不等于没被入侵。知乎

HomeLab 的门比 DSM 多得多:qBittorrent 的 WebUI、Jellyfin、Home Assistant、导航页、SSH、Docker API,还有各种只跑过一次的测试容器。
很多人给 NAS 设了强密码,却把这些服务留在默认口令上。像 Lucky 这类内网穿透工具,装完先把默认口令改掉——它的默认密码是 666。小红书
远程访问不是不能要,但要按暴露面排序。端口映射最快,等于把登录页挂到全世界扫描器都看得见的地方。知乎
厂商中继不开端口,速度看缘分,适合应急取文件。反向代理加前置认证(Authelia、Authentik、Pangolin 这类)能把登录页挡在认证之后;WAF 只能挡已知特征,不是替代品。
最省心的是 L3 VPN,WireGuard 或 Tailscale,让 NAS 从公网上消失。别以为没有公网 IPv4 就安全,运营商分配的 IPv6 一旦在防火墙放行,和 v4 裸奔没区别。知乎
今晚十分钟,从外到内查一遍。外面:路由器上的端口转发、UPnP、DMZ 全关,IPv6 防火墙也看一遍;用手机 5G 扫一下 5000、5001、8080、32400 这些常用端口。
里面:管理员开两步验证,停用 admin,关掉不用的 SSH、FTP、WebDAV,Docker 端口只绑 127.0.0.1。
痕迹:数据卷根目录有没有随机名字的隐藏文件夹,crontab 有没有陌生任务,账户列表有没有多出来的人。
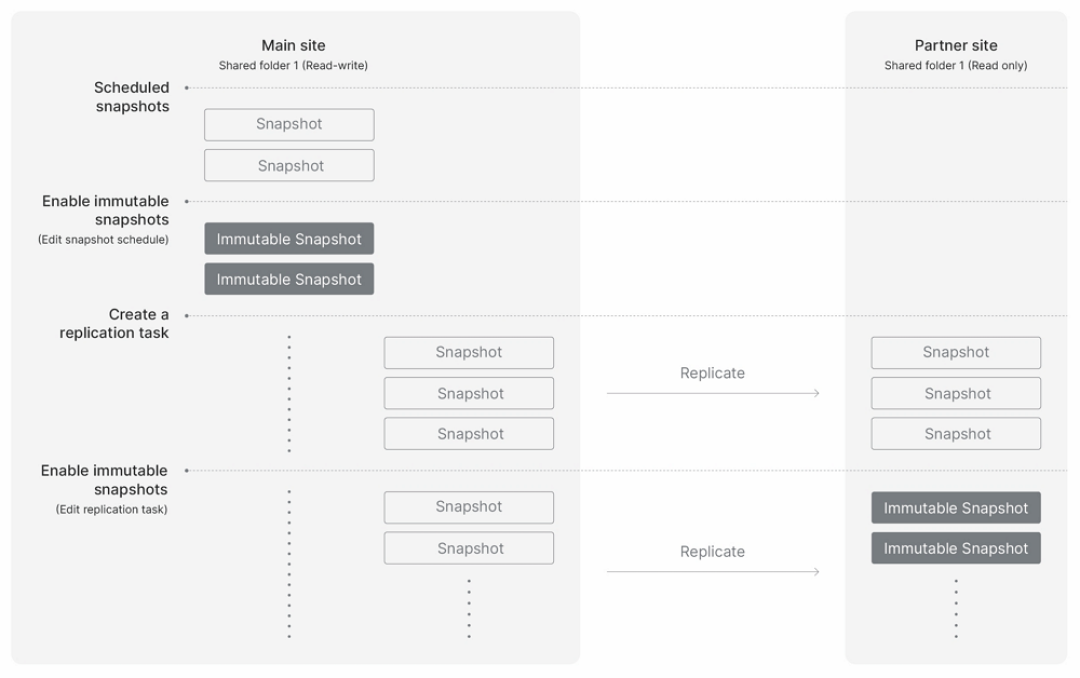
最后是恢复。快照要开,但普通快照挡不住拿到 root 的攻击者;群晖升级到 DSM 7.2、存储空间是 Btrfs 的机型,可以开不可变快照和 WriteOnce,保护期内连管理员也删不掉。知乎
更重要的是,同一台 NAS 上的快照不能替代独立备份。留一份离线或不可变的副本,隔一段时间真的还原一次——备份不测试,等于没有备份。知乎
如果已经中招,先拔网线,停掉同步和备份任务,保留勒索信和日志,不要格式化,也不要用来路不明的解密工具。
HomeLab 的乐趣是折腾,但数据不是实验品。群晖这轮风波里,最便宜的一步不是买 WAF、不是换 NAS,而是把路由器上那几条端口映射关掉。先把门关上,再谈怎么回家。