装了三回U盘,每次都提示"文件已损坏"。换U盘、重新下载镜像、换电脑重做,全套流程走完,还是不行。你开始怀疑人生。小红书
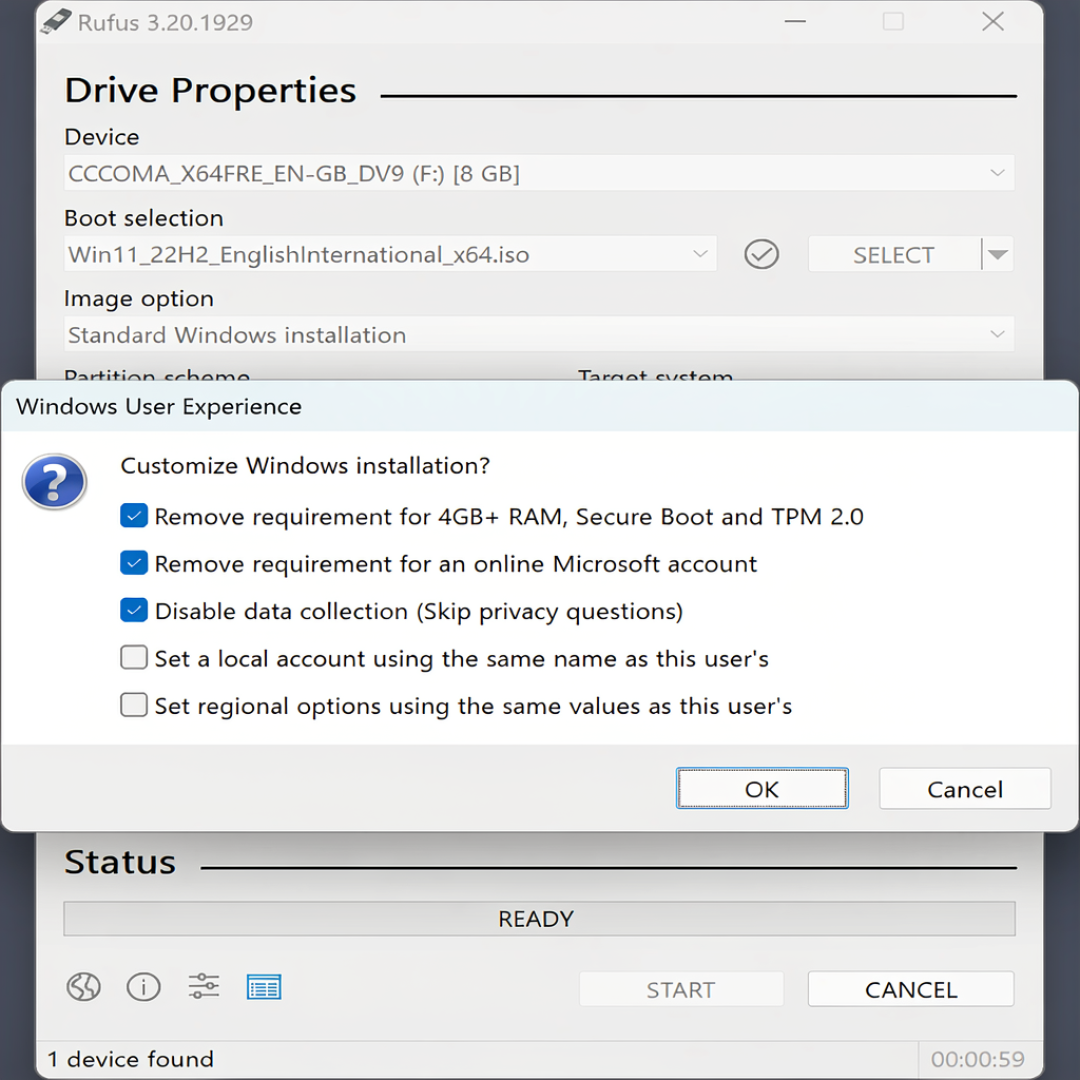
停下来。真凶早就被人找到了:2026 年 10 月 30 日,开源装机工具 Rufus 发布 4.16 Beta,公开绕开了 AMI UEFI NTFS 驱动里的一个读取错误。它专门坑装系统这一步,波及数百万台 PC。知乎知乎
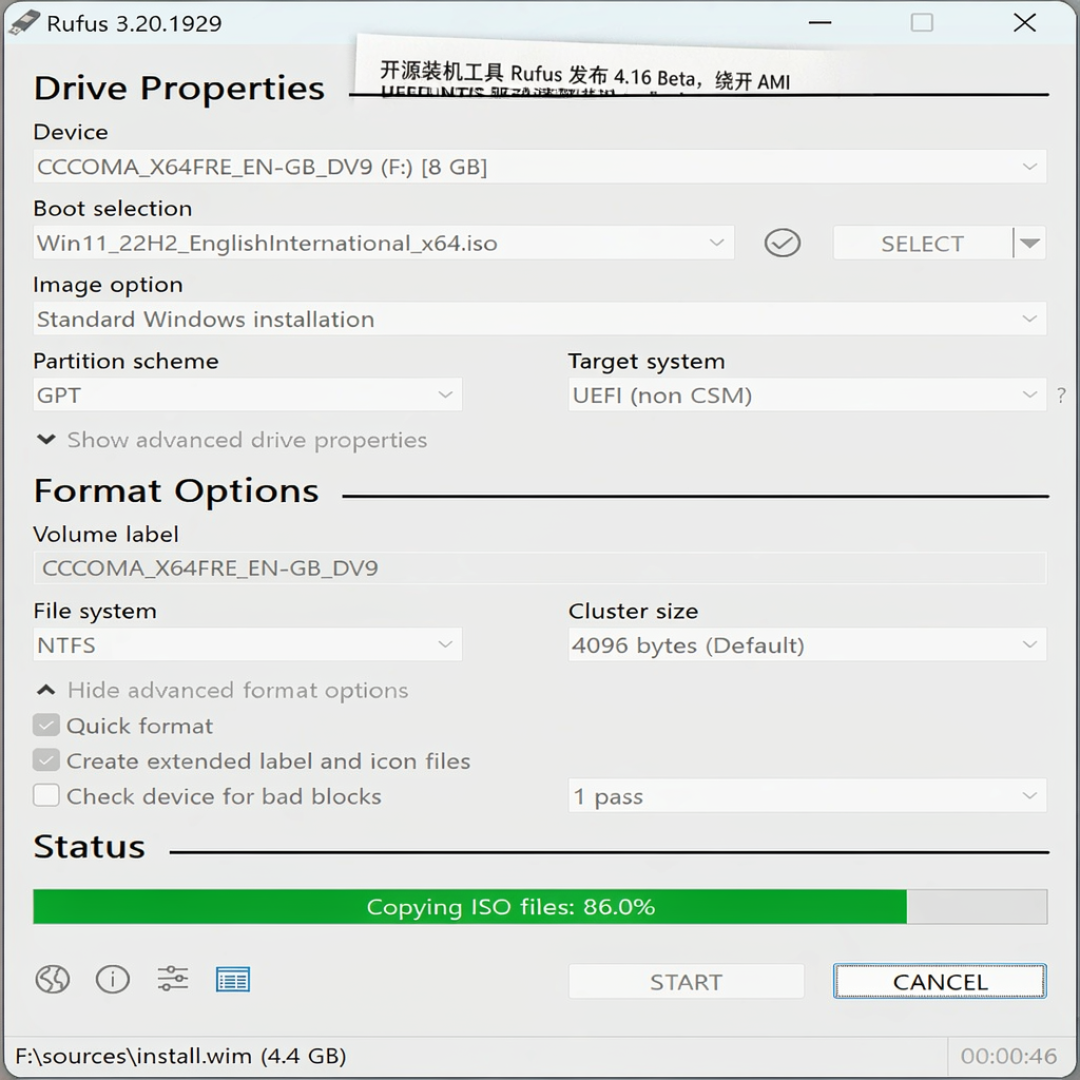
bug 怎么发生?装系统的U盘常是 NTFS 格式——install.wim 超过 FAT32 单文件 4GB 上限,只能这么装。Rufus 写完盘,机器还没进系统,先由 uefi-md5sum 这类工具在固件里回读文件、校验完整性,通过才加载 EFI 引导程序。知乎
NTFS 允许一个文件拆散在磁盘的多个连续簇区间里,正常驱动读完一段,会去找下一段。而按开发者公开的复现材料,AMI 的驱动在特定读取边界上把位置算错,下一次读取会沿着错误的位置继续取数据,读出根本不属于这个文件的内容。于是最诡异的一幕:文件明明完好,校验却报损坏,重下镜像、换U盘都找不到原因。知乎
更扎心的是时间线。开发者早在 2024 年就把问题报告给了 AMI,对方确认收到后,一直没有进一步反馈。两年过去,用户等来的不是固件补丁,而是 Rufus 的绕行方案:写文件前预留空间,让文件尽量连续存放,绕开出错的代码路径。装机工具,替固件厂商交了作业。知乎知乎
厂商为什么不修?不是改不动代码,是固件供应链太长:驱动补丁要进入各主板、各机型的固件分支,走完测试、签名、发布,才轮到你手里。同一个驱动错误可以出现在许多不同的主板上,同一个补丁却无法像更新浏览器那样一次推给所有电脑。进入维护末期的老型号,还要跟新产品抢测试和售后资源。知乎
类似的教训其实有过。2018 年 Spectre 事件里,Intel 部分微码更新引发异常重启,微软被迫临时关闭对应的缓解措施;2024 年 8 月,Windows 更新里的 SBAT 设置又导致部分双系统设备进不了 Linux。启动链的更新必须慢,但慢一步,兼容性债务就多欠一笔。知乎
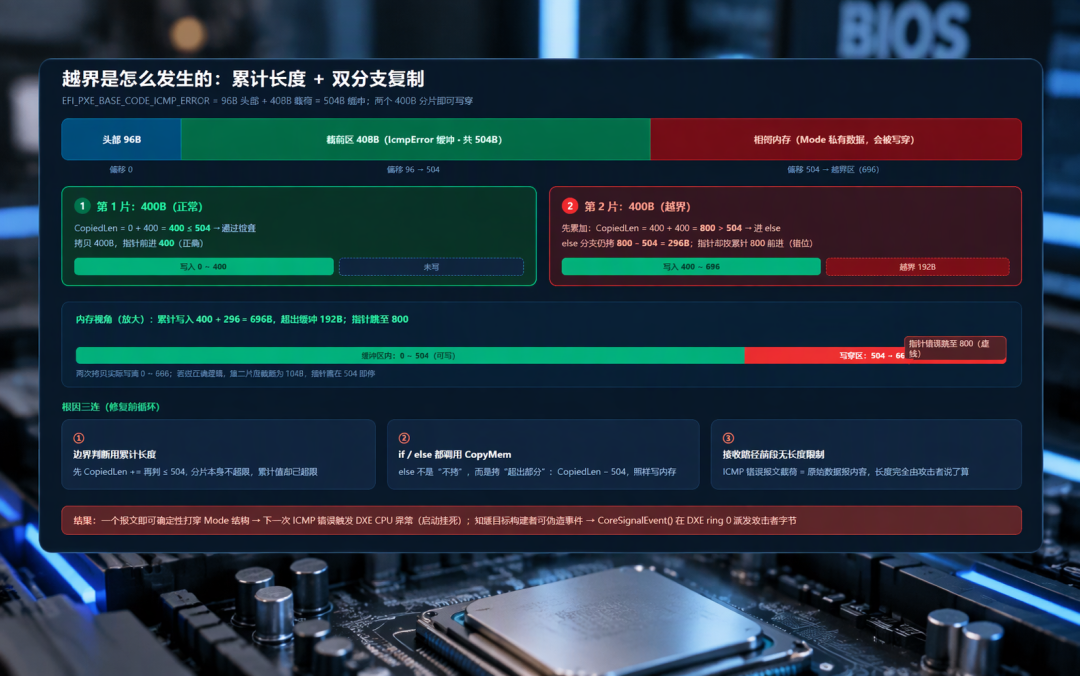
对搞硬件安全研究的人,启示不在"装系统失败"这个表象:这次 bug 只是校验误报,方向还算"良性"。但位置很吓人——固件的执行路径比操作系统早,比 Secure Boot 的验证早。你依赖的安全检查,建立在"固件得先把文件读对"这个前提上。同样的边界错误换个路径,读出的就是文件之外的数据,甚至是被写穿。同一周 TianoCore 披露的 EDK II PXE 漏洞(CVE-2026-97631,CVSS 4.0 给了 9.5)就是现成的模板。那个躺在固件里十六年的复制循环,能让攻击者在比 Secure Boot 还早的阶段执行代码。正确性和安全性,在启动链上是同一枚硬币。知乎
给常装系统的普通用户三句话:Rufus 升级到 4.16 及以后版本;遇到"文件损坏"先核一遍镜像哈希,没问题就别再换U盘了;至于 AMI 的固件补丁会不会来——继续等吧,至少这次,有人先把路蹚出来了。