
AI 15分钟破解显示器固件,逆向工程时代终结了?
你花两个星期啃一片固件,别人交给AI,15分钟干完了。今年10月,一位国外博主的视频在硬件安全圈刷屏:他用AI辅助,把一台戴尔S3422显示器的固件给破解了。过去这类活计按"天"甚至"周"计,这次被压缩到了15分钟。流程没变:把固件文件系统扒出来、丢进反汇编工具,只是"逐行读汇编"的苦活换成了AI来读。哔哩哔哩哔哩哔哩
同一个月,GitHub上的开源项目REA(Reverse Engineer Anything)一周内Star从1.5万冲到23万+。它干的就是这件事:把逆向工程从"人用工具"切换到"Agent用工具"。按项目方的说法,这跟"破解软件"是两回事,正经用途是恶意软件分析、漏洞研究、协议理解和找回遗失的源码。知乎

一、AI没让逆向变魔法,只是把门槛踩碎了
国内从业者没光围观,已经动手实测。知乎上有作者拿一份没有源码的ESP32固件做实验:AI定位处理函数、解释汇编、捋出数据流,原本估计要好几天的路径,不到一个钟头走通。他的结论很清醒:读一份没有源码的固件,现在的门槛低到"有固件、有线索、有个能读汇编的AI"就够了。但注意,他没有直接信AI——AI给一条路径,他核一条:按路径往设备里写入、再读回来,对得上才算数。这个行业没消失,重心搬家了——从"会读"挪到了"会核"。知乎
二、"藏起来就安全"正式过期
真正被改写的不是黑客的效率,是厂商的防线。上面那位实测作者的判断值得抄在设备机箱上:代码迟早会被读懂,编号藏在哪儿都不解决问题,防线只能往后面挪。以前靠"看不懂所以安全"的东西——烧录口子、产测协议、功能开关——现在都会在一小时的AI读汇编里裸奔。管用的锁只剩那几样:开Flash加密、把芯片下载模式永久锁死(eFuse位烧上去就不可逆,没有反悔键)、写接口必须带鉴权、防重放、限次数。藏,在AI时代约等于没藏。知乎

三、跟普通人有什么关系?两条
第一,你桌上的攻击面变大了。显示器、路由器、智能设备,凡是跑固件的都怕被"读懂"。以前懒得点的固件更新按钮,现在值得认真点一下——厂商堵的,正是这类被AI翻出来的洞。
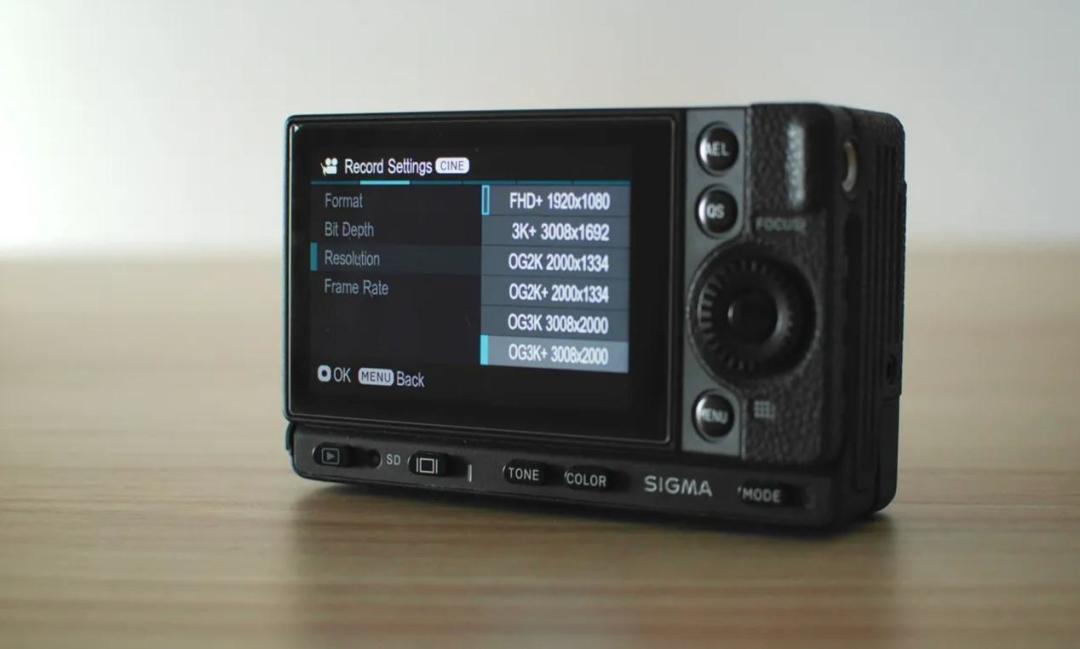
第二,"我买的我能折腾"的争论变多了。海外开发者用AI辅助分析适马fp相机的固件,不改写内部闪存,就让这台发布七年的老相机跑出了原本没有的Open Gate RAW视频模式。11月初,相机固件被爱好者用AI辅助破解的话题又冲上热榜。物权的道理讲不完,但砖是自己变、保修是自己丢——想跟着解锁隐藏菜单,先想清楚这一步。太平洋科技知乎
硬件安全研究员不会被AI淘汰,但只会硬啃汇编的人,会被"会用AI+会人工验证"的人淘汰。这不是一碗饭的结束,是一门手艺换了一条更难伪装的技能树。














