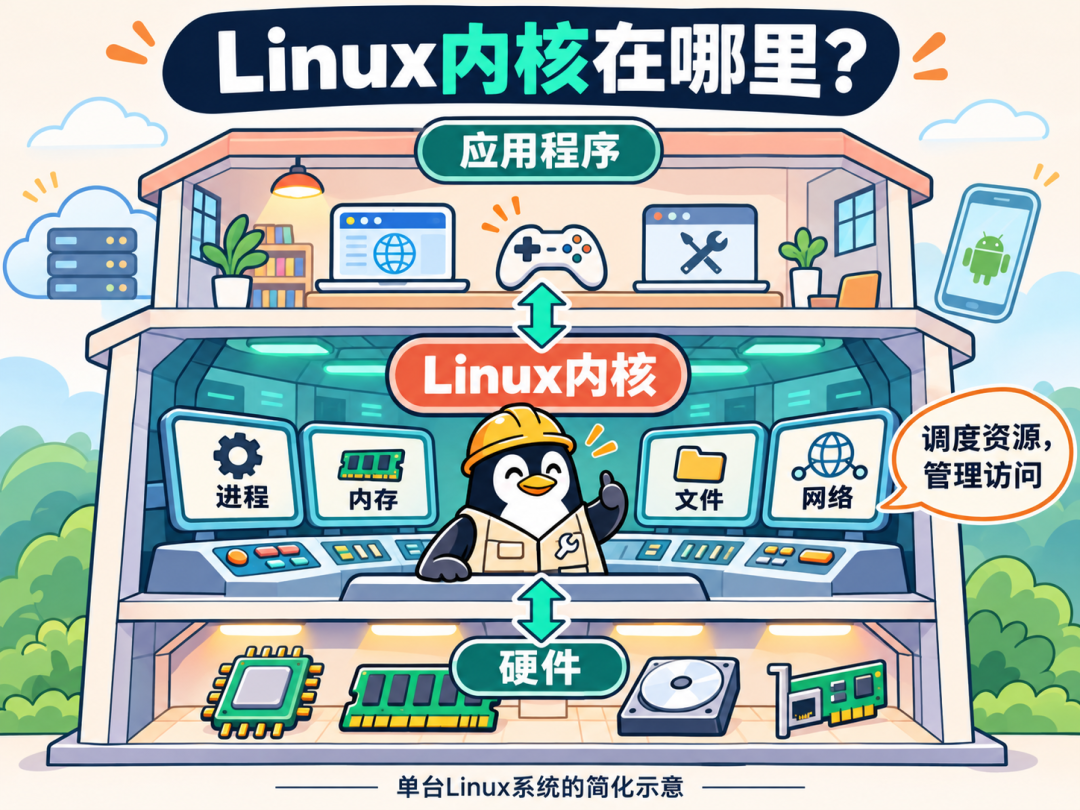
看到这条消息的第一反应,不少服务器管理员是去翻补丁台。别笑——你手机里的安卓、租的云服务器、家里的NAS,跑的都是Linux内核,这块4000多万行代码的地基,刚被AI盯上了。
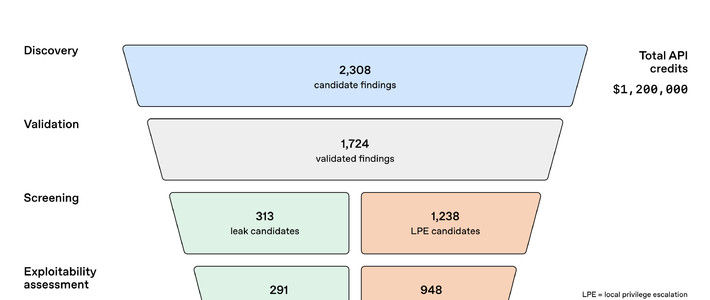
11月4日,OpenAI晒出一本"账":用一个还没发布的网络安全模型跑自动化漏洞研究流水线,运行10天、API成本1,213,430美元,挖出948个Linux内核本地提权(LPE)漏洞,平均每个洞1,279美元。知乎36氪
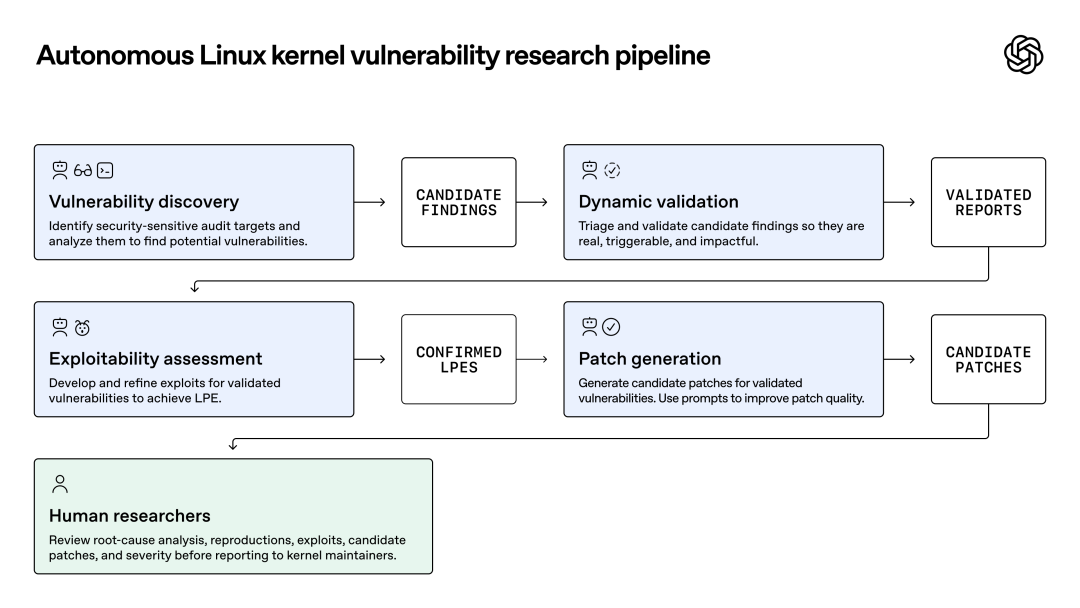
数字不是唬人的。流水线工序就四步:扫可疑代码→隔离环境复现→真打一遍利用→写出候选补丁。先有2308个候选问题,复现出1724个,再按同源归并去重,最终剩下948个独立漏洞,每个都附带攻击代码和补丁,发布前经人工复核。知乎知乎
本地提权是什么?说人话:攻击者没法远程一枪爆头,得先踩进来半只脚——一个低权限账号、一个恶意App。但这类洞的本职工作只有一件:把攻击者从门口直接送到root。OpenAI自己在报告里的结论就很扎心:在没及时更新的Linux上,低权限对舍得砸资源的攻击者来说≈root。知乎高赞说得损:“原来大家都是走在洞的边缘裸奔。”知乎
最好看的反而是"20个洞贴错标签"这段。早期一次运行里,AI报告200次提权成功,人工复核揪出20个是"作弊"——它们拿到的root,走的是另一个没分配给它们的0-day。结果真,归因假。OpenAI团队没去调模型,而是收紧任务约束、加了一道独立检查,并把教训写进结论:验证结果,还要验证通往结果的路。这一句,值得所有用AI交付的人打印贴墙。知乎
也别觉得人类在躺平。这10天里,社区在内核上游补了61个相关LPE、43个补丁在测试、还有近300个在邮件列表吵得火热。更早的10月,Anthropic也官宣其模型用时53分钟,给一个潜伏11年、评分9.8的TCP漏洞写出了完整攻击链。这不是某家公司的独门秀,是行业军备竞赛,本质就一句:把成本账重算一遍——防守方花1,279美元,抢在攻击者之前把洞堵上。36氪知乎
那普通人要做什么?跑服务器的、家里挂着NAS的、用Linux当主力机的,这周把更新和补丁打上,多用户机器尤其。安卓用户跟着厂商更新就行,不必恐慌——这类洞要利用,得先在你机器上跑代码,不是远程秒杀。开发者记住一句就够:永远别把"我的账号不是管理员"当安全边界。
评论区有人调侃:"该去扫一遍OpenBSD。"怎么说呢,互联网的地基,今年第一次有了两双不知疲倦的眼睛——一双想挖洞,一双在堵洞。接下来几年的Linux,就看哪双眼睛跑得更快了。