

这轮群晖勒索风暴里,最好看的不是受害者的哀嚎,而是别的品牌用户群里刷屏的幸灾乐祸:群晖的事,关我飞牛什么事。可紧跟着就有人问了真问题:“小米的有影响吗?”小红书
飞牛、绿联、极空间、威联通用户到底安不安全?先把结论放桌上:这轮没打到你,是运气,不是安全——没有一个NAS系统是真正安全的。知乎
群晖到底栽在哪
10月29日,群晖官方确认这轮在野攻击:攻击者利用的是一个2024年12月就已修复的安全漏洞,专门针对仍运行旧版DSM的设备发起攻击。几乎同期,360安全预警:10月以来其反勒索服务连续接到多起群晖NAS被加密的求助,采样分析确认源头是Cerber家族变种C3RB3R。知乎知乎知乎
加密完成后现场很整齐:文件扩展名统一改成 .L0CK3D,每个目录里躺一封勒索信。知乎
所以群晖不是"牌子不行",是补丁债:药发了两年没人吃,系统更新提示被点掉,套件更新被忽略,欠账越滚越大。知乎
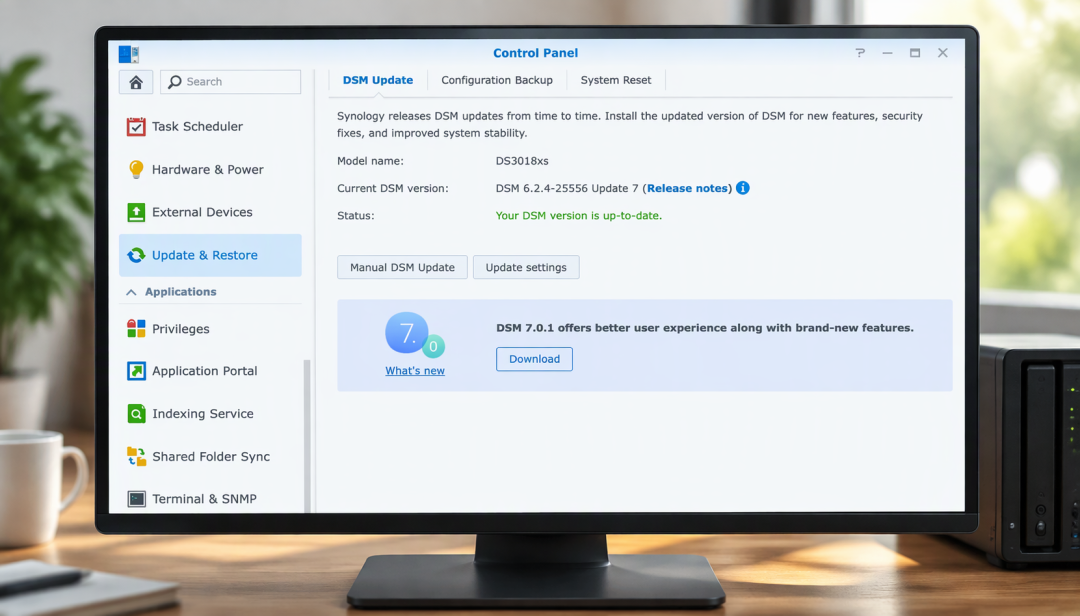
11月11日,群晖官方发布SA-26:19安全公告,披露DSM系统中存在两项安全漏洞——身份验证API里的SQL注入被评到CVSS 9.8分,攻击者无需账号密码,就有可能远程读取或写入NAS中的文件。另一条CVE-2026-85101藏在rsync同步组件里,8.6分。知乎
需要分清的是:官方特别说明,这次公布的两个漏洞与此前C3RB3R勒索涉及的并不是同一批,公告只披露了漏洞及其潜在影响,并没有表示这两个新漏洞已经被用于实际勒索攻击。知乎
换品牌?看看"勒索团伙的客户名单"
美国政府维护的KEV清单只收录现实中真被利用过的漏洞,截至11月6日共1769条,缩小到NAS与网络设备是71条,其中被明确标注"勒索团伙用过"的有14条。这份名单里:知乎
威联通占9条:4条落在相册套件,5条落在系统本身的授权与文件操作上。相册要读文件、生成缩略图、还要对公网开网页,三个条件凑齐就是标准入口。知乎
铁威马那条只有7.5分,但请求头带上 User-Agent: TNAS,服务器就在响应里把管理员口令(PWD字段)直接吐回来。要不要账号,才是判断漏洞危险的唯一标准。
TrueNAS 11月新洞:只要有人从同一个局域网里用特定地址和端口连上来,系统就直接给管理员权限,而且非集群、单机的社区版同样中招,修复版本是25.10.8。
UniFi 要单独说:三条10.0分的漏洞,三条都被用过。它是你网络的门卫室,失守后丢的不是数据,是"看得见"和"拦得住"。
反直觉的是:群晖在这份勒索名单上目前是0条。知乎
但KEV是滞后指标,不是体检报告:群晖10月29日才发新闻稿确认在野攻击,进KEV需要时间,没上榜只代表还没被正式记录,不代表没被用过。真正该看的,永远是你自己那台机器的版本号。知乎
国产玩家凭什么这轮没事——以及风险搬去哪了
截至11月中旬,飞牛、绿联、极空间、小米没有公开确认的本轮勒索受害报告。原因不在"体质好",在曝光面:国产系统的远程访问普遍走厂商中继/隧道,默认不像DSM那样在公网直接开管理端口,扫描团伙批量敲门时没敲到你。
但门变小的代价,是钥匙集中到了厂商手里:漏洞披露和补丁节奏没有公开的固定标准,全看厂商自觉。飞牛2026年2月就演过一遍——严重漏洞先不做披露,一句「我们不为别人的错误负责」把用户点炸。知乎
直到1.1.18系统发布后,飞牛才正式宣布有漏洞并封堵了漏洞。这条提问在知乎的浏览量冲过了15万——安全这件事上,“没人报道"和"没有发生”,是两个概念。知乎
而且别把中继当安全屋:飞牛中继也算是暴露公网,太多简单ID,很随意就能查到几个飞牛ID进入WEB页面。风险没消失,只是从"公网端口"搬进了"厂商服务器"。知乎
别换牌子,先查自家四扇门
补丁谁发:厂商有没有公开安全公告页、你的型号还在不在支持名单;老机器还能开机,≠还能挂公网;
默认开了什么:端口转发、UPnP、DMZ、Plex远程访问的32400——威联通Plex2Shell由四个漏洞组成,串联后可在未认证条件下以Plex进程权限执行代码,1.43.2及更早版本受影响,修复版1.43.3.10861及以上,而且它不只影响威联通,其他品牌NAS上装了受影响Plex的也要处理。现在关了,不代表以前没开过,曾公网可达的按潜在入侵处理;知乎
跑了谁的代码:群晖的病根是套件生态,你的Docker同理——对外开页面的服务,开一个就是一扇门;
权限给多粗、备份在哪:离线或不可变副本,并真的演练过一次还原。这轮有用户的留言很扎心:我中招了,近10T文件被加密,不知道咋解密。而群晖官方10月底发给客户的提醒,说的也就是三件事:请各位客户尽可能关闭外网访问,尽可能将账号密码修改得更加强壮并做好离线备份。小红书小红书
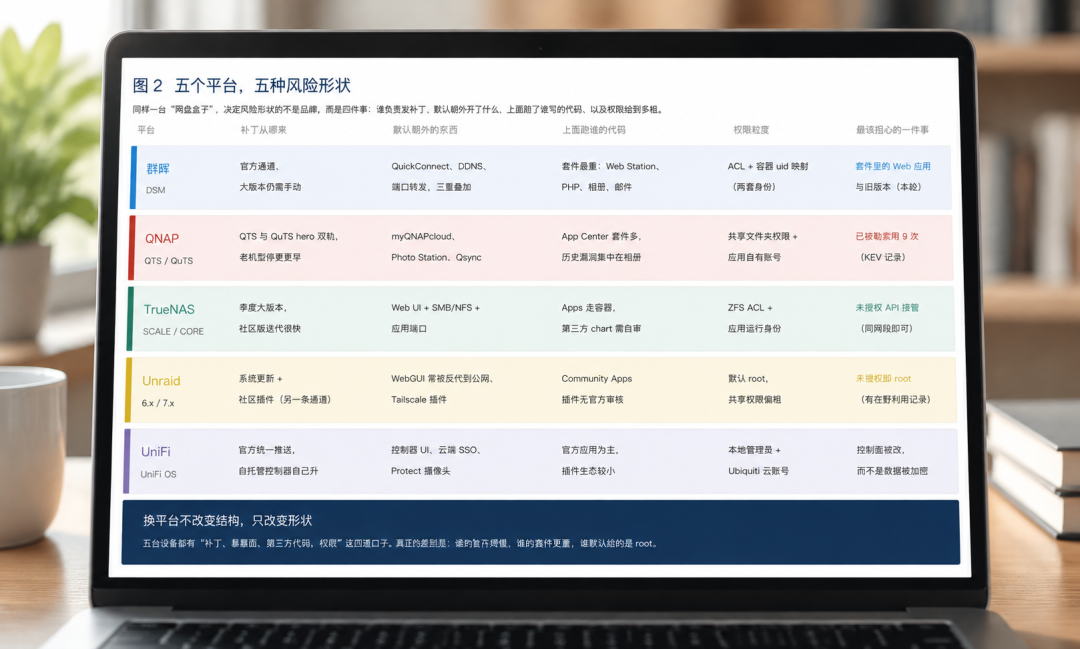
说到底,换牌子换不掉风险,关风险才关得出品牌的从容。下次再看到"关我什么事",把这四个问题甩过去,比吵品牌站位有用。

当前文章无评论,是时候发表评论了