9月15日晚上,iOS 27正式版推送刷屏的时候,玩机圈另有一处更安静的热闹:16日凌晨,有UP主发出一条以"结论:过三绿key状态全绿"为题、声称解决欧加真设备"key状态检测不通过"问题的模块视频。 而7月2日那条假回锁首发教程的452条评论里,最扎心的一句是:“upup,能给一个谷歌三绿的密钥吗[doge],最近吊销的老快了。” 另一头,知乎那个刷出38.6万播放的问题"隐藏root仍被qq检测出来要怎么办",最新一条高赞回答只有一句自嘲:“我这个机器几乎是四面漏风的。”哔哩哔哩哔哩哔哩知乎
这半年玩机党的头号难题已经不是"怎么刷上root"。9月9日还有保姆级视频把Magisk、KernelSU、KernelSU-Next、SukiSU-Ultra、APatch五件套通着教。连安卓逆向新手都整理出了"现代Root的三条路线";真正卡住人的是下一步:momo显示"环境完美"了,为什么银行App照样弹窗、游戏照样禁榜、接单软件照样扣你的分?哔哩哔哩
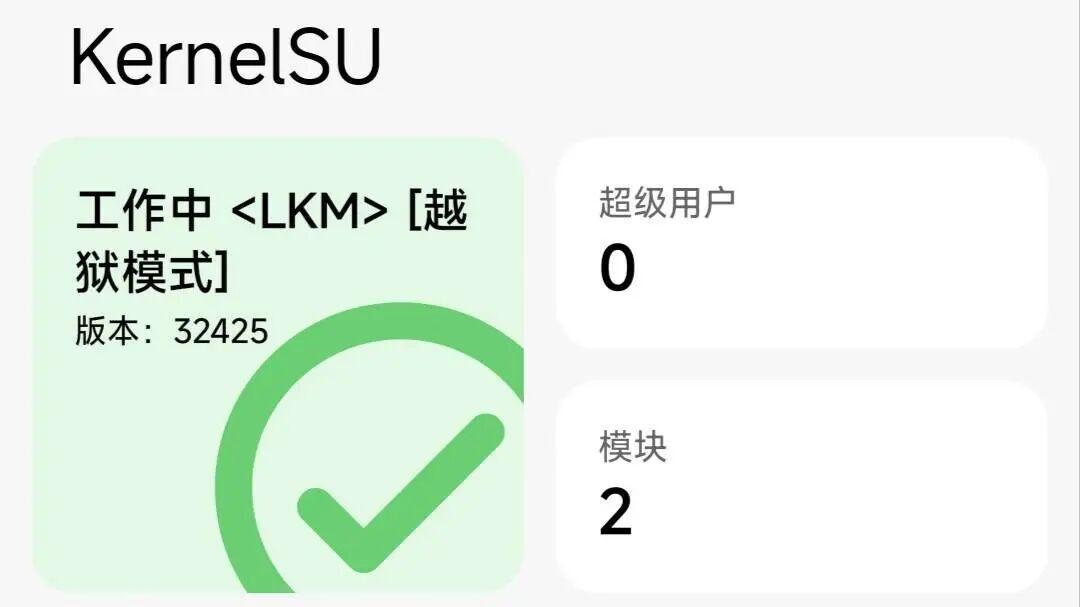
把这两个月B站、知乎、小红书三端的教程区、评论区、事故贴拼起来看,会发现这件事早就不是"装个隐藏模块"那么简单——伪装分三层,检测也分四层,每一层都有人正在翻车。动手之前,先把这张地图看完。
一、三层伪装:便宜的骗不过检测,贵的骗不过OTA
第一层:模块级隐藏,最便宜,也最先被摸透。
这层的代表是各种"一键隐藏":Magisk的lkm模式、KernelSU挂SUSFS、再加rezygisk、LSPosed一套。B站4月底那条标题直白写着"隐藏root环境(过游戏,银行,逆向)“的视频做到了12万播放。7月底"完美过春秋检测,隐藏root环境,过Luna,momo,牛头"的免费KSU教程又拿走近6.6万——需求是真实且巨大的。哔哩哔哩哔哩哔哩
但这层的信任是最脆的。7月29日,“月虹"一键隐藏模块被爆出"藏有远程控制后门”,视频一天冲到16.3万播放,结果UP主下场辟谣:所谓"Hacked by ast#1337"只是官改群里一场传歪了的玩笑。真假先放一边——一条谣言能让全圈人心里一紧,恰恰说明这个生态的流通方式是网盘链接加提取码、群文件加"远程帮你弄”,你装进底层的每一个模块,基本没人验过货。哔哩哔哩
第二层:证明级伪装,卷的是密钥。
这层骗的不是App本机,而是Google和服务端的完整性认证——俗称"三绿"(Play Integrity的MEETS等级,key状态全绿)。配套黑话这两年才成型:keybox、RKP短期证书、“原厂密钥”。8月中旬就有UP主挂出可持续更新的三绿keybox。8月底甚至有人号称攻破RKP短期证书漏洞自己提key,但吊销速度跟着上来了——9月16日凌晨那条新视频标题里"欧加真设备tee假死key状态检测不通过",说的就是密钥被废之后,设备连"证明自己"的资格都要重新挣。哔哩哔哩哔哩哔哩
这层的适用性也第一次出现品牌差:评论区流传最广的经验是"小米本来就不炸tee,只要找个密钥,打游戏和假回锁没什么区别,是一加因为炸tee真会导致容易封号,所以推荐假回锁"。这是圈层经验之谈,没人能拿官方文档背书,但欧加用户对"炸TEE"的敏感度确实明显高于小米用户。哔哩哔哩
第三层:系统级伪装——假回锁,目前骗得最深的一层。
机制说起来不玄乎:通过刷写efisp去接管abl来实现让系统底层觉得你没有解bl、然后实际上解锁的假回锁方案,AVB完整性校验照常开启,root照用。哔哩哔哩
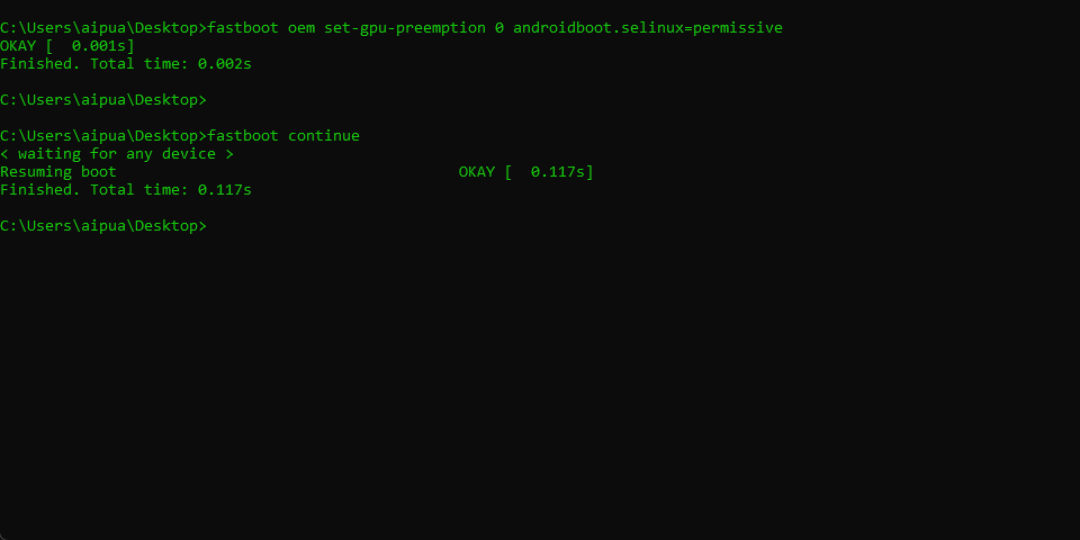
7月2日的首发教程拿到6.3万播放、452条评论,到8月初"隐藏root用假回锁虽然很超标,但还需要注意"又攒下3.6万——两个月就成了新显学。哔哩哔哩
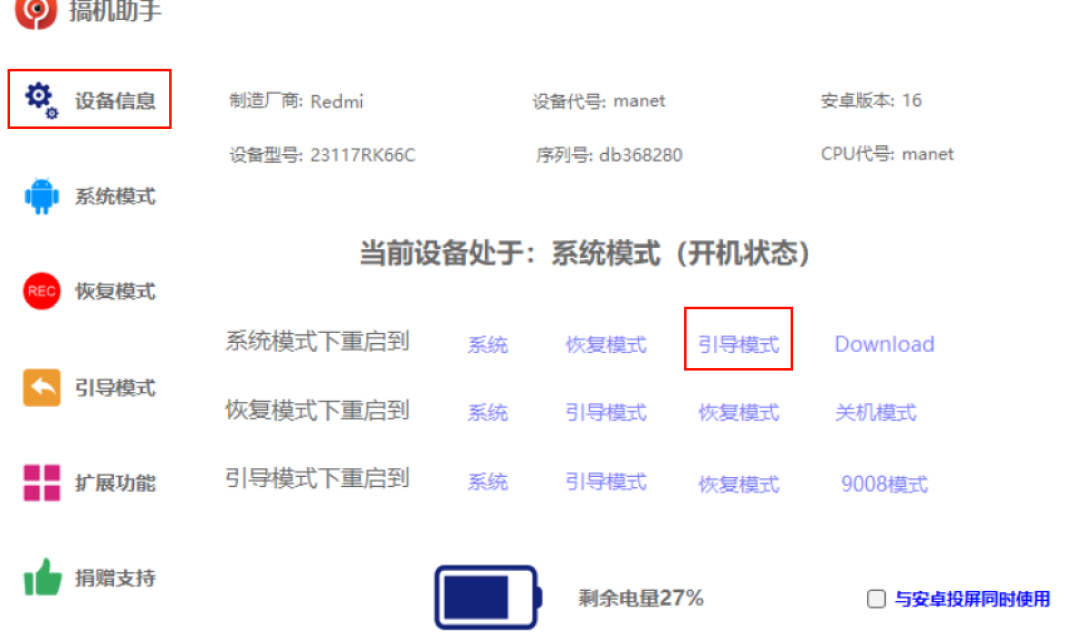
但这层的门票很挑:得是有efisp分区的机型,眼下主要是小米、一加、真我三家搭载骁龙8E5/8Gen5的这一批;而且作者把规则写得很死——伪装状态下系统的完整性校验是开启的,只能修补boot或init_boot获取root,严禁再刷任何传统"隐藏Root"“修复RKP”"修复TEE"模块(底层都骗过去了,再挂这些反而露馅)、严禁修改系统分区。评论区还有个常被忽略的提醒:假回锁和"隐藏BL"是两码事,开机第一屏那个开着的锁头图标并不会消失。哔哩哔哩
这层和封堵方的攻防已经精确到版本号和CVE号。8月下旬,欧加阵营的教程甚至不再等新机自己出洞:Find X9 Ultra的金标系统首发就封堵了efisp加载,于是放教程的人从GitHub放出CVE-2026-43499的preload.so提权文件,再借用同芯片、封堵前最后一版的一加15 abl.img(PLK110_16.0.5.702)跨机型刷写,并给整套方法写了deadline——“如有需求请尽快解锁”,系统一旦封堵,该教程的方法将无法使用。2026年的刷机说明书,第一行查的是补丁日期。知乎
二、四类检测方:环境App只是笔试
把三端评论区里出现过的检测方归一下类,你就知道"momo全绿"为什么不等于安全:
环境检测App(momo、春秋、牛头、Luna):查的是本机痕迹——挂载、特征文件、模块列表。它们是最基础的"笔试",也是教程产业化的重灾区(连"momo 3.5.0会不会闪退"都有人专门回帖确认)。不过这层的考题本身正在被规则改写:9月上旬有开发者发现,谷歌悄悄在Android 17中禁止应用读取开发者选项和USB调试状态,不论设备是否启用,读取结果一律返回"关闭"。笔试的探头先被拔了,检测重心将进一步压向认证链和行为样本。知乎
平台服务层(Google Play Integrity/三绿、银行类App):查的是设备有没有资格向Google"证明"自己,走的是密钥和认证链。这层吃的是第二层伪装,密钥一被吊销,昨天还三绿的设备今天就打回原形。
App自家风控:最狠的一层。知乎那个38万播放的QQ检测问题自不必说;小红书有人晒代练单,问"刷机了还会检测禁榜吗"——白天打完2200系数下号没事,凌晨四点被告知禁榜半个月。还有评论区公认的新晋"检测之王"货拉拉司机版:春秋、牛头全过、伪回锁都上了,有人照样登录不了、有人能过人脸但接一两单就扣分。对靠账号吃饭的人来说,这一层才是真实的大考。小红书哔哩哔哩
厂商与OTA层:最贵的一层,平时根本不出题,一出题就是压轴。abl版本一旦更新封堵efisp这个洞,TEE会检测到BL状态改变、立刻丢弃现有安全启动密钥——机子卡米几次后直接进rec,用户空间无法解密,只能清数据,而且就算你恢复假回锁也救不回那份数据。假回锁圈子里的共识因此相当残酷:“更新系统本来就是作死行为”,能冻就冻,非升不可先去酷安蹲小白鼠的实测。
三、动手前算三本账
数据账:假回锁用户的全部身家系在"abl不更新"这一个假设上。拍照、聊天记录、微信备份——能不能接受哪天重启键一按全清零,先想清楚再刷。评论区已经有人在问"OTA把abl更新了怎么办",答案基本就是那一条路。
账号账:游戏禁榜是按天计的,QQ、小红书这类社交号是按月计的,货拉拉司机版这种吃饭的家伙是按单量计的。伪装层级(第一层模块隐藏)挡不住第三层风控的样本积累——把账号价值和你刷的模块放天平两边,多数人会得出和自己预期相反的结论。
信任与钱的账:这条链上已经有完整的生意——远程解BL、假回锁"可远程"、“官改包自带假回锁”(有人实测装了照样被检出),连线下维修的刷机报价都被晒出来对过账:别家刷机30rmb,他们收100rmb。"月虹"那条谣言能滚到16万播,恰恰证明货源信任本身就是这个生态最大的风险项:你花小钱买的不一定是一次服务,可能是一个进底层的未知闭源模块。小红书
四、对号入座:三种人可以动,三种人先别
可以动:手里是8E5/8Gen5、查过自己机型确实有efisp分区、需求就是把三绿和银行环境过掉、并且愿意把系统更新冻死的人——假回锁是目前骗得最深、也相对"一劳永逸"的方案,但请原样遵守那两条"严禁"。
先别动:机子没有efisp分区只想在老机上硬学的;号是吃饭工具的(代练、司机、直播);以及把"过检测"理解成"永久免疫"的——吊销名单和风控模型不会等你。
一个可以继续盯的窗口:小米17系列的解锁窗口已经被盘成版本号——正式版系统低于3.0.301、Beta低于3.0.300.10才有机会,红米K90 Pro Max即便更了2月补丁,统计出的解锁成功率仍有85%以上,但也有机主发现306版本里连OEM解锁开关都消失了。这张"补丁日历"接下来往哪边翻,加上三绿密钥吊销会不会扩大到欧加系、下一代芯片还带不带efisp分区,三个信号只要有一个收紧,这批"假回锁钉子户"就得集体做一次数据迁移决策。知乎
B站评论区那句"现在玩机的人有没有两三年前的十分之一",说实话没人能验证。但圈子确实在变小、墙确实在变高——越是这样,动手前把检测地图看清楚,比多刷一个模块值钱。