






 深耕数码兴趣领域




12
8
史诗级iOS 越狱事件!这次漏洞不在手机,而在苹果服务器
2026-10-12 09:33:48
1点赞
2收藏
1评论
这次的主角是 TSS 签名服务器漏洞,能在 iOS27.2 及更低版本实现半越狱,iPhone18 Pro 都能跑。和以往不一样,它不是手机系统内核漏洞,不用 KRW、SPTM 那些内核绕过手段。
 图片
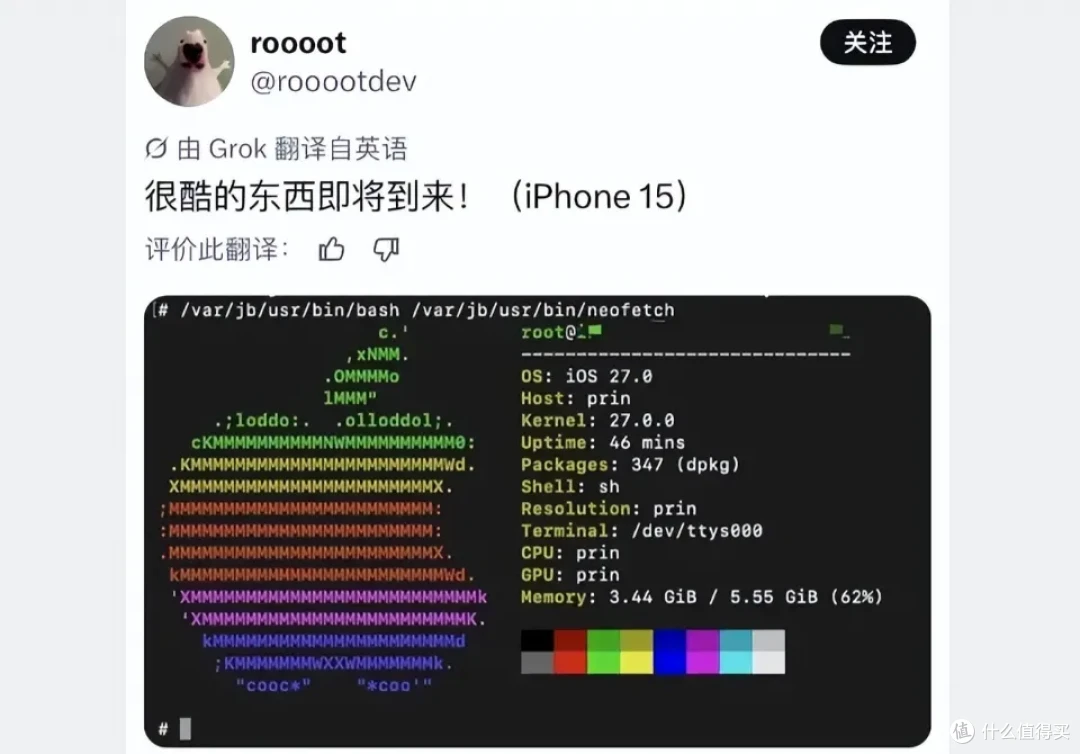
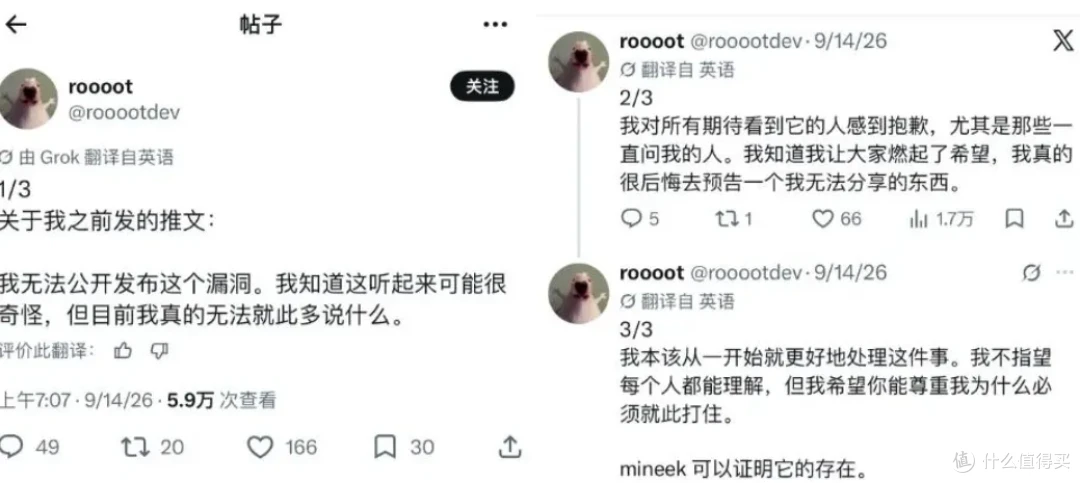
事情最早从 9 月 13 日说起,roooot 大佬放出消息,iPhone15 的 iOS27.0 拿到 root 权限。当时圈内都以为挖到重磅内核漏洞,大伙都叮嘱留住低版本系统。可没过多久大佬紧急表态,漏洞没法公开,连发推文致歉,只确认 root 权限真实存在,再多信息不能透露。
 图片
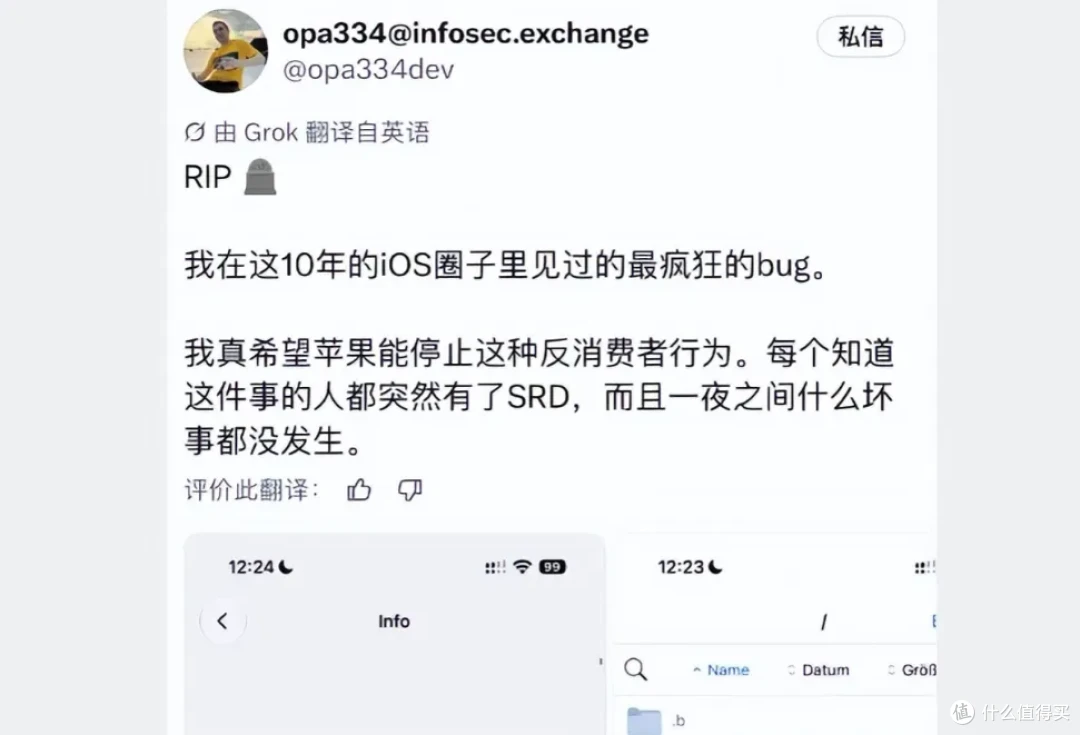
10 月 9 日,多名开发者在 X 平台官宣,这个方案真的能越狱,还能正常装插件。知名大佬 opa334 亲自上手,iPhone17 Pro iOS27.0.1 验证成功,装上 Filza 文件管理器,直言这是近十年 iOS 圈子见过最疯狂的 BUG。
 图片
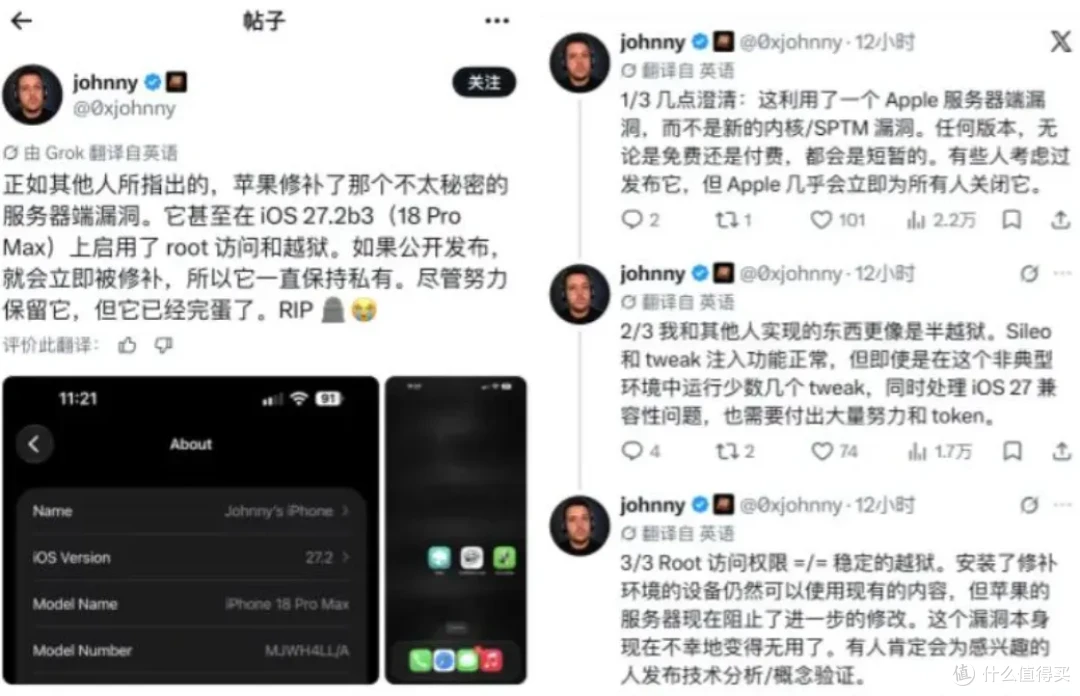
很多人疑惑为啥大佬不敢提前公开,关键点来了:漏洞根源在苹果 TSS 服务器,苹果原本设计,只允许安全研究设备,去申请 cryptex 加密镜像签名。结果服务器配置出错,随便一台普通 iPhone 提交自制镜像,服务器直接盖章放行,给到 TL8 最高信任权限。相当于苹果官方签名,允许你的代码拿到高权限,所以圈内戏称 “官方越狱泄露”。
 图片
最特殊的是封堵方式,不用推送系统更新,苹果直接在服务端改配置,所有低版本设备的这条通道一并封死。本来只是小圈子私下测试,不料代码被传到 GitHub,漏洞直接暴露,苹果火速完成修补。
总结:手机本身安全机制完好,是苹果签名服务器 “手滑”,给普通 iPhone 发放了本该专属研究机的权限。






校验提示文案
校验提示文案