

前阵子做日志接入,遇到一个特别熟悉的场景:设备上显示“发送成功”,平台里却一条日志都看不到。反复确认配置以后才发现,问题不在功能,而在最基础的一环——链路从来没有被单独验证过。
后来我们把这次联调整理成三步:先用 SyslogTester 确认两点之间通不通,再用 SyslogSimulator v2.0 造一批高并发、多来源的日志,最后回到福瑞多源日志采集与智能分析平台,看它能不能接住、能不能查得到。三张截图,正好对应这三个环节。
如果你也在做日志审计、安全运营或者等保相关的项目,可以先记住一句话:先测连通,再造压力,最后看分析。顺序反了,后面会花更多时间排查。
一、先别急着看报表,链路才是第一关
很多日志平台上线时,大家第一反应是看界面、看大屏、看报表够不够多。但真正容易出问题的,往往是前端设备到底有没有把日志送过来。
安全审计类项目通常关心几件事:该来的日志有没有漏、事后能不能追溯到人和设备、需要取证时能不能快速查出来、业务高峰时会不会突然断掉。这几件事听起来很概念,落到现场其实就三个问题:
日志到了吗?
高峰时还稳吗?
到了之后查得到吗?
这次的三张图,就是围绕这三个问题来的。
二、第一张图:日志进到平台后,能不能“看得懂、查得到”
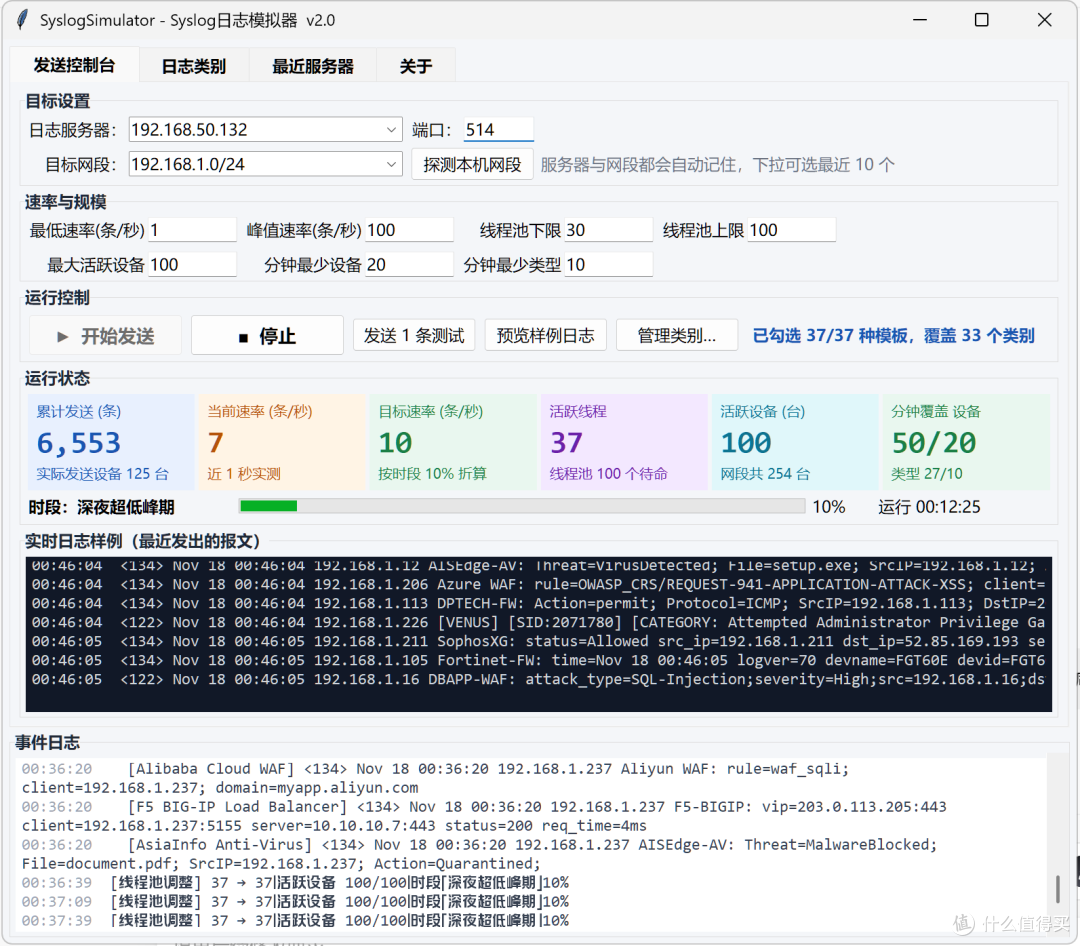
第一张截图是福瑞多源日志采集与智能分析平台的后台。截图标题里标注了试用版信息,说明当前展示的是试用/免费版本界面。
界面上能看到的内容其实挺日常:左侧是首页、规则检索和报表;报表里有资产日志统计、登录成功/失败、账号变更、安全事件、主机趋势、服务趋势、告警汇总。时间筛选从近 1 分钟到近 24 小时,再到今天、本周、本月、自定义,基本覆盖了平时巡检和回溯的习惯。
主区域显示当时累计日志数是 5489 条,旁边有主机日志占比饼图、主机日志趋势折线图,以及带“最后日志时间”的详细清单。状态栏显示“已更新(25ms)”,最近更新时间是 2026-11-18 00:44:07。
这张图想说明的其实不是“功能多”,而是:日志进到系统以后,能不能被归类、统计、检索、导出。登录失败、账号变更、安全事件这些视图,是后面真要查事的时候最常翻的东西;而“最后日志时间”和毫秒级更新状态,能让你知道这块看板是不是活的。
配图 1:福瑞多源日志采集与智能分析平台后台首页,显示总日志数 5489、主机日志占比饼图、主机日志趋势折线图及 25ms 更新状态。
三、第二张图:两点之间通不通,用一个小工具就能确认
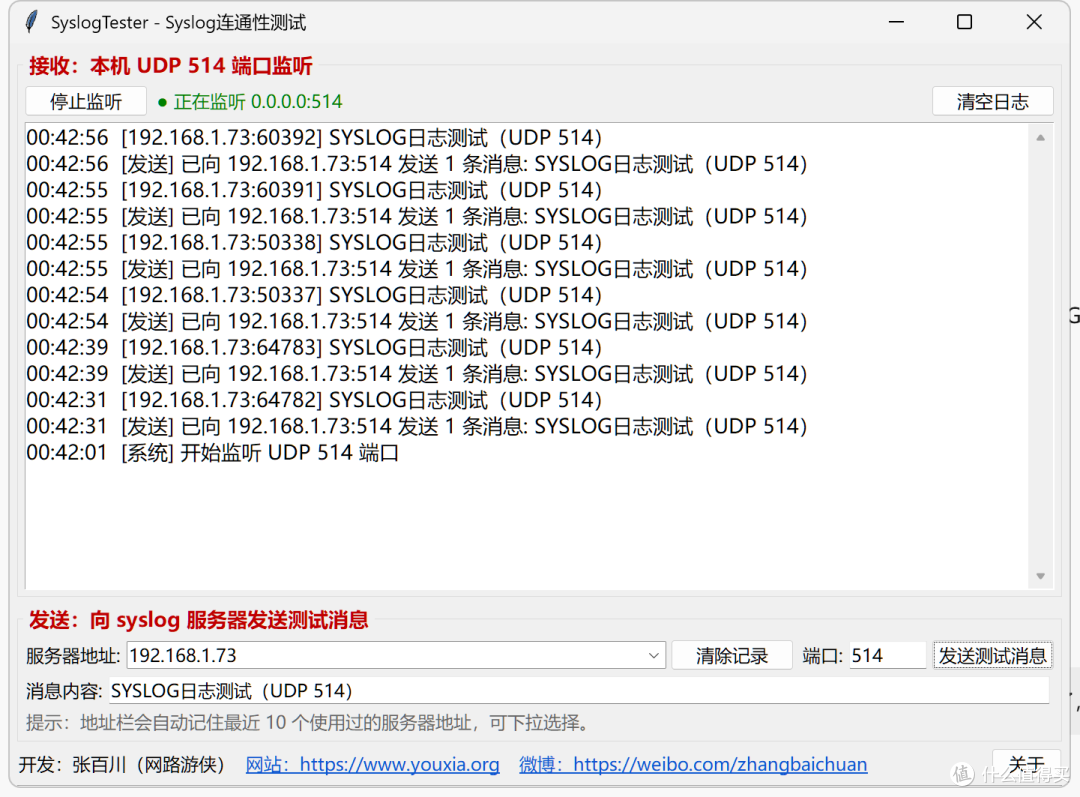
第二张图是 SyslogTester,界面上写得很直白:SYSLOG 连通性测试。
部署现场最常见的情况是,前端设备说“我发了”,平台说“我没收到”,中间谁也说不清。这个小工具就是把这件事变得可验证。
它分成接收和发送两块。接收端在本机监听 UDP 514 端口,日志区能看到“开始监听 UDP 514 端口”,以及类似 192.168.1.73:60392 的回显;发送端填服务器地址 192.168.1.73、端口 514、消息内容“SYS LOG 日志测试”,点发送后,日志区会同时出现接收记录和“已向 192.168.1.73:514 发送 1 条消息”的回执。
界面还顺手做了个细节:地址栏会记住最近 10 个用过的服务器地址,下次直接下拉选就行。
用它排查问题很省事:防火墙有没有放通 UDP 514、地址和端口是不是写错、设备发的是 UDP 还是 TCP、报文有没有被中间设备改写过、平台侧监听服务到底起来没有——几秒钟就能有个明确结果。
配图 2:SyslogTester SYSLOG 连通性测试界面,显示本机 UDP 514 端口监听、向 192.168.1.73:514 发送测试消息及接收回显日志。
四、第三张图:真实环境凑不齐的压力,交给模拟器
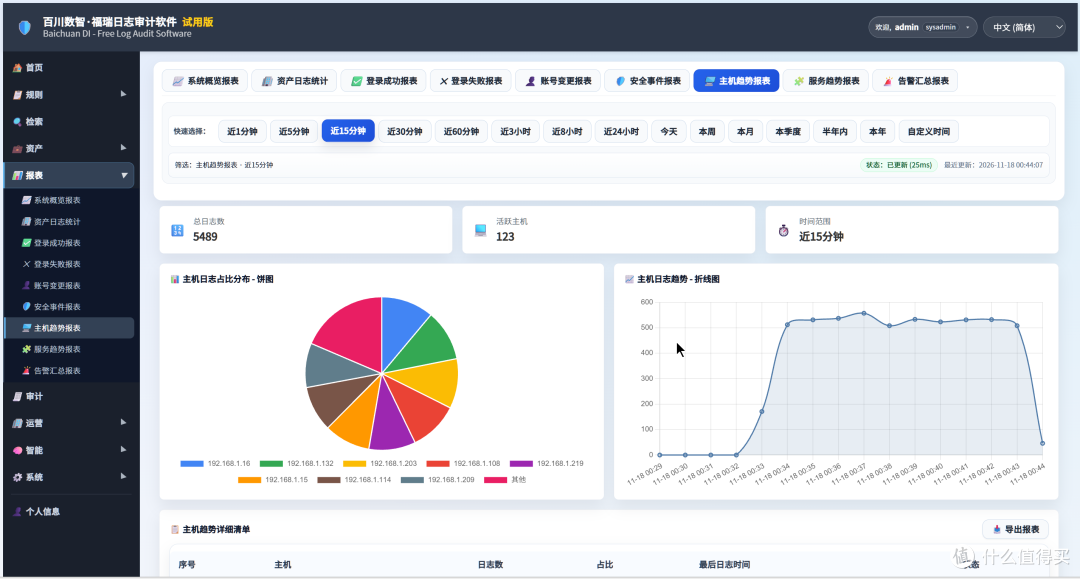
第三张图是 SyslogSimulator,也就是 SYSLOG 日志模拟器 v2.0。作者当时提到要“继续优化性能,好应对高并发场景”,说的就是它。
真实环境里,你很难为了测试临时凑齐上百台设备,更难让它们同时产生几十种日志格式。模拟器解决的正是这个麻烦:目标服务器、目标网段、端口、速率、设备数、日志类别都能自己设。
截图里配置的是日志服务器 192.168.50.132、目标网段 192.168.1.0/24、端口 514。速率和规模那块,最近服务器峰值速率填的是 100 条/秒,活跃设备上限 100 台,线程池从 30 到 100,管理类别勾选了 37/37 种模板,覆盖 33 个类别。
运行时长 00:12:25,累计发送 6553 条,实际发送设备 125 台,当前速率 7 条/秒。右侧滚动的实时日志样例里,能看到云 WAF、边界防火墙、入侵检测、负载均衡、防病毒等不同来源的报文格式——这也正好对应“多源日志采集”这件事本身。
模拟器的价值不在于“发得多”,而在于可控、可重复。同样的参数可以跑很多遍,改一个变量再跑一遍,性能瓶颈就很容易暴露出来。
配图 3:SyslogSimulator v2.0 SYSLOG 日志模拟器控制台,显示目标服务器 192.168.50.132、37/37 模板、累计发送 6553 条及多厂商安全日志样例。
五、三步串起来,其实是一套很朴素的验证流程
把三张图按先后顺序放,流程就清楚了:
第一步,单点连通。用 SyslogTester 确认 UDP 514 端口能监听、测试报文能到达、发送和接收日志能对上。
第二步,构造压力。用 SyslogSimulator 设置日志服务器、目标网段、速率和设备规模,从低到高逐步加压,并勾选多类别、多来源的日志模板。
第三步,回到平台核对。看总日志数是不是和模拟端累计发送量接近,主机占比和趋势曲线是不是连续,最后日志时间有没有持续刷新,告警汇总和安全事件报表有没有正常生成。
第四步,验证检索和报表。按时间范围筛选,检查登录成功/失败、账号变更、安全事件、主机趋势、服务趋势,以及规则检索和报表导出。
第五步,按结果迭代。发现丢日志、解析慢、检索卡,就回头调线程池、速率模型、存储与索引,再压一轮。作者说的“继续优化性能”,其实就是这个循环。
六、哪些场景用得上
这套做法不挑平台,几类场景会比较有共鸣:
正在选型日志审计系统、SIEM 或多源日志分析平台的运维和安全团队;
需要准备等保测评、ISO 27001 或内控审计证据链的单位;
经常排查“设备说发了、平台没收到”的工程师;
做安全产品研发、需要自测高并发日志接入能力的团队;
不想靠真实设备碰运气、希望测试可复现的测试人员。
七、几个常被问到的问题
1. Syslog 用 UDP 514 还是 TCP 514?
UDP 514 开销小、用得最多,但不保证可靠送达;TCP 514 更稳,连接成本也更高。测试前先确认设备与平台支持哪种协议,比猜要省事。
2. 多源日志采集平台上线前至少要测什么?
连通性、报文解析、峰值速率、多设备并发、检索响应、报表导出、时间同步。前面三张图覆盖了前五项,后面两项建议在试运行环境里补一遍。
3. 为什么要用日志模拟器,而不是直接接真实设备?
真实设备数量有限,很难同时凑齐几十种日志格式和安全事件样本,也难以重复同样的压力曲线。模拟器可控、可复现,更适合迭代。
4. 日志采集、日志分析和日志审计有什么区别?
采集解决“收上来”,分析解决“看得懂”,审计还强调“留存、不可篡改、责任追溯和合规证据”。福瑞平台名称里的“多源采集与智能分析”对应前两项,而报表和检索视图则支撑审计场景。
5. 怎么判断高并发下有没有丢日志?
一边看模拟端累计发送量,一边看平台总日志数;再观察最后日志时间和趋势曲线是否连续,然后逐步提高速率和设备数,看更新延迟还稳不稳。
相关工具与记录
福瑞多源日志采集与智能分析平台(截图标注试用期 / Free Log Audit Software)
SyslogTester — SYSLOG 连通性测试
SyslogSimulator — SYSLOG 日志模拟器 v2.0
作者:张百川(网路游侠),站点 https://www.youxia.org
当前文章无评论,是时候发表评论了