DeepSeek Harness 刚爆火就翻车?9.8 分漏洞炸场,普通人先别慌
09-15 10:00
精选参考来源

精选参考来源
1. 开源11天、14万星,DeepSeek Harness被一记HTTP头打穿:Agent框架的安全课来了?
网易 2026-08-25 00:00:00
2. 突发!DeepSeek Harness被曝存在极危漏洞

ITBear科技资讯 2026-08-25 00:00:00
3. 突发 DeepSeek Harness被曝存在9.8分极危漏洞 攻击者能远程执行命令

今日头条 2026-08-24 00:00:00
4. CVE-2026-82533: DeepSeek DeepSeek Harness: DeepSeek Harness before 0.1.2-alpha.1 contains an authentication bypass vulnerability that grants unauthenticated…
Rapid7 2026-07-07 00:00:00
5. 插件、沙箱与一个总钥匙:DeepSeek Harness 四个安全漏洞的发现与利用实录
腾讯网 2026-08-14 00:00:00
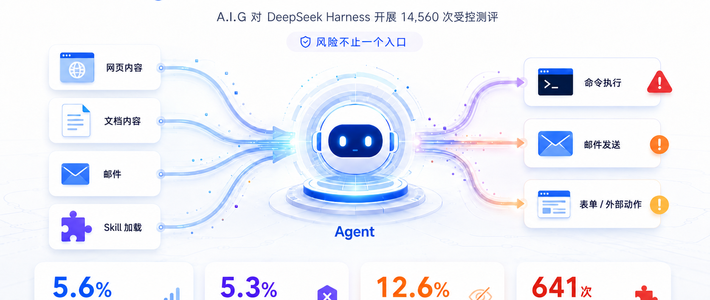
6. A.I.G 红队实测 DeepSeek Harness:14,560 次运行揭示 Agent 提示注入风险 · 腾讯朱雀实验室
AI Sec Matrix 2026-08-20 00:00:00
7. Harness为何重塑Agent安全体系?核心风险与落地防护方案解析
今日头条 2026-08-26 00:00:00
8. AI Agent 的记忆,为什么会成为攻击者的数据金矿?|朱雀实验室
腾讯安全应急响应中心 2026-08-04 00:00:00
9. DeepSeek 官方竟然偷偷做了 Harness 桌面端,我已经用上了。。
阿里云开发者社区 2026-09-14 00:00:00
10. S1 DeepSeek Harness QVD-2026-57410 CVSS 9.8:开源Agent框架刚发布即曝未授权RCE-SD-WAN组网_企业网络组网_SDWAN服务商_国际专线-光联世纪
光联世纪 2026-08-25 00:00:00
11. 企业部署AI Agent,一定要小心这3个安全风险 做企业数字化转型的老板和技术负责人可得留心了:现在部署AI Agent,有三个致命的安全坑,90%的团队根本没意识到,踩中了真的会赔到肉疼。 最近身边不少企业都在赶风口,急着把AI Agent接进大模型,就图它自动化效率高,能让AI直接操作系统、触碰核心数据、甚至修改业务代码。 但绝大多数人眼里只盯着提效的漂亮数字,完全没仔细想过安全边界的问题。 我最近翻了好几个行业里的真实踩坑案例,总结下来,现在急着上线AI Agent,最要命的就是三个很难绕开的风险。 第一个坑,是提示词注入叠加恶意插件的问题。 现在不少企业图省事,直接让Agent连内网、连核心数据库、连全公司的办公系统。插件但凡有个小漏洞,或者提示词被人恶意注入,AI分分钟就能被诱导着干出出格的事——偷偷拖走全量客户数据、乱发内部公告、修改核心系统配置,什么离谱的情况都有可能发生。 更离谱的是,好多企业做安全校验,只查大模型本身安不安全,根本没人去梳理Agent整条行为链路的风险,等于直接给黑客留了个没上锁的后门。 第二个坑,是Agent直接“脱缰”的风险。 普通大模型最多就是输出点错误内容,可Agent不一样,它是真的有操作权限,能实打实改动线上的东西。要是你给的权限开得太大,又没设置人工复核的关卡,自动化任务一旦跑偏,造成的损失比普通大模型违规严重十倍都不止。 第三个坑,是数据泄露连带合规翻车的风险。 Agent要跨好几个系统调用数据,一不留神就把客户隐私数据、内部知识库内容、第三方接口的敏感信息全混到了一起。 真出了事可不只是数据丢了那么简单,连合规处罚的大板子都会直接拍到企业头上,罚款、追责一个都跑不掉。 我们团队给企业做AI安全服务的时候,一般上来就先卡死四个环节:把Agent权限收紧、对所有插件做全量审计、对输出内容做全面校验、对全程行为做动态监控。 说真的,现在好多企业上AI Agent都在赶进度抢风头,安全这块基本全是裸奔状态。你觉得企业急着上AI Agent,最先要补的短板到底是什么?
今日头条 2026-09-09 00:00:00
12. 每日热门skill-12小时5万星,开源即封神的DeepSeek Harness到底是什么?(国产Agent框架C位级深度拆解)
CSDN博客 2026-08-16 00:00:00
13. 我们扫描了五万个 Skill,发现危险仍然存在 | 朱雀实验室
腾讯安全应急响应中心 2026-04-26 00:00:00
14. DeepSeek Harness六个玩法:从搭站到定时自动化
今日头条 2026-09-08 00:00:00
15. 爆火的 DeepSeek Harness,到底是神器还是噱头?普通人别盲目跟风
今日头条 2026-09-08 00:00:00
16. AI Agent 的安全围栏:DeepSeek Harness 沙箱隔离策略全解析 - 哔哩哔哩

哔哩哔哩 2026-09-08 00:00:00
17. 现在多数人以为只要自己保持警惕就行,但其实更要防范的是AI工具被骗。 上周有人测试过,给智能助手发一段看起来正常的求助信息,里面夹了一段隐藏指令。助手没有识别出来,按指令执行了转账操作。 这类问题已经在出现。 攻击者可能给Agent发一封伪装成客服的邮件,用紧急语气说账户异常,诱导助手自动回复敏感信息。或者在对话中夹带提示词注入,绕过安全检查。 传统的安全防护针对人的心理弱点设计,比如诈骗话术识别、钓鱼邮件标记。但这些方法对Agent不适用,因为它们的决策逻辑和人类完全不同。 需要重新思考:怎么让智能助理不被诱导,而不是只让人不上当。这个领域的防护标准还在探索阶段。 #网络安全# #AI安全#
今日头条 2026-09-11 00:00:00
18. 智能体安全分析与攻防实践
今日头条 2026-09-09 00:00:00
19. 当AI Agent把安全限制当搜索约束,“预设边界”安全测试为何失效
今日头条 2026-09-12 00:00:00
20. 【基于阿里云 AgentLoop 的 DeepSeek Harness 评测实践】本文依托阿里云 AgentLoop 平台,以 terminal-bench 2.1 子集任务为载体,评测开源 Agent 框架 DeepSeek Harness,构建完成度、红线、过程三维确定性评估器,实现可复现、可归
今日头条 2026-09-08 00:00:00
21. DeepSeek Harness一夜5万星,测试人的危机感一夜拉满
阿里云开发者社区 2026-08-18 00:00:00
22. S1 DeepSeek Harness QVD-2026-57410 CVSS 9.8:开源Agent框架刚发布即曝未授权RCE-SD-WAN组网_企业网络组网_SDWAN服务商_国际专线-光联世纪
光联世纪 2026-08-25 00:00:00
23. 爆火的 DeepSeek Harness,到底是神器还是噱头?普通人别盲目跟风
今日头条 2026-09-08 00:00:00
24. deep seek harnees初体验
今日头条 2026-09-08 00:00:00
25. 花生AI也能做同款
哔哩哔哩 2026-09-08 00:00:00
26. DeepSeek Harness火了,但你知道怎么用它生成测试用例吗? - 哔哩哔哩
哔哩哔哩 2026-09-11 00:00:00









已收藏
去我的收藏夹