双11装好的NAS,人在外面第一件事往往是打开看看:盘转起来没有、相册同步了没有。网上一搜"NAS外网访问",十个教程有九个教你第一步去路由器做端口映射。
先停一下,这一步等于把保险箱钥匙挂在门外。
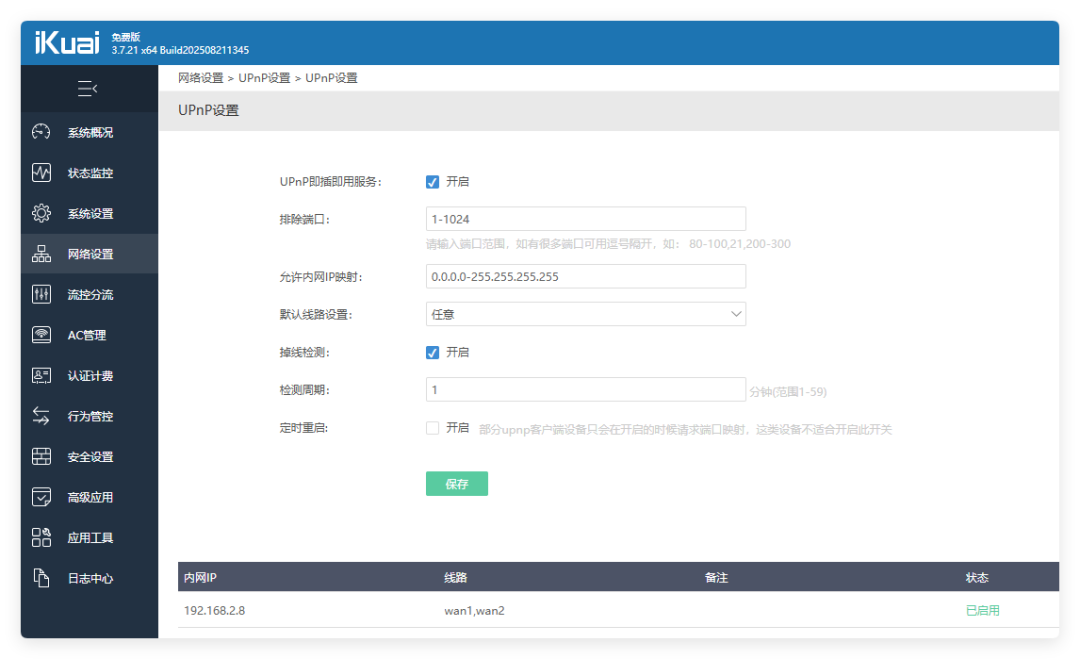
公网开端口,会发生什么
数据恢复团队记录过一个真实案例:深圳一家跨境电商,威联通的443端口直接映射公网两年,admin账户没开双因子认证,结果2.3TB产品图和ERP备份全被eCh0raix勒索病毒加密。事后复盘,入侵路径简单得让人后背发凉。知乎
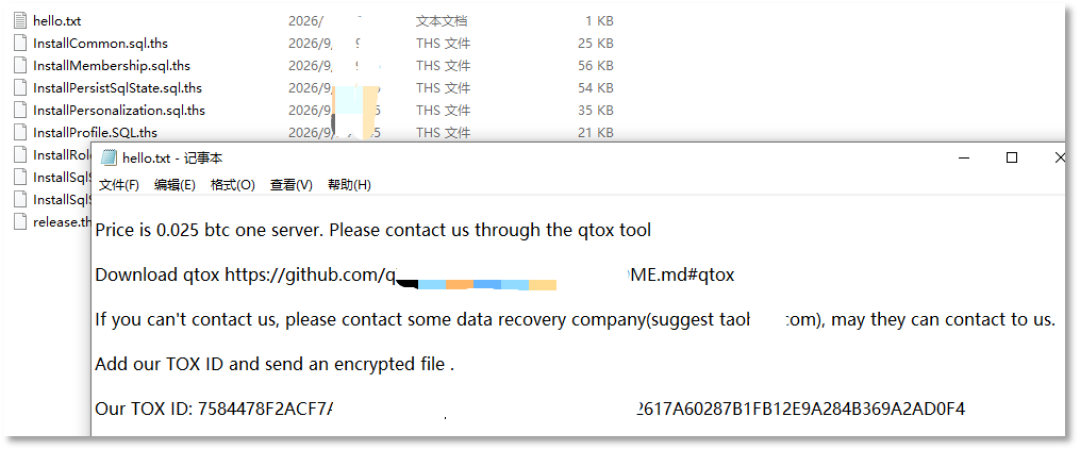
这不是孤例。针对NAS的勒索攻击明显变多,手法也越来越自动化。DeadBolt、Qlocker这些老牌家族之外,10月刚被通报持续活跃的Weaxor,重要文件被加密后,文件名直接多出.weax这类后缀。它们走的都是全自动流水线:扫描器全网扫端口,扫到就爆破。知乎经济观察报
你开映射的那一刻,等于把家门牌号贴上了世界地图——门锁得再好,也架不住有人天天来拧。知乎
DIY NAS的情况往往更糟:机器上跑着一堆要root权限的Docker容器,质量良莠不齐,路由器上每多一条端口转发,就多一条能被长驱直入的通道。知乎
三条路,按省心程度排
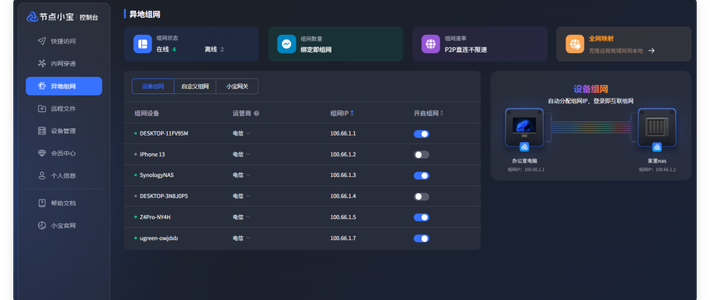
第一条:官方异地组网,新手闭眼选。飞牛有FnConnect,绿联、极空间也都有内置,打开就能永久免费用。它不需要公网IP、不开端口,外人基本没机会入侵。P2P打得通就直连,打不通自动走中继。代价是中继速度看厂商带宽脸色:流量全部走厂商中转服务器,带宽普遍受限。知乎知乎知乎知乎
第二条:自建VPN,玩家主流之选。Tailscale或ZeroTier,NAS和手机各装一个,出门在外等于还在家里同一个局域网,访问的还是内网IP。对外零端口、全程加密,不需要自己折腾公网IP和端口映射。免费额度个人完全够用。知乎知乎
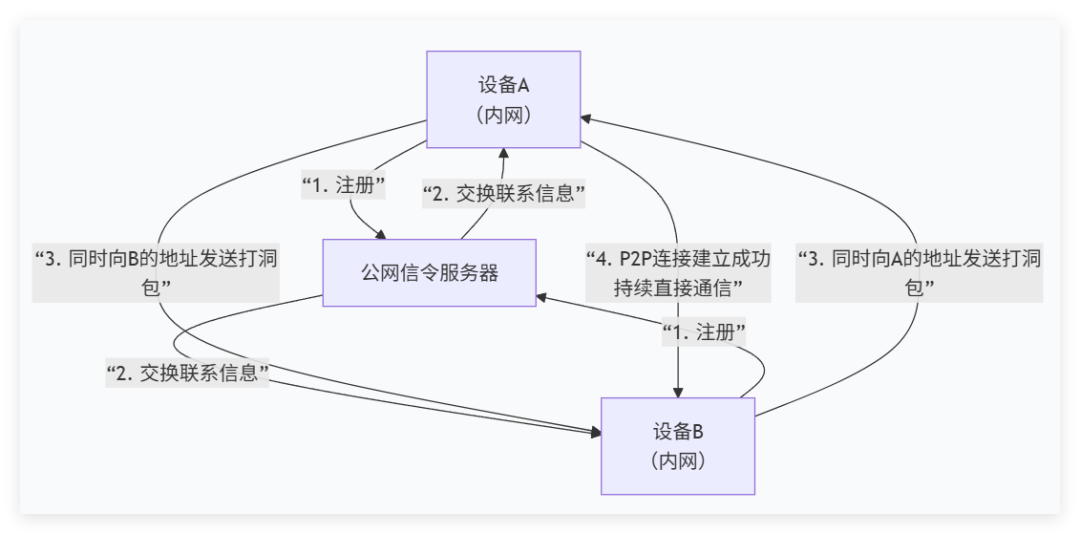
第三条:公网IP+DDNS+HTTPS,理论速度最快、数据直连不经过中转。PT做种这类需要大量上传的场景也更方便。但防火墙、证书、访问策略全要自己扛,缺一环就是裸奔。网络功底不扎实,别碰。知乎知乎
不管走哪条,这几件事必须做
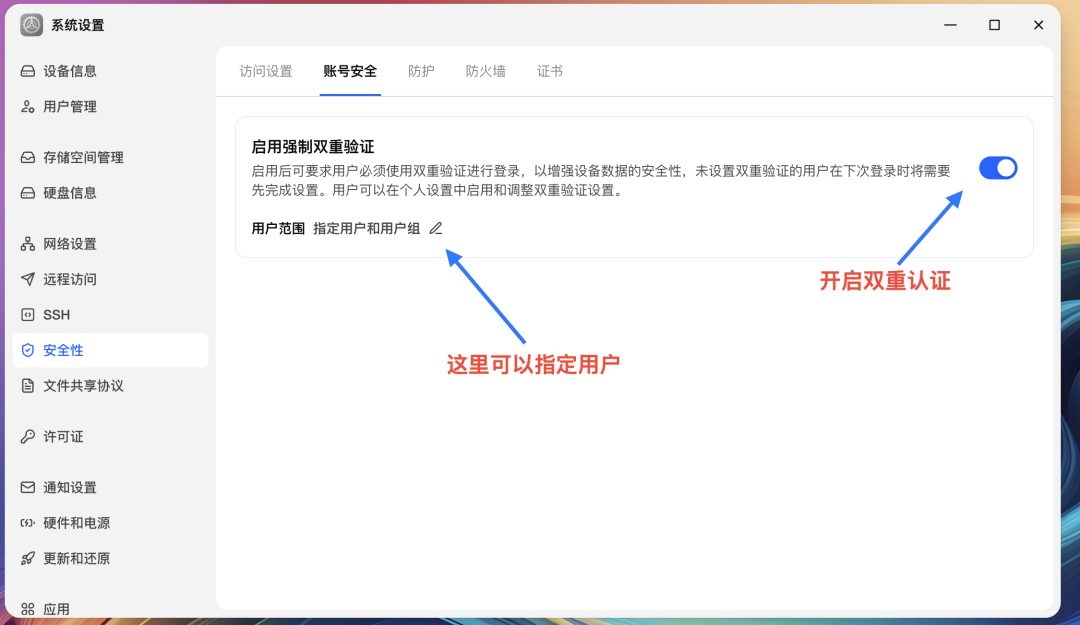
双重验证开起来,默认admin账号改掉,这两个动作能挡掉大部分攻击;
SMB、FTP、WebDAV用不到的协议全关,文件共享端口永远不映射公网;
NAS不是备份:快照防得住手滑,防不住全盘加密——硬盘故障、误删、勒索软件或设备损坏,都可能影响NAS上的数据。重要数据至少留一份离线副本。知乎
万一真中招
记住三个"不":拔网线但不断电、不重启、不重装。勒索病毒是"写新文件、删旧文件",底层数据块短期内还在,机器每多跑一小时就多覆写一层。拍照保全勒索信和两三个加密样本,攻击者都会在主机上留下勒索信,要求联系并支付赎金。再上传ID Ransomware识别病毒家族,决定自救还是送修。顺带提醒:号称"万能解密"的付费工具,基本是骗局。知乎经济观察报
装好的NAS应该是个闷声干活的管家,而不是挂在公网上的靶子。慢十天,好过裸奔一秒。