9月17日,知乎、微博、小红书三个平台上,同一个作者"赵大仁kux"几乎同时发了同一件事:他把极空间桌面客户端逆向了。 项目叫 zspace-cli,开源,pip 就能装。知乎微博
点赞不高——小红书上一条笔记标题就叫"极空间 NAS 没有命令行?",9 赞 13 藏,另一条 8 赞 13 藏。 但做过 NAS 的都知道要看收藏赞比的曲线:藏比赞还多,是"先收藏、回头就折腾"的典型信号。这条线,极空间圈子里埋了不止一个月了。小红书
先把最大的误会掰过来:"极空间没有命令行"这句,不成立
“极空间太封闭、没有命令行”,几乎是劝退帖的标配话术。但事实分三层:
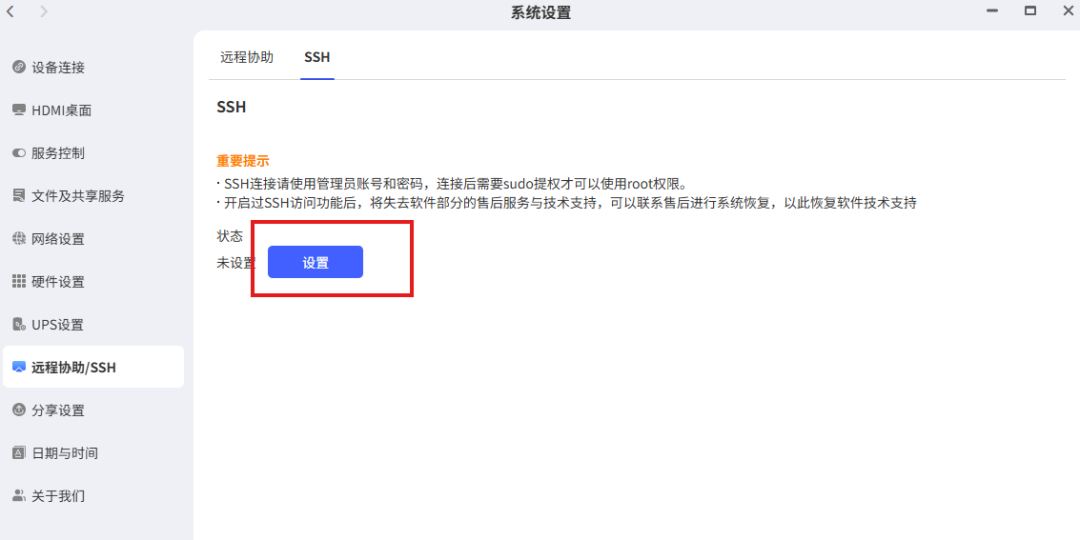
官方有 SSH 开关。 系统设置里开启,要求手动输入"知晓风险"四个字才给勾。 7月17日那篇《SSH登录NAS完整教程》专门警告过极空间用户:SSH 端口不是 22,而是 10000,拿 22 去连一辈子都连不上。知乎知乎
开了 SSH 能到 root。 8月25日的 SSH 实战教程演示了切 root、查 Docker、再用内网穿透把管理入口拉到公网的完整链路。
官方 Web 服务本身就是一套 API。 极空间 PC 网页端的一切功能都跑在 `NAS_IP:5055` 这个内部服务上,主要方法在 `/v2` 节点下——这是后来所有"喂给 AI"的玩法的地基。知乎
所以极空间的真实状态不是"关着门",而是默认不递给你终端,也不给任何接口承诺。这个区别,决定了下面三条路的性质。
三条路,两个月的时间线
路A:官方SSH(端口10000)——权限最大,责任也最大
官方入口,适合排查系统问题、玩 Docker、跑脚本。但它是整机的钥匙:一旦把这类全权限入口暴露给自动化,误操作没有中间层能拦你。
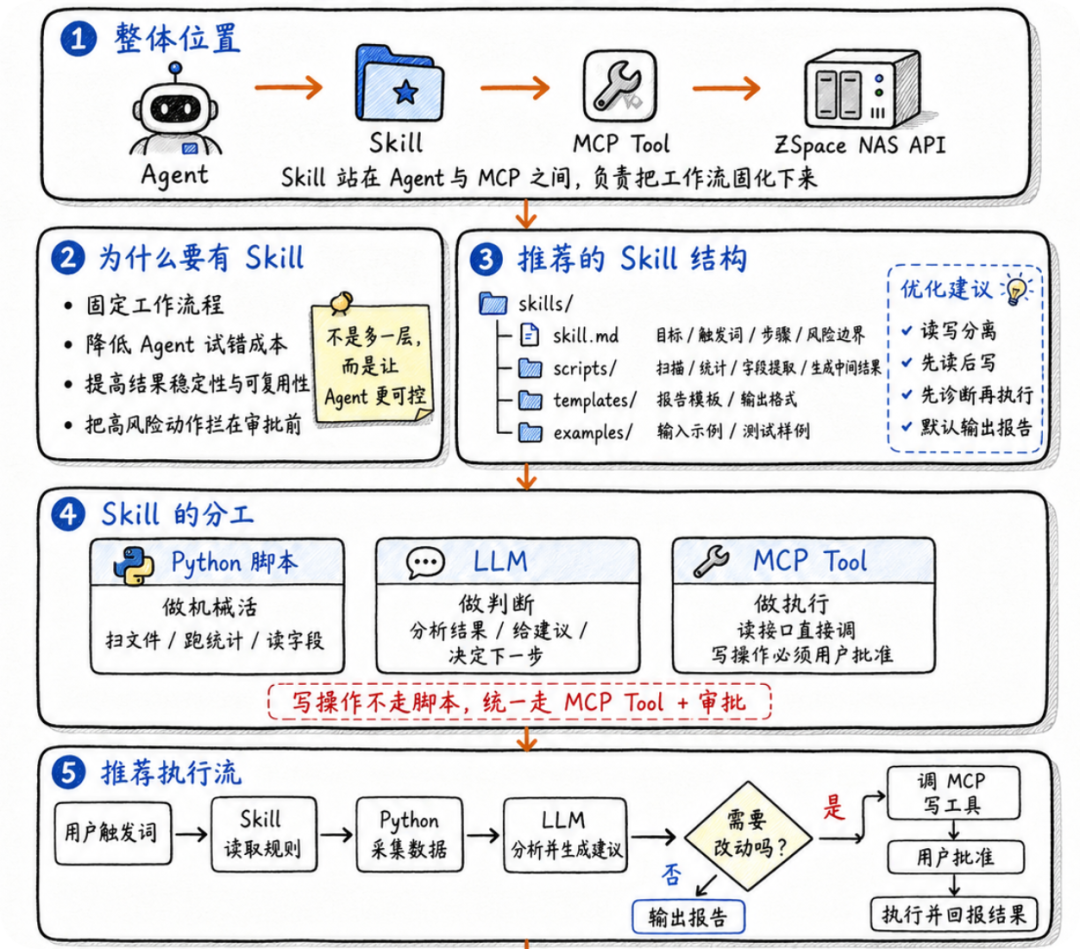
路B:5055 内部 API → “极空间 NAS Skill”(8月5日开源)
B站/知乎作者"可爱的小Cherry"把官方 Web 端背后的内部 API 逐个整理出来,封成了 86 个 MCP tool:40 个只读、46 个写入、另有 28 个网盘工具,再打包成 4 个 skill 给 Claude 类 Agent 用。 三个跑通的案例都是极空间老用户的日常痛点:iOS 备忘录快捷指令同步进极空间记事本、Agent 审查极影视影视库的乱摆放并自动归类重命名、给文档按内容自动打标签(本地装了一套 bge-small-zh 做向量检索)。知乎
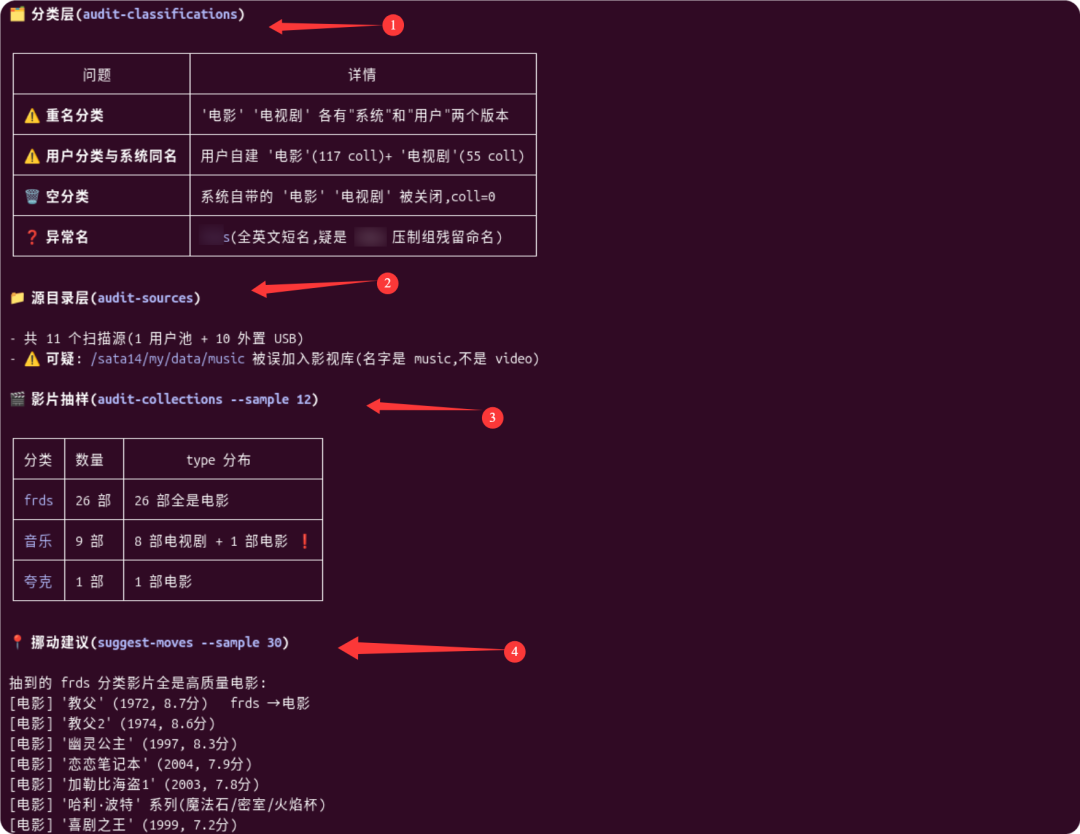
关键是他的设计:读操作直接走 API,写操作必须经用户批准才执行。
路C:桌面客户端本地代理 → zspace-cli(9月17日开源)
赵大仁kux发现的路更刁钻:极空间桌面客户端登录后,会在本机 `127.0.0.1:13579` 起一个小代理,客户端列目录、改名、上传下载全走这个 HTTP 口。他顺着把接口记全,做成了 zs 命令——装完不填任何配置,自动读客户端登录态(macOS 上就是那个 vuex.json),几个 G 的文件流式传不占内存;还带 MCP 变体,把 skill 文件夹塞给 Cursor 或 Claude 之后,就能对着 NAS 说人话:"把影视文件夹里的电影按年份分类。“他实际用它整理了 300 多部、80 多部剧集,顺手把"S探”"让丨Z弹飞"这种规避审查的怪命名解码归位,命名规则单独开源成 media-naming-guide。不想装桌面客户端的,也可以 Docker 里连宿主机代理。知乎
反常识的共识:两条路的作者,劝退的是同一件事
走路B的作者说得直白:SSH 的权限太大了,万一哪天大模型发癫了,没有做好收束就瞎干活,重启事小、数据全丢就麻烦。 所以他选 MCP/API——同样的功能,但 Agent 始终被框在合理范围内。知乎
走路C的作者本质上是同一路数:CLI 不碰账号密码、不开 root,只借用客户端已有的登录态干活。
两个互不相干的社区项目,前后脚给出同一个结论:在 Agent 时代,NAS 的最优入口不是全权限终端,而是一个带审批的、有边界的调用面。
更有意思的是,极空间被骂了多年的"保守"——默认 GUI、不鼓励 shell——在这波玩法里反而像个误打误撞的优点:文件都在存储池里、App 权限天然有界,比"人人都是服务器"的开放路线,更像一台适合让 AI 动手的家用存储终端。当然这话只对了一半:另一边,"我能玩意味着大家都能玩"的飞牛路线,也被同一批人拿来反问极空间:只摸到了存储,还没摸到服务器的门槛。知乎
想跟着折腾,先把四件事看清楚(避坑清单)
两个项目都自我声明为非官方、社区维护,依赖桌面客户端本地代理(非公开接口)。 极空间用户协议请先过一遍;固件一更新,5055 的路径和 13579 的代理随时可能改口。作者们自己也说这是"抛砖引玉"。知乎
13579 这个本地代理不验密码。 "只要客户端登录着,一个 HTTP 客户端就能替它做所有操作"是便利,也是面:你电脑上任何进程都能调它。共享电脑、公网电脑别长期挂极空间桌面客户端登录态。
5055 的 API 鉴权依赖首次短信验证码+可信设备(作者自述的取 token 流程),别把端口裸露公网,远程需求走正规内网穿透加密码/密钥。
写入类操作把审批打开再用。 46 个写 tool 是这套东西的全部价值所在,也是它全部的破坏半径。知乎
四类人,四个结论
只做全家照片备份:这波更新跟你无关,无感使用还是够用,别为折腾焦虑。
Docker 中度玩家:把 SSH 开起来(仅限局域网),端口记牢是 10000;系统排查已经不缺工具。
准备让 AI 管库的折腾党:从 40 个只读 tool 起步,写操作带审批;zspace-cli 适合 macOS/Windows 上已经有桌面客户端的人,零配置先跑通改名、批量整理这种低风险动作。
因"封闭"犹豫还没下单的:回避理由得更新了——它不再是黑盒,但也没有承诺。如果你的需求是"十年后 API 还在、文档可查",这轮社区路给不了这个确定性;如果需求是"家人用得顺 + 自己偶尔想让 AI 帮忙盘库",三条路已经够跑通闭环。
接下来盯什么
那条9月18日在微博被反复转发的争论其实已经把底交了:工具是拿来用的,不是拿来站队的,不想折腾的人极空间无感使用就够用,愿意折腾的人飞牛也香。 这篇里所有判断的证据,目前来自两个个人开源项目和一批教程帖,样本还小。它值不值得你出手,看三个信号就够了:极空间官方接不接这个话茬?可爱的小Cherry 文末写的就是希望未来有机会让极空间知晓、尝试官方深度玩法。而官方这几个月也不是没在动:外侧版本上线了官方的 Hermes-Agent 应用,极子本身也在做 AI 端扩展。 zspace-cli 扛不扛得过下一次固件更新;双11 窗口发售的国芯新机,会不会顺手把开放 API 变成卖点。微博知乎知乎
三个信号落地之前,把它当一个足够好的折腾选项,别当一个承诺。