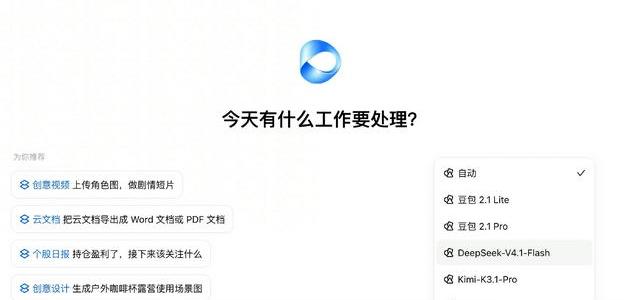
能。10月29日,豆包工作正式面向企业客户开放第三方大模型服务配置能力,首批接入Kimi 3.1 Pro、GLM 5.3、DeepSeek V4.1 Flash。 模型本身不稀奇,真正的新东西是配置权下放:谁能用、用哪几款、在哪些设备上生效,都由企业管理员自己设。这项能力目前只对团队订阅版和企业订阅版客户开放。今日头条IT之家知乎
管人又管模型:从全员到单个部门都能圈
人员维度上,管理员可以针对成员、部门、群组乃至企业全员划分模型使用权限;模型维度上,既支持按模型厂商一键批量启用,也能对单个第三方模型单独开关。 换句话说,“默认开启"不等于"全员敞口”,每个企业圈出的范围可以完全不同。今日头条
在哪生效:终端环境单独限定
平台还支持限定模型在豆包电脑端、豆包工作电脑端、移动端、网页端或飞书内豆包工作等不同终端是否可用,企业可以把第三方模型只留在办公电脑、飞书工作台这类内部环境。 这是整套权限里最直接的数据安全阀:对涉密或强监管团队,终端限定构成一道独立于人员名单的防线。知乎
钱怎么扣:消耗企业已有AI点数
开通环节被压到最低:功能上线后默认开启,企业无需单独向对应模型厂商采购服务,也不用提交开通申请,直接消耗企业账号已有的AI点数、按用量扣除。 而豆包工作的企业侧此前就以权限继承为核心规则,AI执行任务不会获得超出成员账号本身的访问权限。 新增的第三方模型开关,等于在这套既有身份体系上再叠一层模型层的治理,管理员不必另建一套账号权限矩阵。今日头条知乎
还没说清的部分
各模型分别按什么倍率消耗点数、第三方模型对企业输入数据的处理范围,首批公开报道均未披露。对准备启用的企业,管理员后台的默认状态和已圈范围值得第一时间核对;按公开口径,豆包工作后续还会继续接入更多第三方大模型,权限配置会随模型清单一起变长。企业选型逻辑也在随之变化:绑定单一模型的必要性下降,入口里的管控能力成了更实际的分项。