先说结论:2026年10月初,日本软银旗下云平台IDCF真的被勒索软件打穿了。 而让它出圈的,是被黑之后那几个小时。
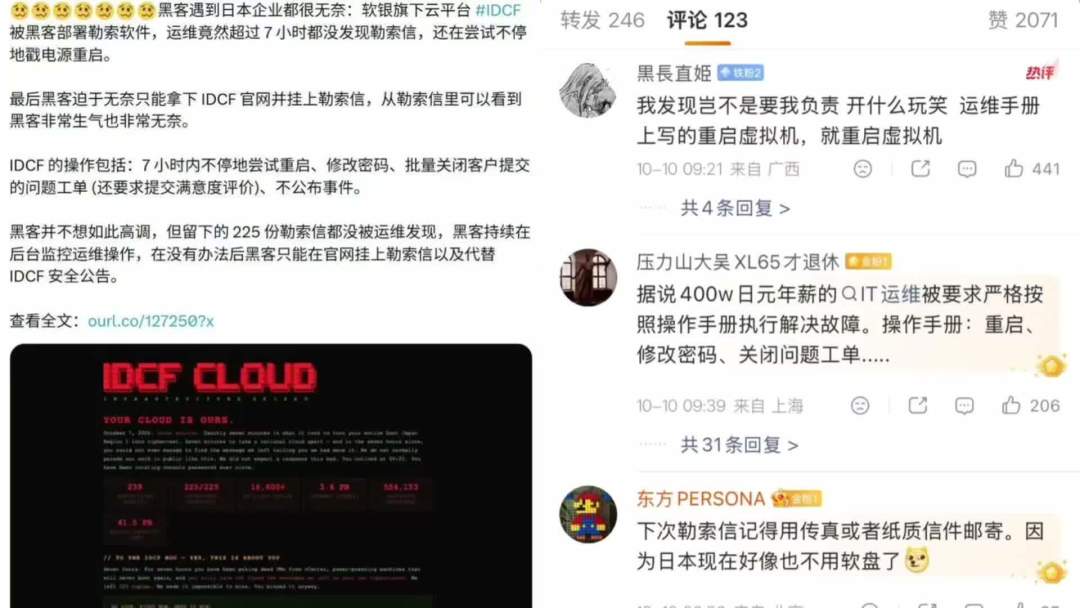
按流传最广的说法,这可能是2026年最抽象的网络安全事件:黑客得手后把勒索信丢进系统等着谈赎金,结果运维连轴转了7个多小时,只干了三件事——重启、改密码、关工单,愣是没拆开一封勒索信。微博知乎日报
先把"官方承认的"和"黑客自吹的"分开
IDCF官方公告写得很克制:10月7日凌晨3点40分左右,tesla、henry、pascal、joule四个可用区的部分虚拟服务器停摆,怎么重启都拉不回来;次日公告承认"数据预计很难提取或恢复",波及495家企业和政府机构,只能靠客户自己的备份想办法。知乎
黑客那边的"战报"就嚣张多了:自称7分钟打穿防线,加密239台宿主机、225个数据存储,1.66万块虚拟机磁盘报废,3.6PB主存储被加密,55万份快照连同41.5PB备份容量一起蒸发。这些数字全是攻击者单方面宣称,官方一个字没证实——但核心后果官方已经兜底:数据,确实难找回了。知乎
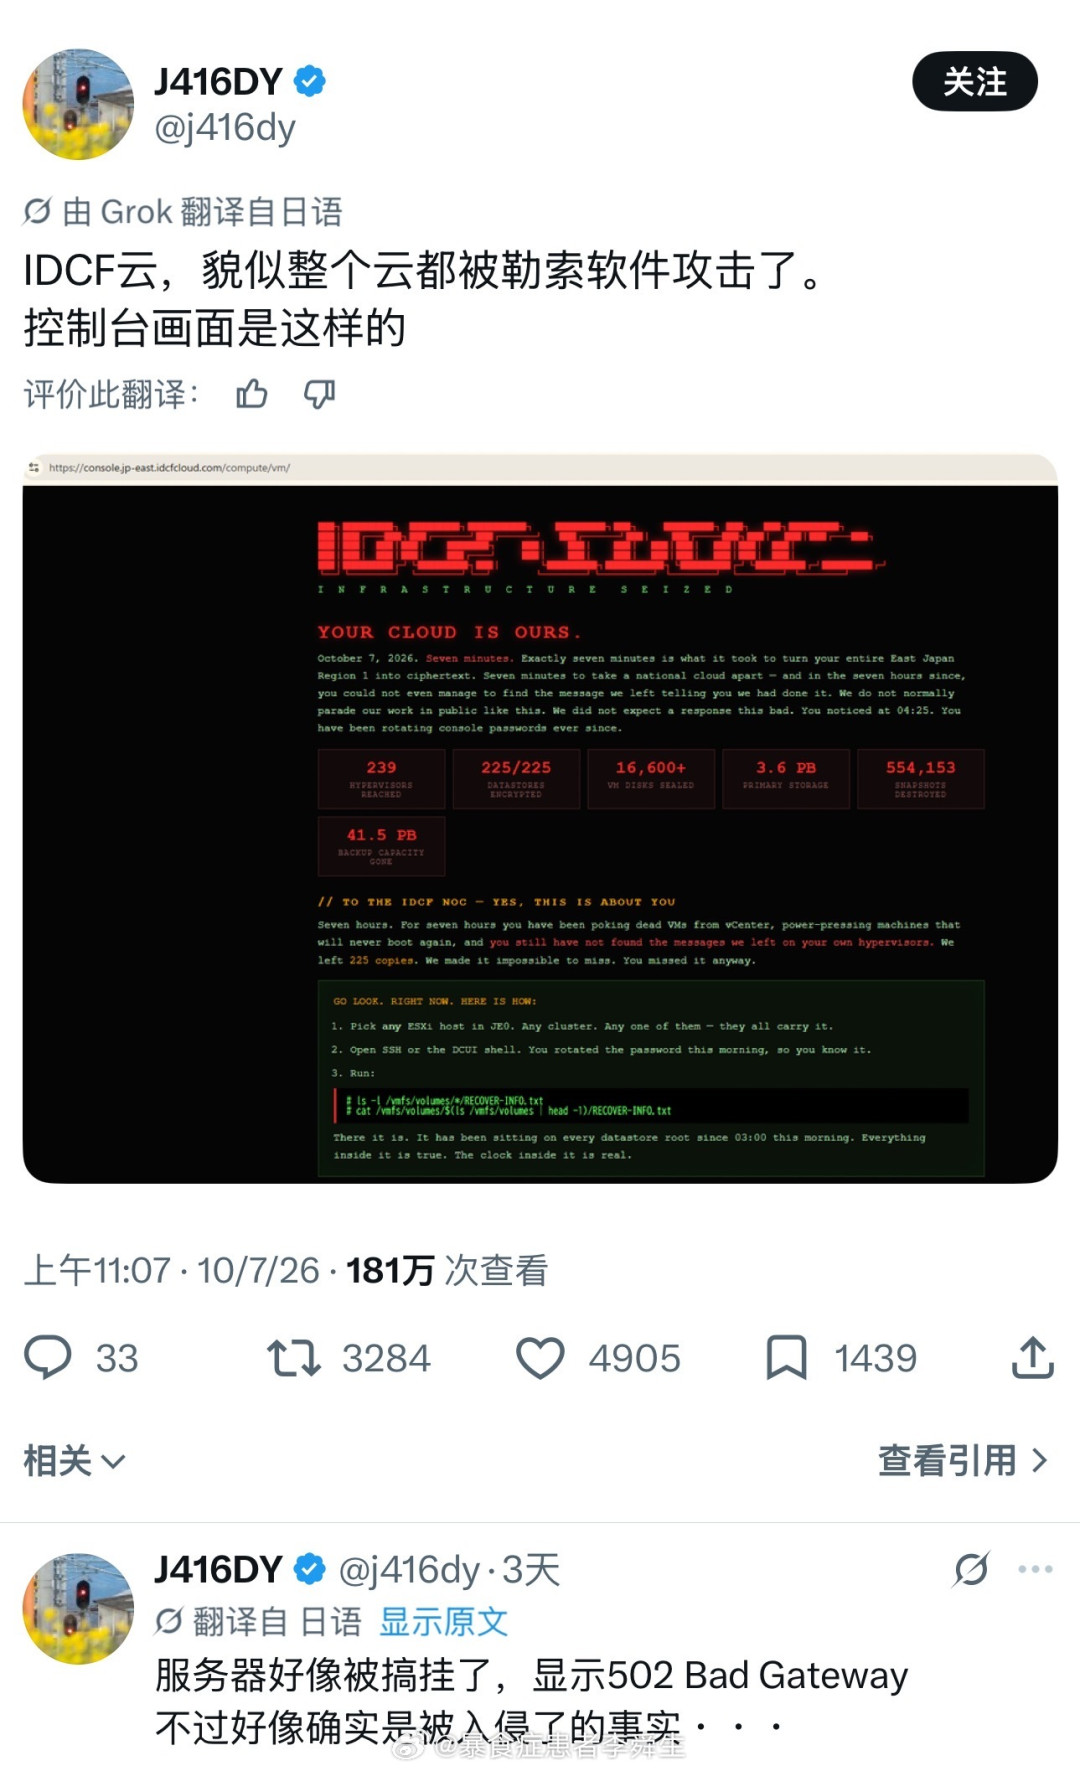
最诛心的细节也是黑客自己放的料:225封勒索信文件名规规矩矩(RECOVER-INFO.txt),就放在数据存储根目录,运维登录任意一台宿主机ls一眼就能看到。凌晨4点25分左右,运维其实已经发现虚拟机不对劲了。
这瓜真正吓人的地方,是"定性错了"
发现异常之后的几个小时,运维把它当故障处理。而在安全事件里,重启是最忌讳的动作:现场擦了、证据清了,顺手帮入侵者把痕迹抹了一遍——他撬开的门你替他关上了,下次他再来,你连他来过都不知道。
改密码是SOP、关工单是SOP,可这是入侵,不是宕机。更离谱的是支持团队:客户工单进来,模板批量关单,关完还追着发满意度评价邀请。用户报修"服务器起不来",收到的回复是"请给这次重启服务打几分"。 没有一步动作是在找那封勒索信。微博
三件今晚就能抄进自己预案的事
给批量告警加一道判断题:“这是坏了,还是有人进来了?” 判入侵,第一动作是隔离取证,不是重启;要重启,先留现场。知乎
备份灵魂三问:和生产物理隔离了吗?做成不可变了吗?真演练过一次恢复吗? 勒索软件最先盯上的就是备份——恢复不出来的备份,不算备份。
给安全事件单开一条上报通道,禁用模板回复。 事发第一时间,得有人牵头、有人对外说人话。
黑客不会挑大家睡醒的时候来。下次凌晨值班,盯着一屏红色告警,手先离开回车键三秒,问出自己那一句:它坏了,还是有人进来了?
这一句问不问得出口,往往就决定了接下来几个小时,你是复盘的人,还是被复盘的人。