前阵子刷到一个帖子,看得我心里一紧。有哥们重装系统,图省事没去官方渠道,直接在吾爱破解一个帖子里用网盘链接下了个"图吧工具箱",结果电脑直接中了"银狐"木马。最让人后怕的是他那句话:那个帖子光评论就有几百条,不敢想实际有多少人跟着中招。知乎他自嘲说,电脑裸奔了这么多年,就这一次没用官方链接,偏偏就栽了。
无独有偶,前两个月还有位老哥想下载"卡吧工具箱"看风扇转速,在搜索引擎里点了个"官网",下来一个g7wxbudc.exe,装完就中招。知乎你可能觉得这都是个例,是运气差。但把下面这组数据看完你再下结论——2026年,靠破解软件、网盘链接、"官网下载"白嫖的人,正好撞上了这几年最凶的一波木马。
今年"银狐"有多猛?
先看监测数据。微步情报局的报告是:今年春节后"银狐"攻击活动全面复活,3月份单月捕获的新变种就超过500个,传播范围和对抗强度可能已经超过去年的最高水平。知乎另一份二季度监测报告更夸张:仅二季度,银狐诈骗邮件总量就高达2896.27万封,山东以558.5万封首次超过香港,排到全国第一。知乎
投毒本身也已经自动化了。微步监测到,今年1月中旬开始出现首个用AI Agent全自动投毒的黑产团伙——三个多星期就注册上线了956个钓鱼域名,批量仿冒各种常用软件的下载页。知乎你在搜索引擎里随手点进去的那个"某某软件官网",很可能就是这956个坑里的一个。
公安部网安局6月专门公布了5起打击"银狐"木马典型案例。人民网看涉案金额就知道这不是小打小闹:开发变种窃取企业数据的团伙涉案700多万,制作贩卖木马盗取网络资产的涉案300多万,搭建钓鱼网站诱导下载捆绑安装包的又是300多万。知乎其中一伙人干脆把"银狐"捆进正规社交软件的安装包里,再搭个仿冒官方下载站,骗了大量人去下载。
它不惦记你的破电脑,它惦记你的身份
很多白嫖党有个误区:“我就下个破解软件,我这破电脑又不值钱,黑客图我啥?”
这恰恰是最致命的想当然。"银狐"这类木马根本不图你的电脑,它图的是你的身份,最终指向的是钱。它的目标画像非常明确:企事业单位工作人员,尤其是财务、会计这类能碰到钱的人。一旦接管你的电脑,它能干四件事——远程控制你的机器、窃取账号密码、拦截短信验证码、盗取私密数据。人民网拿到这些,转账、洗钱、冒充你诈骗同事,一条龙。
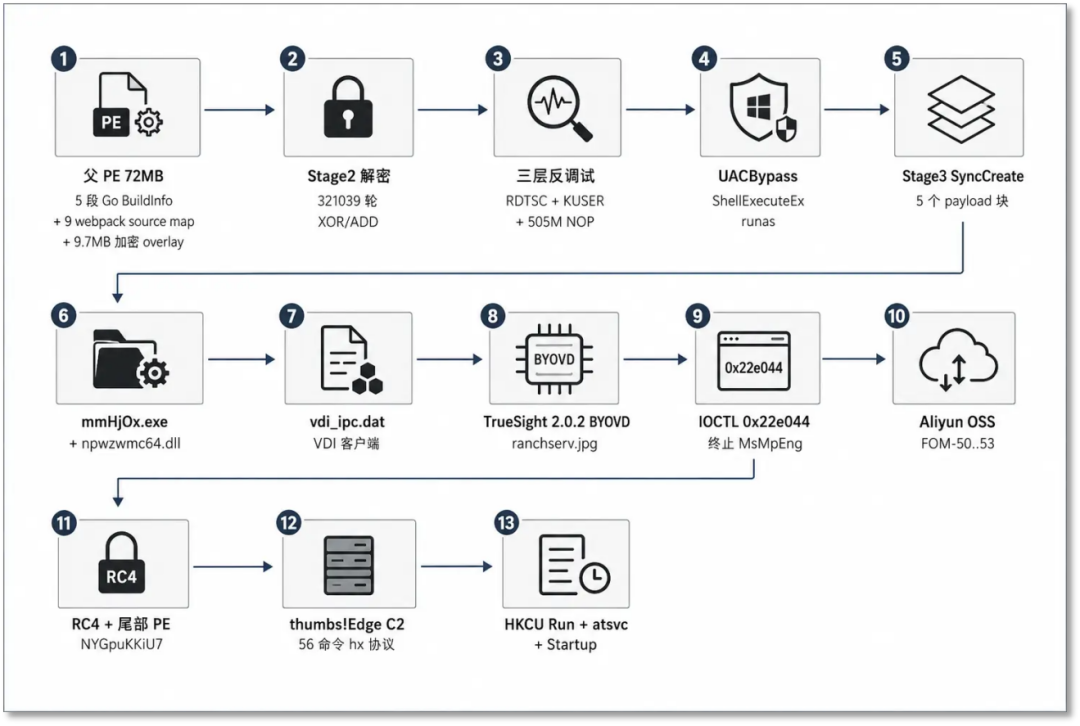
火绒上个月分析过一个伪装成音乐播放器安装包的银狐样本,能直观看到它有多能装:一个72MB的文件,近八成是拿来干扰分析的垃圾数据;它借一个有合法签名的驱动钻进内核,照着内置的212个安全软件名单逐个干掉进程;再注册一个伪装成"Edge浏览器更新"的计划任务,每分钟以系统权限触发一次,保证自己永远活着。最后放出来的远控后门带56条指令,键盘记录、下载执行、破坏性清理一应俱全。知乎
那为什么会盯上破解软件?因为白嫖党最常用的获取方式,恰好就是"银狐"最爱的伪装载体:破解软件捆绑包、网盘链接、“一键安装包”“懒人整合包”、“破解版"游戏安装包。火绒安全在周报里直接点名过:有黑客借着"破解版"游戏传播恶意软件。更要命的是心理层面——真正的破解资源,教程里几乎都会让你"先关闭杀毒软件再解压安装”,你亲手关掉Defender、加好白名单,等于把门给木马打开。你以为是在白嫖,其实是在给木马递钥匙。
假官网比破解包更狠:DeepSeek、元宝都被仿了
如果你不玩破解、只下"免费软件",也别觉得安全。就在今天(8月25日),火绒又发了一篇分析:有银狐黑产团伙伪造热门AI产品DeepSeek搭钓鱼网站,假域名长得像模像样,页面上"下载安装包"的链接以5天为周期快速轮换——你上周查过的"安全"页面,这周可能就换成了新毒包。知乎火绒还顺藤摸瓜,挖出了这伙人没来得及上线的其他钓鱼页面,其中一个仿冒的是"腾讯元宝"。目前火绒产品已经能拦截这个系列的钓鱼网站和样本。
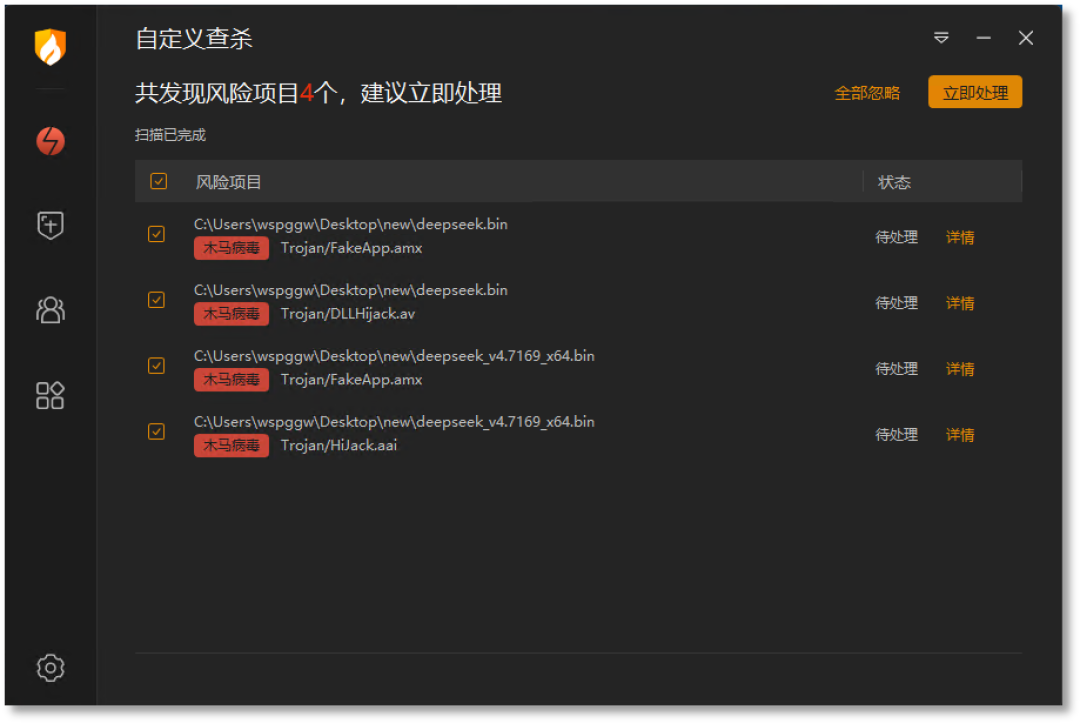
这就是为什么"去官网下载"这句话要加个前提:你得确认那个官网是真的。搜索引擎广告位、带"高速下载器"的第三方下载站、拼写差一个字母的域名,都可能是钓鱼现场。
银狐的路子,远不止破解下载
顺便把另外两条常见投毒路径也说清楚,办公人群尤其要当心。
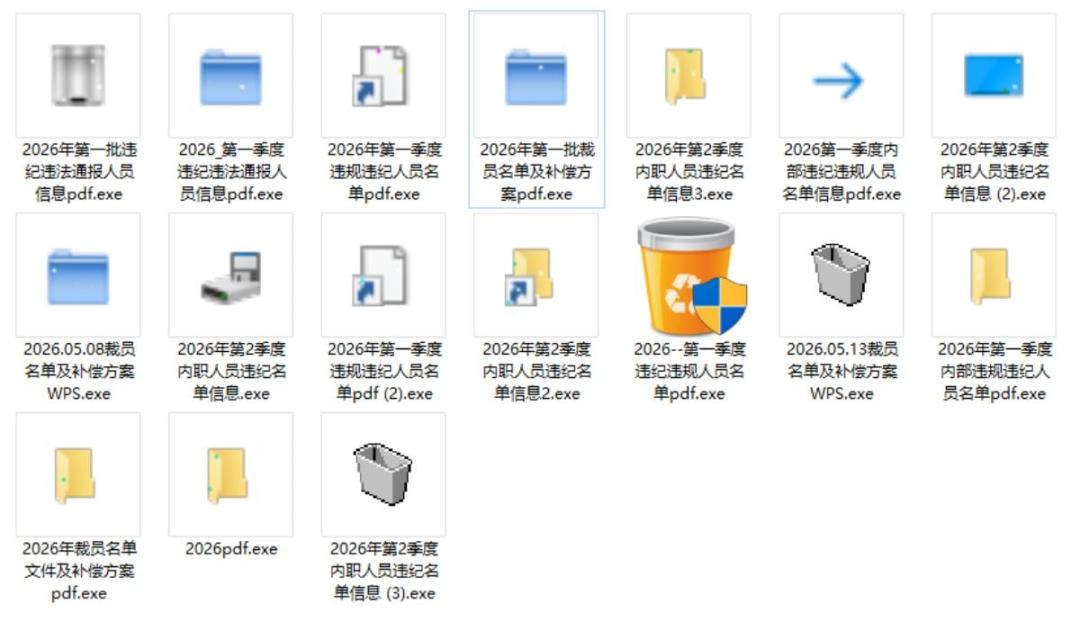
一条是伪装成办公公文。国家计算机病毒应急处理中心今年多次预警:银狐新变种用"裁员补偿"“违纪名单”"内部调查结果"这类文件名在工作群里传播,好奇心点开,电脑易主。知乎
另一条是冒充客户、同事定向投毒。6月底就披露过杭州临平一个案子:不法分子冒充顾客去电商店铺"咨询",给客服发带毒文件,客服一点开,电脑就被远程控制,鼠标都不听自己使唤。光明网再叠加二季度那2896万封钓鱼邮件,可以说对办公电脑来说,银狐是全方位围猎。
说句公道话:风险不在吾爱破解本身
这里得把话说清楚,不能一棍子打死。吾爱破解论坛本身是有"病毒分析"版块的,里面不少人专门做恶意软件的分析和查杀,论坛教程也从脱壳破解一路覆盖到移动安全;论坛今年还专门出了个"网络诊断修复工具",帮大家应对假域名、DNS劫持这些访问问题。新浪微博从定位上说,它反而是站在反恶意软件这一边的技术社区。
真正的风险,不在论坛这个"壳",而在寄生在它周围的二道分发链:来路不明的转载整合包、被转手过好几道的网盘链接、打擦边球的仿冒官网、标题写着"修改版/绿色版"却说不清出处的安装包。这些东西,连论坛管理员都没法逐一核验。所以避坑的正确姿势不是"从此别去吾爱破解",而是学会区分"论坛里的原创与分析"和"借论坛之名到处传的不明包"。前者是资源,后者才是雷。
白嫖避坑清单:这6条先背下来
如果你还是决定继续白嫖,那至少把下面这几条做到位,能挡掉绝大多数坑:
下载只认官方域名。常用软件的官网提前收藏好,别每次都靠搜索引擎现搜。搜索结果里标着"广告"“推广"的下载链接,尤其是那种"高速下载器”,基本可以直接拉黑。
安装前看一眼数字签名。右键exe选属性,看数字签名那一栏。没有签名、或者签名方跟软件厂商对不上的,直接删,别犹豫。
凡是要你"先关杀毒才能用"的,一律提高警惕。绝大多数正经免费软件不会要求你关杀毒,只有木马包才需要你放下防备。
不碰来路不明的"懒人包"“整合包”“一键安装”。越是帮你省事的,越可能帮你把毒也一起打包好了。真想要某款工具,去找原帖作者或官方渠道。
可疑软件先在虚拟机或沙盒里跑。Windows自带的Windows Sandbox开一下,别在装着网银、登着工作号的主力机上直接双击赌运气。
杀毒软件别裸奔。上面那个音乐播放器样本,火绒是直接查杀的;Windows Defender也一直在拦银狐家族。杀毒报毒的时候别嫌烦,那多半是真在救你。
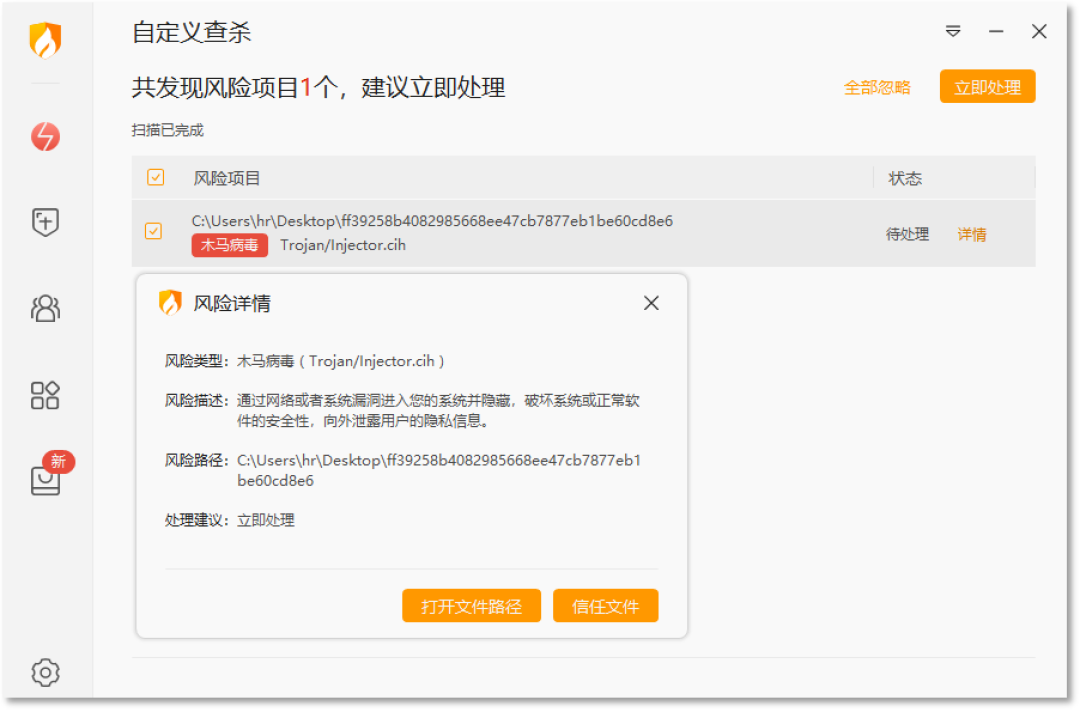
万一真中招了,记住"断、改、报"
真要是不小心中了,别慌,按网警给的处置顺序来,能最大程度止血:
先断网。发现鼠标自己动、软件自动发消息这种异常,立刻拔网线、关WiFi,把远程控制掐断。
再改密码。用另一台安全的设备,把社交账号、银行账号的密码全部改掉。
然后上报+通知。赶紧告诉同事、好友你的号被盗了,防止他们被冒充诈骗;情节严重的直接报警。
最后彻底查杀。用靠谱的杀毒软件全盘扫描,必要的话直接重装系统。别心疼那点时间,重装的成本,远低于你银行卡被搬空的成本。
不同人,给你不同的建议
只是偶尔下个绿色小工具、机器也不放重要数据的:上面6条记住,风险可控,可以继续。
财务、会计、经常经手公司钱的:强烈建议彻底别碰破解软件和不明下载站,你就是"银狐"的头号目标,一次中招可能倾家荡产。
本来就是技术爱好者、想学点东西的:与其到处捡别人的转载包,不如直接进吾爱破解的原创发布区、病毒分析区看大佬的东西,又安全又能长本事。
说到底,2026年白嫖这件事,已经从"看运气"变成了"看功课"。省钱的快乐是真的,但省下的那点会员费,和木马盯上你钱包的风险比起来,真的得先掂量掂量。













值友5981256411
校验提示文案
古城李氏
校验提示文案
记得2019
校验提示文案
暴躁的羊头肉
校验提示文案
金华故事
校验提示文案
obobi
校验提示文案
奈斯o_0
校验提示文案
值友1929628674
校验提示文案
爱柔柔太好了
校验提示文案
熊猫勒索
校验提示文案
一天只吃一颗糖
校验提示文案
荧惑星
校验提示文案
rockglass
校验提示文案
懵懂天真
校验提示文案
值友8505053738
校验提示文案
kratos456
校验提示文案
土豆怪兽
校验提示文案
值友6823842937
校验提示文案
值友7756522056
校验提示文案
往事随风88
校验提示文案
土豆怪兽
校验提示文案
kratos456
校验提示文案
值友8505053738
校验提示文案
懵懂天真
校验提示文案
rockglass
校验提示文案
熊猫勒索
校验提示文案
爱柔柔太好了
校验提示文案
值友7756522056
校验提示文案
值友4977883154
校验提示文案
荧惑星
校验提示文案
obobi
校验提示文案
往事随风88
校验提示文案
一天只吃一颗糖
校验提示文案
奈斯o_0
校验提示文案
值友1929628674
校验提示文案
古城李氏
校验提示文案
值友6823842937
校验提示文案
暴躁的羊头肉
校验提示文案
记得2019
校验提示文案
金华故事
校验提示文案