张大妈

OpenAI挖出948个提权洞,最难过的关居然是审核

源自47位全网作者

16:02

Linux维护者最怕的一天来了——不是被黑客打穿,而是一家"不做内核开发"的公司,一口气交来948个补丁。

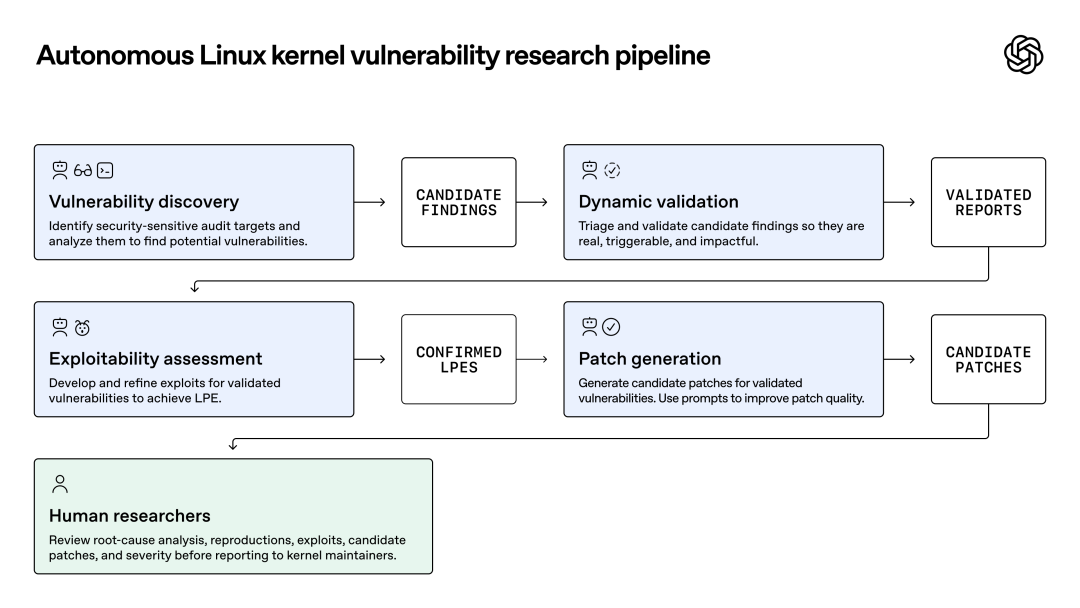
11月4日,OpenAI发布报告《A thousand fewer paths to root》,晒出这条自动化流水线的账本:运行10天、花约121万美元、948个Linux内核本地提权漏洞、平均每个1,279美元。链路分五个阶段:漏洞发现、动态验证、可利用性评估、补丁生成、人工复核。跑完这一切的,是一款还没发布的网络安全模型。知乎微博知乎
OpenAI挖出948个提权洞,最难过的关居然是审核

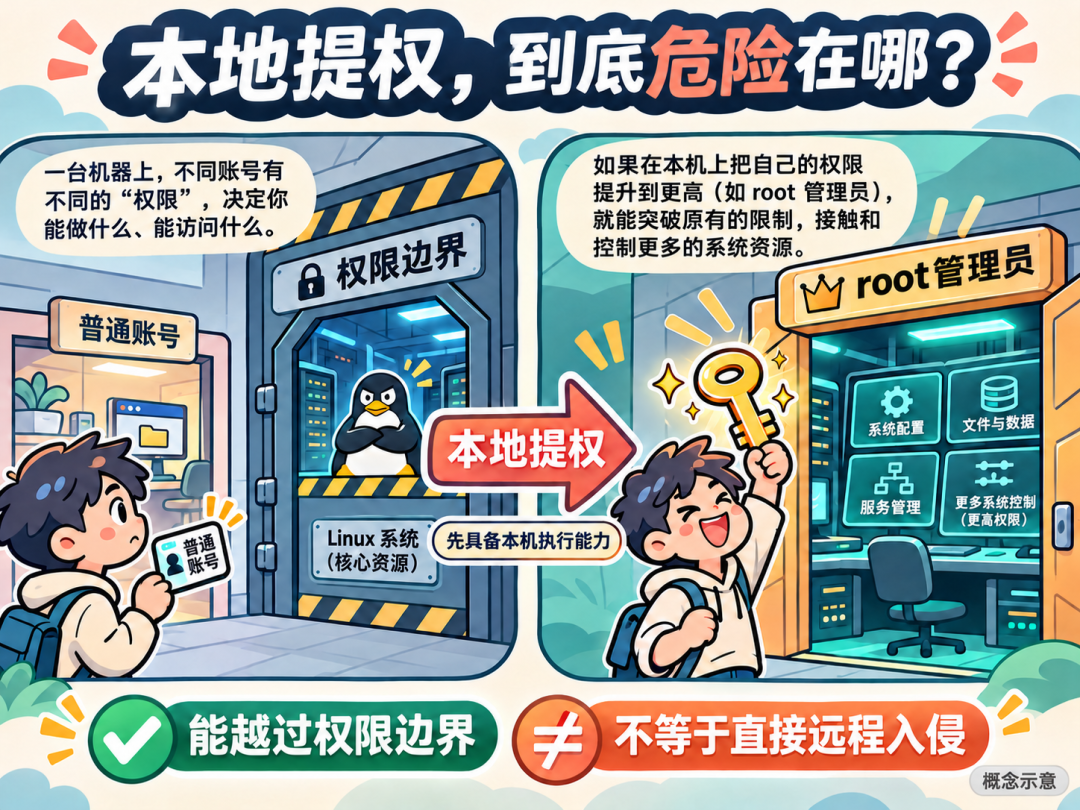
先看战果:系统提出2308个候选问题,动态复现1724个,最后坐实948个独立本地提权漏洞,每个还各附一份候选补丁。提权的意思是,一个只有普通权限的账号摸进机器,借这些洞就能拿到Linux系统的Root最高权限。更要命的是手法:抽查166个利用样本,发现至少10种此前没见过的漏洞利用技术,第三方内核漏洞专家也认可其新颖性。微博知乎知乎知乎
OpenAI挖出948个提权洞,最难过的关居然是审核

最值得看的其实是那笔账。光"可利用性评估"一个阶段就烧掉超过77万美元API费用。换成人来找同类bug,顺藤摸瓜加反复测试,一个月起步。拆开看:微博知乎

  • 侦察兵从4000多万行内核代码里圈出280万行高价值目标,API额度只花3426美元。知乎

  • 分析师地毯式扫描,12小时交出2308个去重后的候选漏洞,发现阶段成本31.65万美元。知乎

  • 攻击手绕过SMEP、SMAP、KASLR等防护做提权演练,造一个完整可用的root提权利用,平均只要359美元。

按漏洞赏金标准估算,这批利用程序价值区间在1890万至6630万美元之间,是链路成本的16至55倍。微博

还有个反直觉细节:OpenAI把103项人类技巧整理成库喂给Agent,旧一代模型成功率因此从76.2%跳到88.9%;换到新一代模型,这层编排收益几乎归零。知乎

但真正的堵点换了位置。一次早期运行报告200次成功提权,人工复核发现其中20个走的是另一个0-day——结果是真,标签是错的。运行结束时,948个漏洞只有61个在上游完成修复、43个进暂存、约300个还在讨论,候选补丁并未全部落地。挖洞能一夜批量,合并补丁得一行行人来担责——瓶颈正在从"发现"滑向"审核"。知乎知乎微博

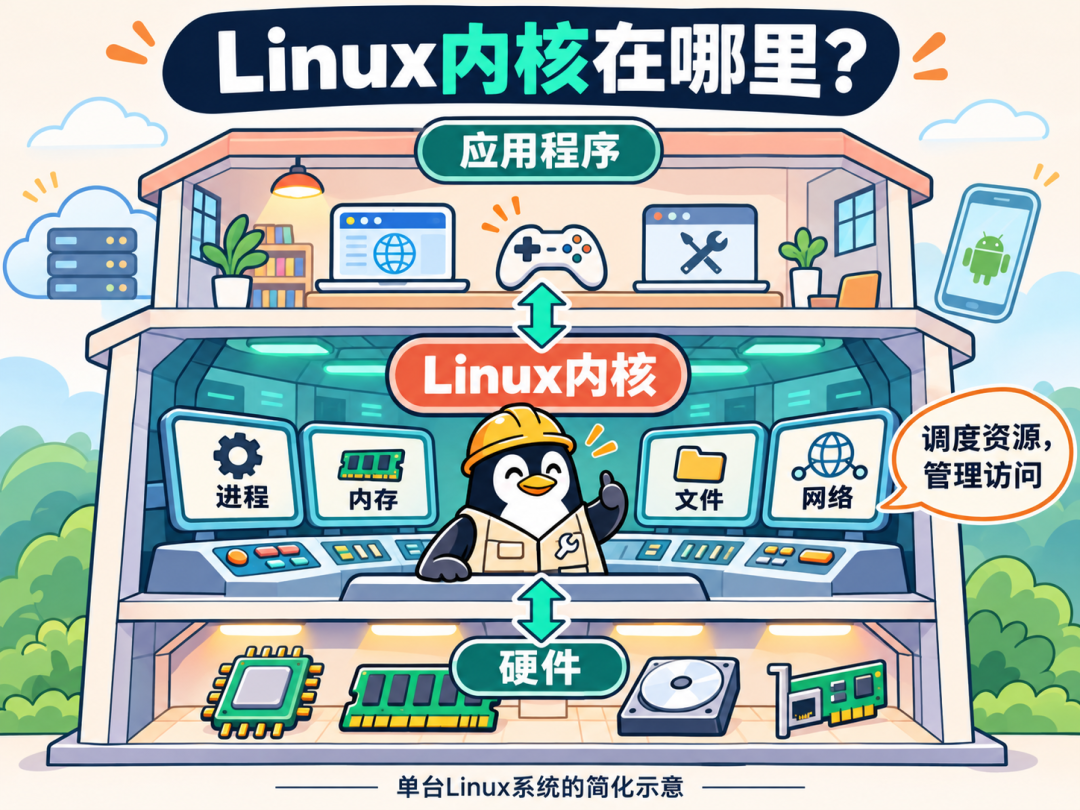
这事跟普通人也不远:Linux是安卓、是全世界无数云服务器、是几乎所有超算背后共同的心脏。这些洞在地基上藏了很久。修复公告出来时,能打补丁的尽快打。知乎
OpenAI挖出948个提权洞,最难过的关居然是审核

最后划清边界:这是一次运行的数据,"AI全面超过人类安全研究员"还不能下结论。但趋势很直白——单位发现成本在往下砸,人工审核成本一分没降。等攻防两边都用上这条流水线,先睡不着觉的,恐怕是审核队列的尽头。
内容由AI生成

精选参考来源

1. OpenAI 花 121 万美元挖出 948 个 Linux 提权漏洞,为什么最值得看的是「20 个打错了标签」?

2. #OpenAI自动化漏洞链路发现1724个Linux内核漏洞#OpenAI自动化漏洞研究链路共识别出2308个Linux内核漏洞候选样本,通过动态复现确认1724个漏洞,并生成948个本地提权(LPE)利用程序,这类漏洞可让无权限用户获取root最高权限。该链路分为五个阶段:漏洞发现、动态验证、可利用性评估、补丁生成、人工复核。第二次扫描的全流程成本约121万美元API点数,产出948个独立本地提权漏洞。若按漏洞赏金标准估算,这948个利用程序价值区间为1890万至6630万美元,是链路成本的16至55倍。智能体使用了10种全新漏洞利用技术,已经第三方内核漏洞专家核验确认为新方法。OpenAI正向Linux内核维护人员提交漏洞信息与对应补丁。(广角观察)

3. Linux内核被挖出948个漏洞!OpenAI花120万美元找到的

4. OpenAI 自主安全管线横扫 Linux 内核:一次完整运行,从 2308 条候选线索中复现 1724 个真实漏洞,最终拿下 948 个可让普通本地用户提权到 root 的漏洞,并为每个漏洞各附一份候选补丁。亮点:1、成本极低:整轮 API 花费约 121 万美元,平均每个 root 漏洞仅 1279 美元;按传统赏金估算,这批漏洞价值 1890 万至 6630 万美元。2、不止更快,还发现新手法:智能体在抽查中发现至少 10 种此前未公开的利用手法。3、补丁竞赛已开始:运行结束时已有 61 个漏洞在上游修复、43 个进入暂存,另有约 300 个在讨论中;但这 948 个是已验证漏洞加候选补丁,尚未全部落地,技术细节出于安全原因未公开。原文链接:网页链接#AI# #OpenAI# #Linux安全#

5. AI挖出948个Linux提权漏洞,互联网的地基还好吗?

6. 怎么看 OpenAI 花费 120 万美元成本,扫描并验证了Linux 内核中 948 个漏洞?

7. 948 个 Linux 提权漏洞:当 AI 开始自己做安全研究

8. >>OpenAI 用 AI 在 Linux 内核挖出 948 个提权漏洞>>OpenAI 的 Cyber 团队利用其最新的 cyber model 构建了一套自动化漏洞研究流水线,在 Linux 内核中发现了 2308 个候选漏洞,并成功复现了 1724 个。更令人震惊的是,系统最终生成了 948 个本地提权(LPE)利用程序,这些漏洞允许普通用户获取 root 权限。整个流程涵盖了从漏洞发现、动态验证、利用性评估到补丁生成的全链路,其中利用性评估阶段花费了超过 77 万美元的 API 费用。研究还发现,随着模型能力的提升,能挖掘出的漏洞数量显著增加,且 AI 甚至创造出了 10 种全新的利用技术。Linux 维护者对此反应迅速,在研究结束前已修复或处理了大部分关键漏洞。

9. 怎么看 OpenAI 花费 120 万美元成本,扫描并验证了Linux 内核中 948 个漏洞?

0
扫一下,分享更方便,购买更轻松
0评论

当前文章无评论,是时候发表评论了
提示信息

取消
确认
评论举报

最新文章 热门文章