2026年11月4日,网络安全团队Calif在X平台发布演示视频:在一台已开启“锁定模式”的iPhone 18 Pro上成功越狱,随后安装iOS 27.2更新,更新完成后越狱状态依然保留。攻击的入口是隔空投送:演示者向目标手机发送一个恶意PDF文件,用户点击接收后,越狱流程随即被触发。而承接这次越狱的iOS 27.2,按苹果官方安全内容页的口径,标注的发布日期是 2026 年 10 月 26 日,适用机型从 iPhone 11 起。这引出很多用户真正的疑问:修复了上百个漏洞的系统更新,还能不能防住攻击?答案是两层:更新对已公开的已知漏洞依然有效,但这次演示恰好踩在两个例外上——用到的漏洞不在苹果的修复清单里,而“升级即清除越狱”的老办法也被证明不再必然成立。微博微博知乎
两条“越狱”消息,说的是两件不同的事
先分清常被混谈的两个事件。10月31日,日本安全研究团队Ikotas Labs发文称已在iOS 27.2上完成越狱,并附上自定义图标的主屏视频和取得root权限的终端截图——这说的是“iOS 27.2系统本身会被越狱”。而11月4日Calif的演示更进一步:越狱在升级前已经存在,升级iOS 27.2之后没有被清除。系统更新通常会抹掉越狱状态,这也是越狱圈长期劝人“别更新”的原因,这次“升不掉”才是整件事的突破点。目前Calif没有公开技术细节,仅表示已把漏洞报告给苹果、不会发布面向普通用户的越狱工具,升级后保留的具体原因因此无法核实。知乎微博
修了163个漏洞的版本,为什么拦不住这条链
iOS 27.2是本周期安全修复密度最高的一版:去重后共修复163个CVE,而本周期此前规模最大的一次是iOS 26.6,修复了97个。知乎
值得注意的是,这163条里没有一条被标注「可能已被主动利用」,也就是说这一版补的都不是已确认在野外被利用的漏洞。但这恰恰划出了系统更新的边界:修复只能覆盖清单上已有的漏洞,拦不住尚未披露的入口。越狱开发者Johnny的说法提供了一个旁证:他认为27.2堵住了此前iOS 27越狱链中的沙盒逃逸环节,但作为入口的KRW漏洞并没有被修复。这也解释了为什么10月底社区还在说“27.2封住了完美越狱”,Ikotas Labs和Calif却能接连拿出演示——更新破坏的是旧链条,新链条只能等苹果的下一版补丁。有信源称苹果已开始测试iOS 27.2.1,正式发布时间尚未确认。知乎知乎知乎
锁定模式被绕过的,是“你点接收”这一步
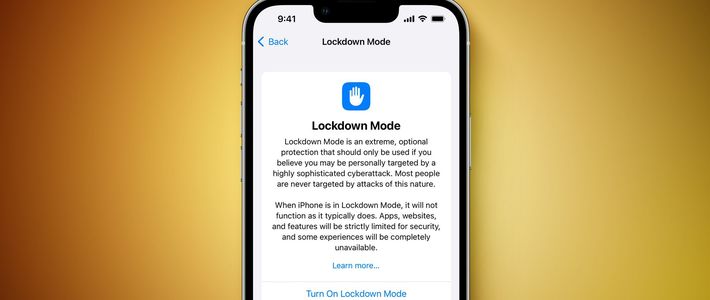
锁定模式是苹果给“极少数个人用户”准备的极端防护,以限制日常功能换取攻击面收缩,包括屏蔽多数信息附件、限制部分网页技术、阻止陌生人的FaceTime来电、移除照片位置信息等。但这次被打开的门不在上述清单里:它是用户亲手接收的隔空投送文件。微博
苹果此前还向TechCrunch表示,截至2026年3月,没有证据表明有任何间谍软件攻破过锁定模式。换句话说,这次演示证明的是防护模式存在人为交互缺口,而不是攻击已经流入普通人的日常场景:它要求攻击者处于隔空投送可达的近距离,还需要目标主动接收一个PDF文件。微博
更新要不要装?不同用户要分开算
对绝大多数普通用户,结论反而是“更要更新”:163个已公开的漏洞才是恶意网页、恶意附件在现实中能直接利用的攻击面,不升级等于明知有补丁却不打。这次新链条没有公开细节、没有公开工具,针对的是被定向盯上的少数人。同时应该记下它带来的一个成本变化:如果设备真被这类链条入侵,“更新一下”不再等于免费清除,越狱状态跨升级保留意味着清除得更彻底才行。行为层面真正立刻可用的防线只有一条——陌生人隔空投送过来的文件,别点接收;锁定模式加了再多门,最后开门的还是用户自己。微博
对等待越狱工具的用户,社区流传的建议是留在旧系统:opa334提醒在等越狱就尽量不要升级iOS 27.2,Michael则建议iPhone 18系列保留在iOS 27.0.1、iPhone Duo用户停留在iOS 27.1。但这本质是一笔安全对赌:留在旧版本,就要独自承担那163个已被修复漏洞的风险。至于近期声称“几周内发布iOS 27.0-27.0.1稳定越狱工具”的kirbyswift,其账号今年刚注册不久,真实性未经验证,不值得押上日常设备的安全去等一个承诺。知乎知乎
最后把边界说清楚:Calif使用的漏洞组合、为何能跨升级保留,目前全部处于未披露状态,上述判断均基于公开演示和当事方陈述;在苹果下一版修复落地之前,这条链对普通人更多是研究人员的炫技与对苹果补丁节奏的压力测试,而不是随时会落在头上的攻击。