10 月 28 日起,群晖社区里出现同类截图:文件夹多出一封 read-me3.txt,照片、文档、片库的文件名后面都挂上 .L0CK3D。 有人早上打开电脑,发现群晖的机箱风扇转了一整夜。什么值得买
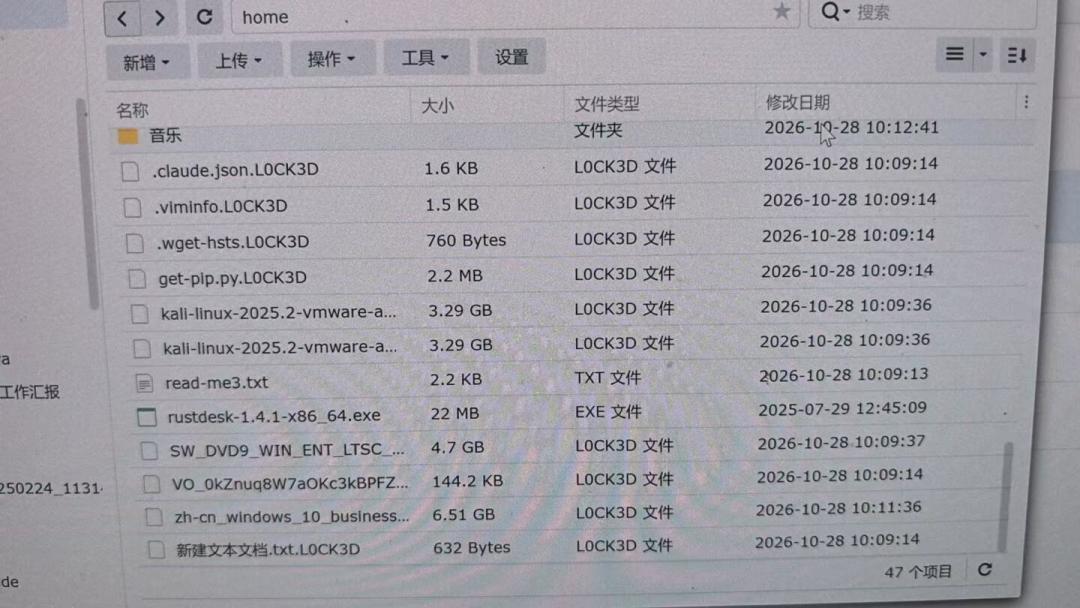
争论很快落到「是不是 0day」。最新 DSM 7.4.1 也被指中招,结论很快跳到「系统本身有漏洞」。
群晖安全团队 10 月 30 日的说法相反:这轮勒索利用的是 2024 年 12 月就已修复的旧漏洞,不是新版 DSM 的零日漏洞。IT之家
360 的样本分析则把一批样本归为 C3RB3R 变种。 另一批样本的入口指向 9 月 18 日公告的 SA-26:13,补丁早已发布。两条线并不互斥:入口不止一个,共同点是旧洞,不是无解的新洞。知乎
「最新版也中招」也不等于「最新版有 0day」。 已经中招的机器,可能在被加密前就被人进来过,也可能漏了套件、容器或另一个对外服务。知乎专栏
把版本号后面的 Update 编号核对完,下一步该看的,是这台机器的 DSM 登录页能不能从公网直接打开。
很多人以为,只要没在路由器上把 5000/5001 转发出去,NAS 就不在公网上。
实际的门比这多:UPnP 会替设备自动开端口,Docker 容器的端口映射一旦把管理页面送出去,外面就能顺着容器摸进来。
公网 IPv6 加 DDNS 这条路更直接,NAS 可以绕过 IPv4 的端口转发,自己接住公网连接。知乎
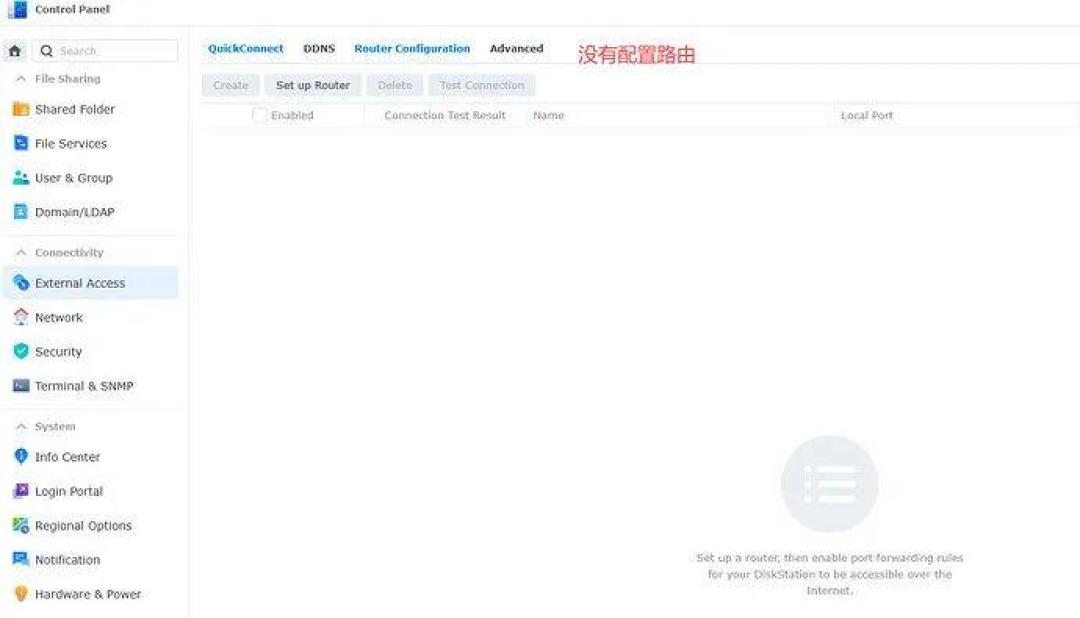
改默认端口只能躲开一部分批量扫描,挡不住知道你域名的人。
强密码和 2FA 该开,但它们保护的是「登录」这一步。如果漏洞在认证之前就能执行代码,密码还没送到校验环节,2FA 也还没弹出来,防线就已经被绕过了。知乎专栏
更隐蔽的损失在备份上。RAID 1/6 只是冗余,病毒改的是文件系统里的文件,阵列会老老实实把加密后的乱码同步到每一块盘。知乎专栏
Cloud Sync 也一样:本机刚生成 read-me3.txt,它可能正把加密文件往 OneDrive 上传,把云端干净的版本覆盖掉。
常年插在 NAS 上的 USB 备份盘,拿到 root 权限后同样会被一锅端。
还有一类机器,没出现 .L0CK3D,不代表没被进来过。一位 QNAP TS-251 用户在这轮事件后翻日志,发现自家设备在 118 天前就被人留下过恶意样本,只是一直没等到下一步指令。
加密是最后一步,不是第一步。知乎专栏
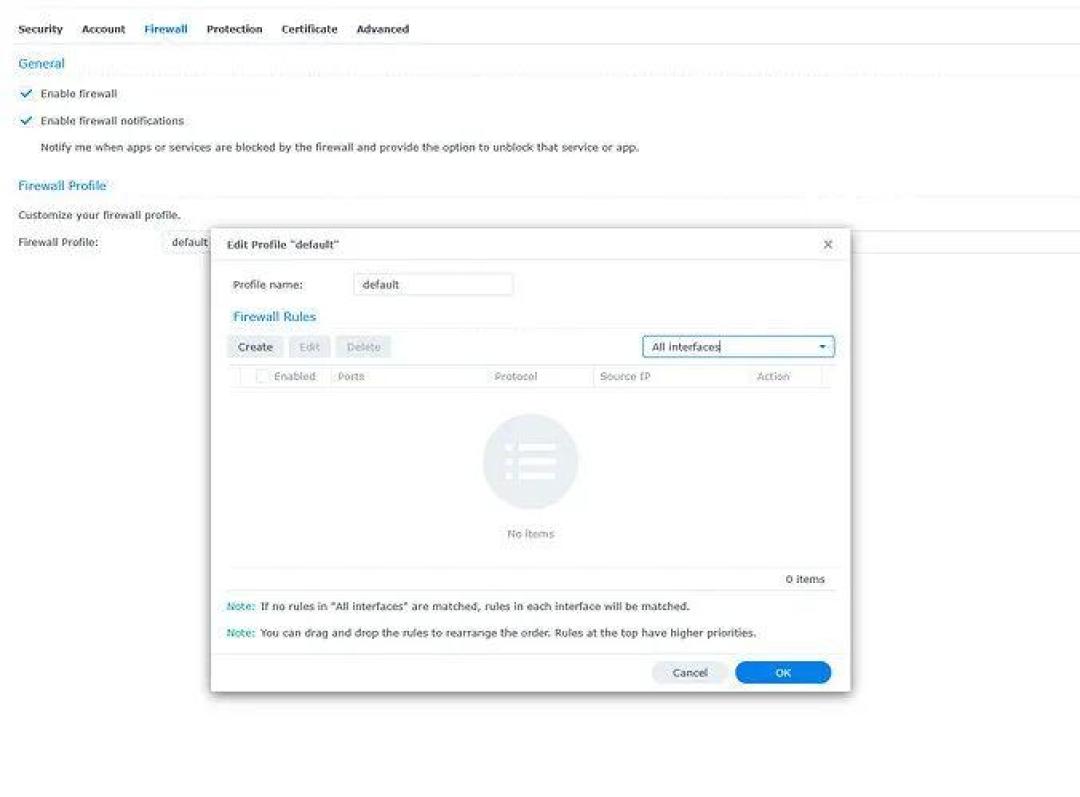
今晚能做的,按顺序:
关掉路由器上 DSM 的端口转发、UPnP 和 DMZ;有公网 IPv6 的,去防火墙确认管理端口没有对公网放行。
别让 DSM 登录页直接见公网。远程访问改成 WireGuard、ZeroTier、Tailscale 这类私有网络,或 Cloudflare Tunnel 加 Access,只放行自己的账号。
把 DSM 和套件升到公告要求的版本,核对到 Update 编号;打开重要更新自动安装。
关掉不用的 FTP、WebDAV、SSH、Telnet;逐个检查 Docker 的端口映射和挂载。
给共享文件夹开快照,重要目录设不可变保护 7—14 天;再留一份离线备份,并实际做一次还原测试。
如果文件已经变成 .L0CK3D:先断网,别重启、别重建存储池、别继续写入,保留勒索信和日志;不要付赎金;有离线备份或干净快照的,按厂商的恢复流程走。
没有备份的,再考虑专业数据恢复,但不要在原盘上反复尝试。
NAS 的好处,是它一直挂在网上;这次的风险,也来自同一根网线。今晚花十分钟,用手机流量打开一次自己的 DSM 地址或 DDNS 域名——打不开,才是它该有的样子。