9月初,优倍快官方微博给 Network 10.6 的宣传词收在"优化远程运维效果"上。弱电圈的老用户看到这句会有点心梗:在国内,两万块全家桶最贵的远程问题从来不是"控制台能不能远程操作",而是"你到底进不进得去家门"。微博
出差在外想确认家里的摄像头掉没掉线、谁在偷带宽、NAS 满了要不要清一下——这三件事的前提是同一条路:从家门外回到你自己家的内网。翻完官方话术、国内第一批上机用户的评论区,以及 NAS 圈已经卷了半年的穿透教程区,"回家"这件事其实只有三条路,每一条都只适合一部分人家。
官方只给一道门,而且这道门不"通全家"
官方的答案就一道门:在控制台里开通云端远程访问(Remote Access),把站点绑定到 Ubiquiti 账号,之后人在哪都能打开网关管理页,Protect 的手机远程查看走的也是同一条通道——不需要公网 IP,不用做端口映射。做机房托管的一位 B 站用户在优倍快视频的评论区给出了装它的人最在意的理由:机柜网络崩溃的时候,“远程管理和 wifiman 就是远程救火的最后希望”。哔哩哔哩
但这道门有三个限制,进门之前得知道:
它管的是"优倍快全家",不是你的全部内网。从控制台你走不到 NAS 的共享文件夹、走不到自己架的下载机——出了这道门,你和家里并不存在"同一内网"关系。
速度靠中转,官方文档不承诺吞吐。翻社区的实际反馈,看后台、翻摄像头都够用;把它当成"把家里文件搬走"的数据通道,不现实。
IPv6 这道坎在抬高。被顶上热评的"优倍快小毛病"实测清单写着:WIFIMAN、SD-WAN 的连接不支持通过 IPv6,控制台内置的 DDNS 也不支持 IPv6 地址。而对拿不到公网 IPv4 的人家,恰恰只剩 IPv6——知乎上"为什么个人需要公网IP"的问题最近一个月还在出新回答,有人晒"公网IP是云厂商按小时收费的资产,家里宽带白送"。 另一边,"为什么移动宽带连IPV6的公网地址都舍不得给"这种带着火气的提问也挂着。 线路只推 IPv6 的人家,官方这道门的体验要先打折。哔哩哔哩知乎知乎
第二条路:公网 IP+DDNS,能力最全,也最需要克制
经典路线:找运营商要公网 IPv4,在控制台做 DDNS,再按服务映射端口。申请难度在圈内是玄学——一派说"找宽带师傅说一声,10分钟后重启猫就有了"。 另一派说"公网IP哪有这么容易申请得到的"。中间还夹着真实翻车案例:装完远程才发现电信根本没给公网 IP,下发的是 100 段大内网,NAT 套 NAT,端口映射全白做。哔哩哔哩小红书
真正的成本是暴露。门一旦开,面向的是全网。8 月底官方刚修完 3 枚高严重漏洞,其中问题核心就是"不用登录就能被打"(此前已报道);同一个网关上,动手前先检查管理设置里"允许从 WAN 侧访问设备"的开关:不需要远程的人直接关掉,需要远程的人再谈加固。
国内还有一个独一份的别扭:想要 HTTPS 证书,国外教程跑一条命令就行,国内却因为直连问题只能把脚本手动传进去一遍。 整理教程的作者把适用机型列得很清楚:UDM、UDM-Pro、UDR、UCG 这些跑 UniFiOS 4.x 及以上的网关都在名单里。 手抄不难,难的是每次固件大版本之后记得自己补。知乎知乎
第三条路:内网穿透最好用,但别塞进网关里
没有公网 IP、又想把整个内网"搬走"的人家,NAS 圈的共识方案是 Tailscale 一类虚拟组网、或蒲公英/frp 一类中转:不需要公网 IP,家里留一台设备常开,出门在外和在家里一样访问所有服务。热度是现成的:OpenWrt 挂 Cloudflare Tunnel 的教程把卖点摆得明白——整个过程无需公网 IP,也不用开放端口。 异地组网工具的官方账号这段时间几乎按天发"没有公网IP,如何远程访问公司内网"这类内容。 卖工具的比谁都清楚这个需求有多密。哔哩哔哩小红书
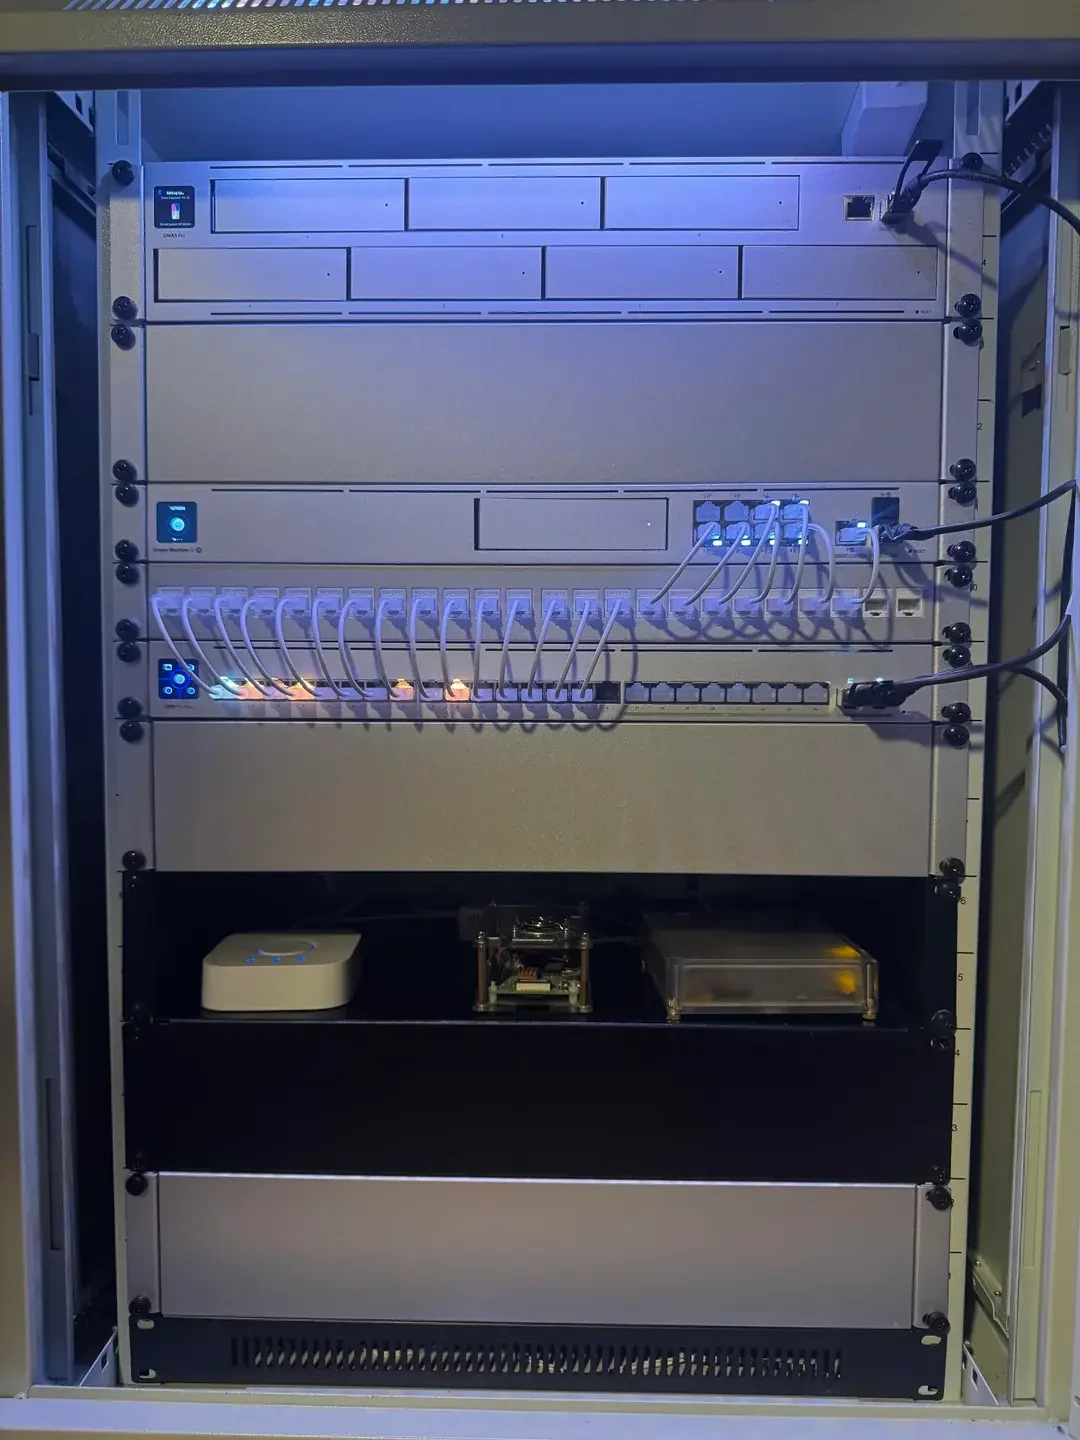
优倍快用户的关键问题是:这些穿透客户端都装不进网关本体。国内第一批魔改网关的人撞的是同一堵墙——官方内核禁了 Docker,on_boot.d 这层持久化固件升级会清零,自签证书还会被"静默吞掉";折腾半天,一次固件更新回到解放前。所以答案不是"魔改再狠一点",而是换个载体:弱电箱里多放一台 UNAS Pro、一块派或一台淘汰的小主机跑穿透客户端,优倍快就老老实实当网络。给网关加过旁路由的人对"设备常开、旁挂不进主链路"这个位置不会陌生,可以让穿透盒子接在同一处,但上电之前先想清楚:它能碰到哪些网段、要不要用 VLAN 把它和摄像头、NAS 隔开——给内网"分房间"只做到一半的人家,这个位置最容易漏。
三条路一张表
路线 | 前置条件 | 能做到 | 做不到 | 主要成本 |
|---|---|---|---|---|
官方云入口 | 控制台绑账号 | 远程管全家设备、看监控 | 访问内网其他服务、搬大文件 | 免费;IPv6 兼容与中转速度不受控 |
公网IP+DDNS | 运营商给公网 IPv4 | 能力最全,可上 HTTPS | —— | 申请看运气;端口暴露风险;证书要手抄 |
第三方穿透+旁挂盒子 | 一台常开内网设备 | 整个内网回家、NAS/文件回家 | 装不进网关本体(禁Docker、升级清零) | 盒子电费(一年几十到一百多,看当地电价);部分工具有免费版设备数限制 |
结论:两类人家值得动手,两类人家别折腾
值得自建:需要随时搬素材、剪片直连 NAS 的创作用户,以及门店+仓库+家里多个点位要互相访问的小生意人家——这类需求官方入口覆盖不了,第三条路是唯一解;SD-WAN、5G Backup 这类新近在国内推的远程能力宣传写得好——为任意 UniFi 网关即时添加 5G WAN 连接、无需授权费。 但社区实测"一套系统只能连 1 台 5G 设备、WAN 最多设 5 个"的限制还没进官方口径,别照着宣传先做满配。小红书
顺手能配:只需要出门看监控、管网络的人,把官方入口绑好账号就够,这是三条路里公网暴露风险最低的一条,不用额外花钱。
别动:家里只有一个网关、没有第二台常开设备的人,先别为魔改买账——魔改的尽头是那堵墙;拿不到公网 IPv4、线路又只有 IPv6 的人家,公网路线的 DDNS 环节大概率走不通,别硬试。
出发前的三个动作:一,确认 Remote Access 开着、站点确实绑定了账号;二,检查 WAN 侧访问开关——不需要远程就关,需要就配好 HTTPS 再开;三,想清楚要不要为穿透添一台旁挂小盒子,再谈"远程运维"。
接下来盯一个信号就行:等 Network 后续版本里,DDNS、WIFIMAN、SD-WAN 的 IPv6 支持这几条有没有被官方写进 release notes。在它们被修复之前,"只推 IPv6"的人家走官方那道门,体验都是默认打折的。