“多国网站下线”确实发生了,但先给结论:这些下线大多不是被黑客打瘫的,而是网站在补丁发布前主动关门避险。按照 PHP 安全团队提前公告的时间表,北京时间 10 月 21 日 22 点,修复 CVE-2026-109618、CVE-2026-109619 两个严重漏洞的紧急更新发布,研究者把这对漏洞组合称为“php2shell”。 补丁发布前后,芬兰政府网站和 pixiv、Niconico 等一批海外服务接连进入离线维护。对普通用户来说,直接的影响是一部分海外网站和服务暂时用不了,截至发稿,尚未见国内电商或支付平台因该漏洞被攻破或下线的报告;真正需要盯紧的是网站侧的修复进度,而不是手机里的购物App。IT之家
这个漏洞:不用登录,一个请求就能接管服务器
10 月 21 日深夜,腾讯云安全中心发布风险通告,确认 PHP 存在两个远程代码执行漏洞。攻击方式很直接:不需要注册,不需要登录,发一个精心构造的请求就能触发服务器内存破坏,最终在服务器上执行任意代码、完全控制这台机器。财联社
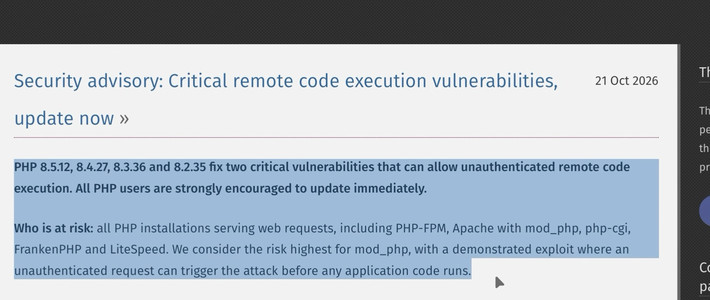
它最麻烦的地方是影响面:自 2012 年发布的 PHP 5.4 起,几乎所有版本都在范围内,5.x、7.x 和 8.0 至 8.5 无一幸免。 而且 PHP 官方明确:凡是对外的网页请求处理都在风险内,PHP-FPM、Apache mod_php、LiteSpeed 等常见运行方式全部中招,其中 mod_php 风险最高。原因很简单:漏洞出在 PHP 的底层运行时,在网站的框架代码开始执行之前就会被触发,WordPress、Drupal、Laravel 或自研代码都拦不住它。欧盟应急响应团队给这组漏洞的危险度评分高达 9 分,属于需要连夜停服去修的级别。微博知乎
补丁来得比原定计划更早。PHP 官方 10 月 21 日紧急发布 8.5.12、8.4.27、8.3.36、8.2.35 四个修复版本,并明确:临时配置只能降低风险,升级到这些版本才是唯一完整的解决办法。 更麻烦的是存量:8.1 及更早版本已停止维护,官方只给 7.4、8.0、8.1 提供源码补丁,无人值守的老旧服务器怎么安全落地,是这次最难的题。漏洞细节又在补丁前被提前曝光,利用工具截图已经流传,防守方被直接推到了和攻击者赛跑的位置。微博
网站下线,大多不是被黑,是抢先关门
欧盟网络安全官员给各组织的建议是:修不上,就先关掉受影响的页面。芬兰政府信息通信技术中心率先行动,国家土地测量局、赫尔辛基书展官网等网站陆续下线。 同一晚,多家在线游戏宣布停服维护,BOOTH、Niconico、pixiv、OBS、Bandai Channel、GSC、DMM、Bushiroad 等官方网站也进入紧急维护。 用B站科普视频的概括说,这些站没被黑客攻破,是在补丁发布前抢先关门。IT之家游研社哔哩哔哩
抢先关门,是因为攻击试探已经出现:Cloudflare 高管称在补丁发布前数小时观测到早期攻击,安全公司 watchTowr 也称已有人用 AI 辅助编写的工具发起尝试,目前尚无成功入侵的公开案例。截至发稿,没有网站被这对漏洞实际攻陷的确认报告——但没人敢赌下一个被打开的会是谁。
“全球70%的网站在用PHP”,这个数字该怎么读
传播最广的说法是“全球七成网站受影响”,它其实来自 OpenAI 引用的一份估算:约 70% 的网站在用 PHP。 也就是说,它统计的是有多少网站把这套底层当地基,而不是会有多少网站因此下线。安全研究人员另外估算,可能受影响的联网主机约有 130 万台,奇安信的通告将影响量级评定为“千万级”。 这些数字的正确读法是“修补工作量有多大”,不是“灾难规模有多大”。微博微博
网购、预约和你的账号,哪些场景真的受影响
如果你近期在 BOOTH、pixiv 这类海外网站下过单,或要在芬兰等国的政府网站办事:暂时打不开属于网站主动维护,通常一两天内恢复,期间不需要动你的账号、密码或绑定的银行卡。
如果你只在国内主流电商、外卖、票务和支付平台之间活动:这对漏洞的攻击面在 Web 服务器,不在你手机里的 App,国内也暂无平台受损报告。腾讯云已建议受影响范围内的用户及时自查并更新修复,服务器面板厂商宝塔面板也在深夜提醒站长行动。财联社小红书
第三种场景才值得认真对待:你注册或下过单的小网站。很多小论坛、个人商城、场地预约页由 WordPress、Magento 这类程序搭建,跑在虚拟主机或托管环境上,PHP 由主机商管,站长装插件、改网站代码都修不了,只能等主机商更新。 而这类站点若在修好前被扫描攻破,攻击者能对服务器做的事包括任意安装后门文件、创建管理员账号、把数据脱裤,甚至直接拿它当跳板。 你的订单地址、注册手机号,就可能包含在被脱走的数据里。微博知乎
所以普通用户的动作清单其实很短:常用的站打不开,等官方恢复,别去点任何人转发的“恢复入口”;维护混乱期,警惕冒充客服来电、退款理赔的短信和邮件;常注册的小站这两天出现明显异常,再考虑更换该站密码并开启两步验证。这些是条件判断,不是恐慌处方——绝大多数网站会在一周内完成修补,风险主要滞留在升级最慢的那批站点上。
接下来几天盯什么
发行版和主机商把修复版本推送到多大范围,是真正的进度条;安全厂商 Sansec 预判,补丁公开后 15 分钟内就可能出现大规模自动化扫描利用,眼下攻防双方比的只是部署速度。 另一个值得注意的背景:据 OpenAI 披露,安全公司 Calif 在其“Patch the Planet”计划中用 GPT-5.6 Sol 找到了这对漏洞,Wiz 也借助 AI 工具独立发现上报——防守方这次靠 AI 抢在了攻击者前面,而下一个这样的窗口期未必还在防守方一边。微博