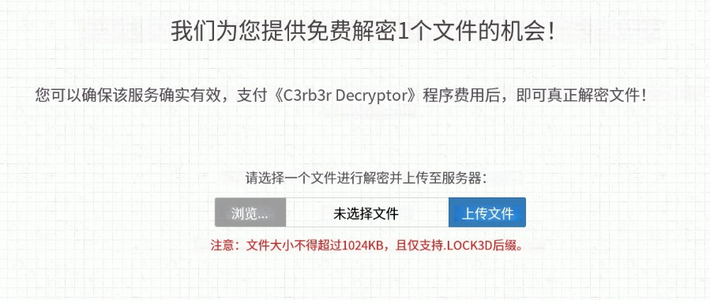
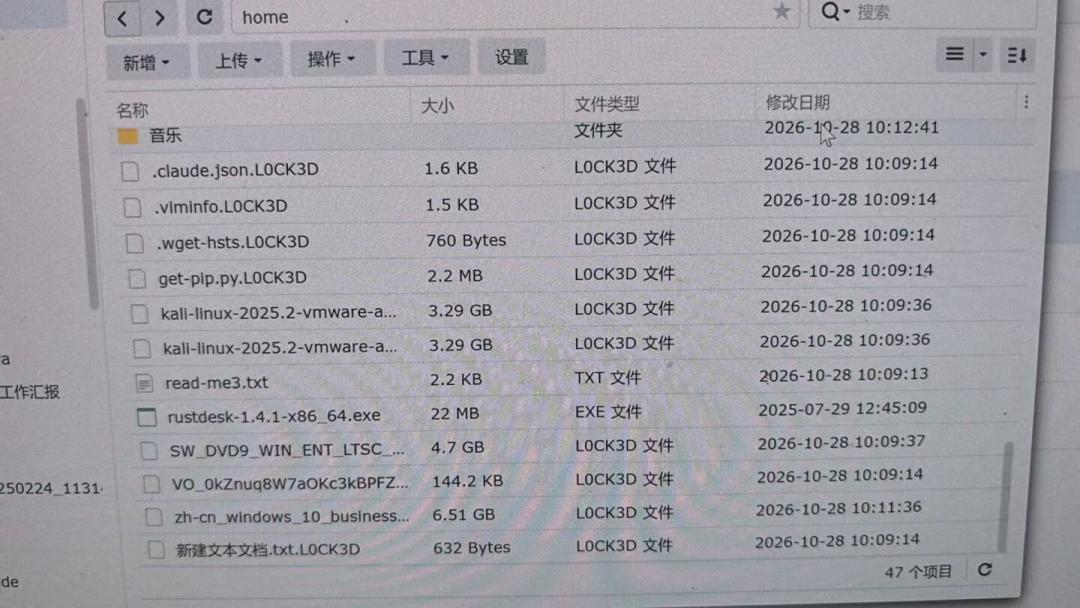
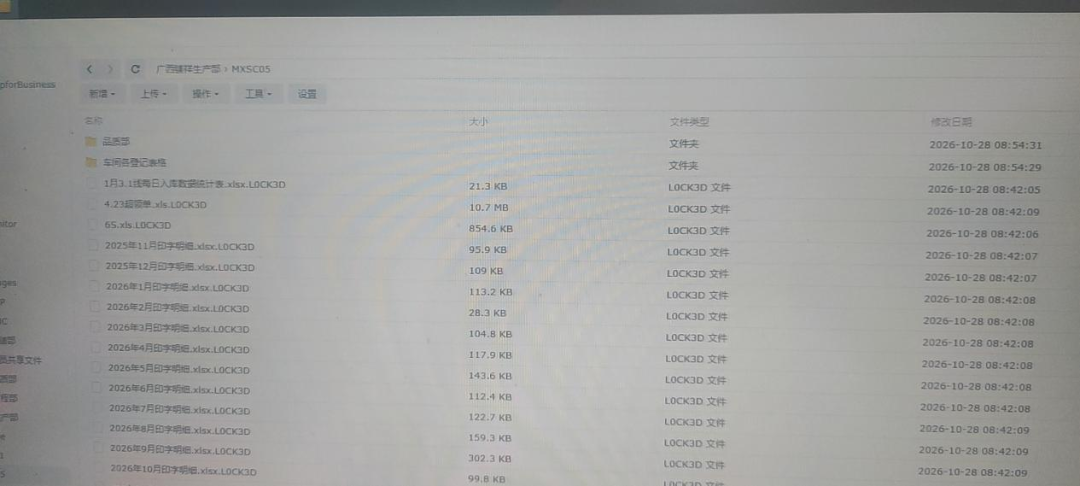
凌晨还在高速转的NAS风扇,成了这轮勒索风暴里最先不对劲的信号。十月底那几天,海内外社区集中爆出群晖设备被C3RB3R勒索病毒加密,文件集体加上.L0CK3D后缀,每个目录躺着一封read-me3.txt。事情到11月3日又添了一笔新的官方动作,澳门司法警察局发了警情通报,提醒公众防范针对群晖设备的勒索软件攻势。一个家用存储设备的漏洞,惊动了另一个地区的执法机构下场喊话,这事本身比病毒更值得琢磨。
事件本身,老漏洞猎杀了一批没更新的机器
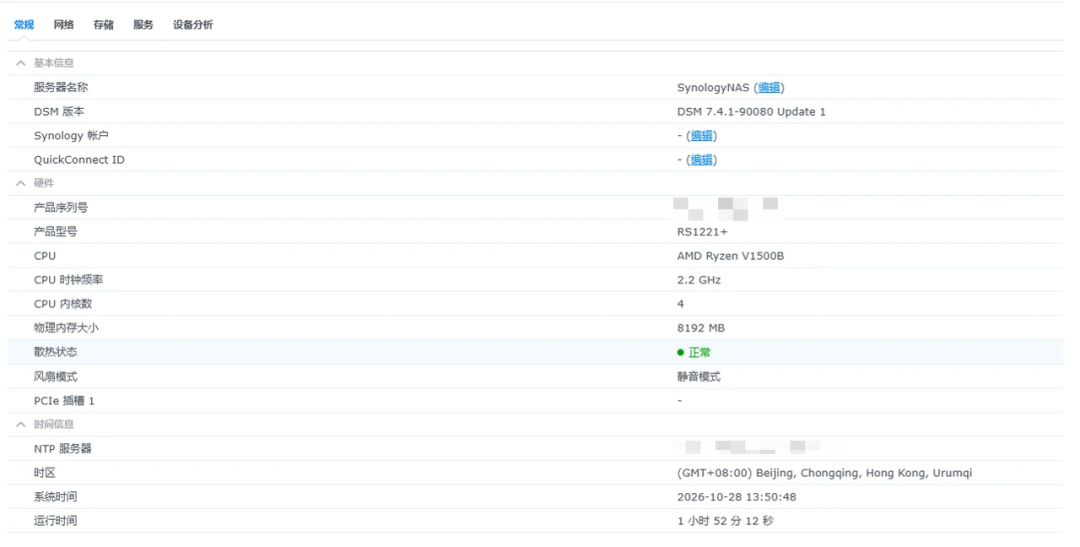
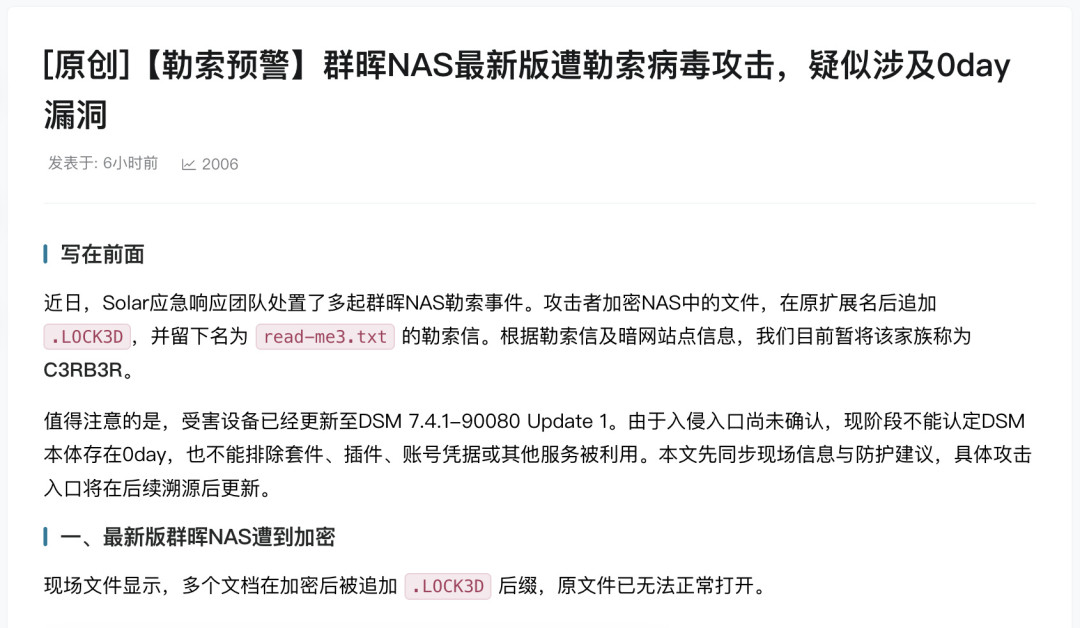
先摆事实。10月27日起Solar应急响应团队连续接到求助,受害文件被追加.LOCK3D后缀,勒索信引导用户走Tor浏览器进暗网站点,那套站点把试解密、答疑、收款监测、解密器交付做成了全自动化流程,号称免费解密一个文件,限1024KB以内。10月29日又冒出第二波,文件被追加.encrypt后缀,勒索信名为README_FOR_DECRYPT.txt,暂被归到eCh0raix家族,这个家族2019年就有公开分析,专打NAS。群晖的官方口径随后落地,攻击利用的是2024年12月已修复的旧漏洞,呼吁用户尽快更新DSM并打开自动更新;360反勒索团队采样则指向9月18日刚披露的两个高危远程漏洞,两条评分都是9.8,无需账号密码即可远程执行。这两条线索并不互斥,社区里也有用户反馈升到7.4.1 Update 1依旧中招,Solar的原始判断很克制,入侵入口尚未确认,不能认定DSM本体存在0day,也不能排除套件、插件或凭据泄露。翻译成一句人话,这不是一次精准打击,是自动化扫描器在全球公网上无差别收割,谁的门开着就进谁家。
澳门司警为什么下场,喊话的重点在哪
11月3日的警情通报短,但分量不轻。澳门司法警察局表示,经澳门网络安全事故预警及应急中心获悉,群晖NAS近日受到Cerber勒索软件全球自动化大规模攻击,设备内档案被高强度加密并留下勒索讯息,提醒公众防范。本地执法机构为一个消费级存储设备的漏洞发预警,说明受灾面已经不限于玩家圈,政务、教育、中小商户这类把NAS当文件服务器的机构都在射程内。对照国内的处置节奏,10月29日国内多个技术社区与企业运维圈集中曝出案例,安全厂商当天给出识别特征与版本核对指引,群晖官方次日落地声明,第三天起加固教程和快照方案跟上。两边一对比,澳门的通报不是抢跑,是同一件事在另一个管辖区的镜像,提醒的落点也一样,更新系统、收敛暴露面。
用户连夜更新的那批人,更新对了吗
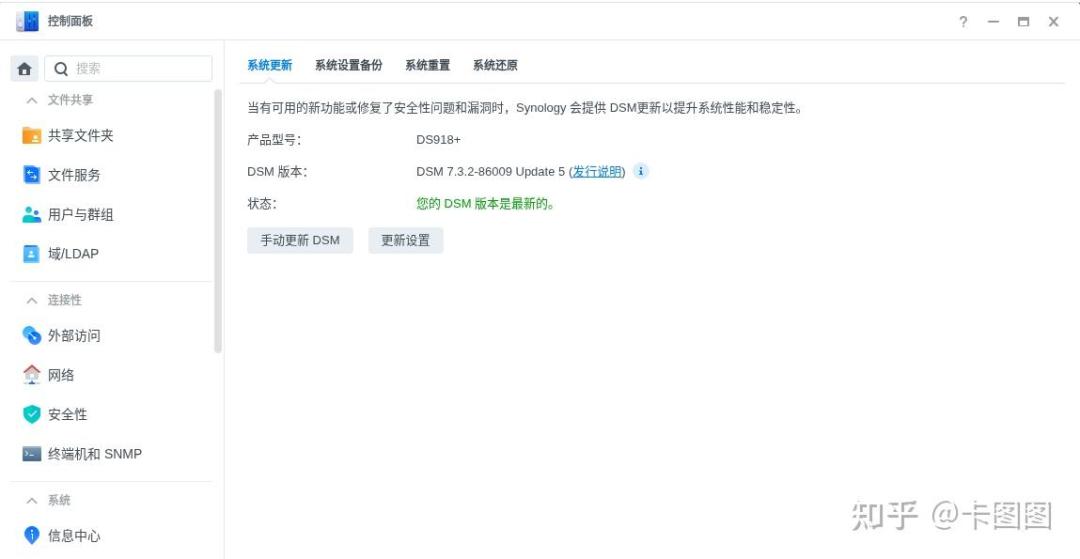
有人中招后第一时间报警,派出所的回复很直接,可以帮忙联系渠道但大概率没下文,售后看了也没辙,公司IT没开快照,只抢回了一些日志,日志里躺着近期暴力破解的访问记录。这轮里更扎心的现实是,强密码、二次验证、改端口、禁默认账号,在这类免认证远程代码执行漏洞面前集体失效,恶意请求在密码核对那一步之前就拿到了root,一次请求就够,输错五次封IP的机制根本来不及触发。所以连夜更新本身没错,但要更新得对,先对版本,群晖官方安全公告里列了各分支的最低安全版本,DSM 7.4.1及以上对应90080系列,7.2.1老分支也有对应修复号,对照自己的build number再谈安全感。然后对入口,管理界面挂公网端口映射的,这次是重灾区,官方建议移除公网暴露改用VPN类通道,有玩家给出按暴露面重排的六种远程访问方式,组网路线让NAS在公网上彻底隐身,代价是速度妥协,旁路组网盒子百元上下,免费额度三个成员。最后对底牌,Btrfs文件系统的不可变快照从DSM 7.2开始提供,防篡改时钟按硬盘实际通电小时数倒数,改系统时间、拔电源都熬不过保护期,这轮里提前开过它的用户把文件救了回来,普通快照这次能活下来纯属黑客脚本糙,没顺手删快照。
中招之后的四不该,值多少钱
中招设备上的错误动作,代价都在六位数往上。不该关机,中断加密进程可能留下挽救窗口,隔离断网就好,日志、勒索信、套件记录都留着等溯源。不该重建存储池,不该为腾空间删加密文件,更不该在受灾盘上继续写入。不该信淘宝上挂着数据恢复名头的灰产,从业者的分析很直白,所谓能破解的成熟技术并不存在,他们的路数是替你去找黑客讲价,本质上和交赎金一个原理,价要得少一点,解密程序照样可能暗藏病毒,NAS那点算力跑不跑得动都是问题。不该交赎金走暗网,交钱下载加密浏览器这一步本身就带着二次中毒和再次被勒索的风险,页面自动生成钱包地址和二维码,六次链上确认后自动放解密器,看着体贴,实质是把勒索做成了电商。有受害企业的解密工具硬啃,36小时才解开10TB,后面还剩10TB,这就是把公司文件全放在一台没打补丁的NAS上的账单。
真正的底牌是备份,不是品牌
这轮事件里被反复验证的就一件事,3-2-1备份原则,三份副本、两种介质、一份异地,照片原件至少电脑一份、NAS一份、异地一份,有条件再加一条拔了网线的冷备份,中招用户里连本机备份都被一起加密的不在少数。另一个值得记下的样本是那台QNAP,主人自觉型号不同系统不同又没映射公网,两天后却在数据卷根目录翻出一个118天前创建的隐藏目录,里面躺着Go编译的恶意样本和持久化任务,救他的不是安全配置,是移动宽带动态IP让攻击者失去了回访通道,他自己总结得很准,这只能算幸运。还有一位把群晖跑在PVE里、数据盘直通给Ubuntu虚拟机的玩家,群晖整个虚拟机被锁,他倒是困不死,因为文件根本不归群晖管。这些案例放在一起看,结论都指向同一个方向,权限收敛和备份份数,比换哪家品牌更能保命。
我的态度,更新是义务,隐身是习惯
囤,不囤第二台裸奔的NAS,值得囤的是备份的份数和一张离线冷备。清,路由器里那条指向5001端口的映射今天就该删,顺手关掉UPnP。等,不用等什么官方兜底方案,等是留给没备份的人的。这件事最值得带走的一句话,安全和便利不是选择题,把设备从公网上藏起来,给自己留一扇只有自己能进的门,比任何我会小心都管用。至于那台还在闪绿灯的机器,今晚就去看一眼版本号和快照,别等下一条警情通报替你提醒。