10月21日晚上,芬兰关掉了政府对外的网络服务,荷兰连国家网络安全中心的官网都撤了下来,法国、德国、比利时跟着行动。这些网站没有一个是被黑的——是自己关的,怕的是来不及。知乎
逼它们动手的,是一个叫PHP2Shell的漏洞:两个在PHP底层躺了二十年的洞,官方评分9.2,波及的版本一路能追到十多年前的PHP 5.4。而把它们挖出来的,是AI——安全公司Calif的研究员用大模型审计PHP源码,8月就报给了官方。知乎
你可能想说,政府关站,跟我家NAS有什么关系?关系比你想的大。
首先,PHP正是不少成品NAS和面板系统Web模块里的常客——安全团队披露的群晖攻击链里,一条就是直接靠原生套件的PHP2Shell漏洞从外部打穿DSM、连账号密码都不用,另一条则走NAS里Docker中映射到公网的GitLab容器。其次,群晖官方公告说得明白:攻击者利用的是此前已经修复的漏洞,打的正是系统一直没更新的设备。知乎知乎知乎
最吓人的是时间账。PHP2Shell公布前10小时,探测尝试就有几千次;公布后45分钟内几万次,2小时几十万次,随后迅速冲破几百万次;Cloudflare在补丁发布前6小时,就已经看到了真实攻击。过去,从漏洞公开到出现能用的攻击工具,得让老手磨上几周甚至几个月。这段时间差是防守方唯一的优势——先修,再公开,中间还有几天缓冲。而现在,威胁情报机构VulnCheck的统计是:AI让今年漏洞发现数量同比翻倍,拼出攻击工具的时间被压到以小时计。防守方原本"先修再公开"的几天缓冲,就这样被压成了几个小时。知乎华尔街见闻
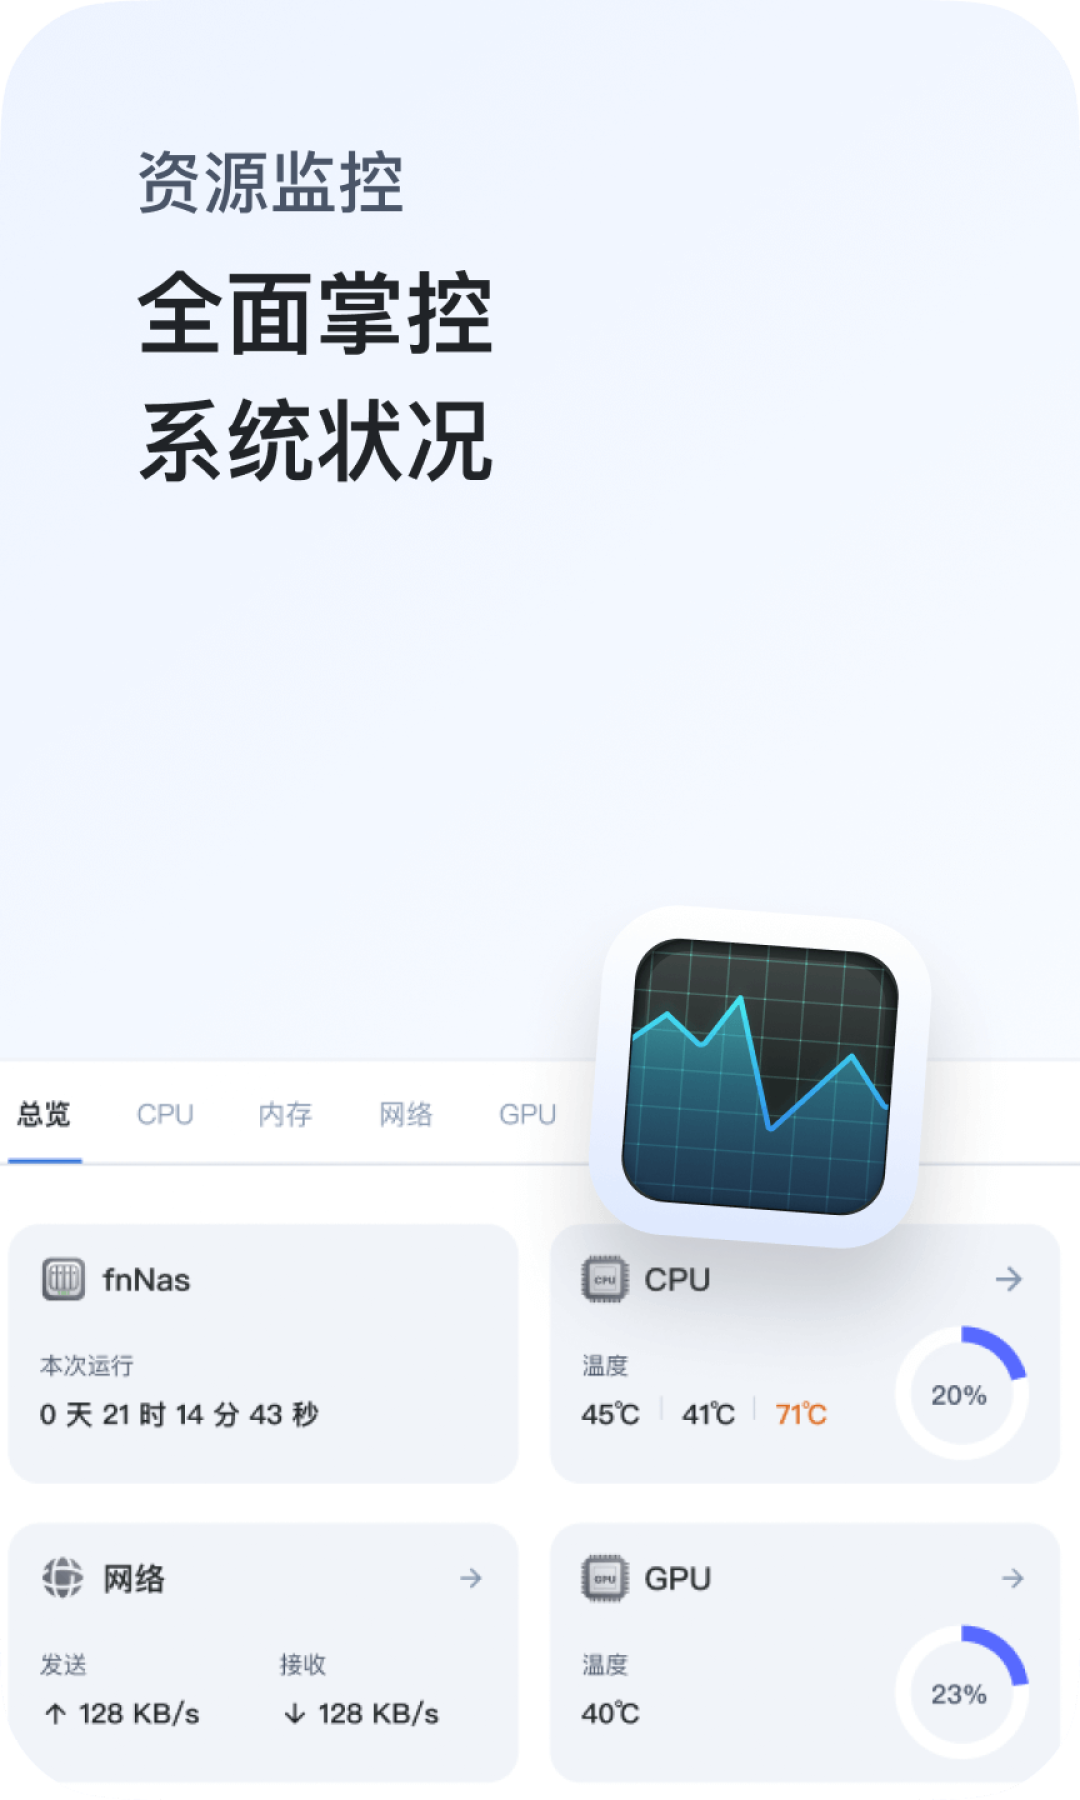
这对DIY NAS玩家意味着什么?NAS本来就是拿自己的劳动换运维岗的生意,而这个岗的日常,就是盯着温度、网络收发和运行时长这些数字。现在,这份岗位说明书得改三条:
第一,选系统先问"谁打补丁、打多快"。优先选有长期安全维护的主流底子,Debian、Ubuntu这类;飞牛、TrueNAS、Unraid这种上游活跃的,起码出事有人管。最麻烦的是小众魔改系统:底层库出了事,它只能等上游慢慢传导,这个等待的时间差,在AI时代就是生死差。知乎
第二,别把Docker当保险箱。容器隔离的是进程和文件系统,不隔离网络;更坑的是,你升级了宿主机,latest标签下那个镜像可能比宿主机还老。媒体服务、下载工具、各种面板容器,请把"更新"按钮当成和系统升级一样正经的事。知乎
第三,攻击面是预算,能省则省。能只在内网跑的,就别上公网;必须远程的,优先加密隧道方案,而不是端口映射。"换个非标端口"只能挡无差别扫描,全端口扫描现在成本极低,挡不住针对性探测。"存在感低所以安全"这条旧经验,被AI推翻了。
先别慌,业内也有冷静声音:curl首席开发者Daniel Stenberg就提醒,AI挖出来的不少漏洞偏"奇异",实际很难被武器化。Hunt.io追踪PHP2Shell公开次日,攻击者也还没拼出可用工具。披露变多,不等于成功攻击变多。华尔街见闻
真正的高危画像一直是三连:暴露公网+老系统常年不更+来路不明的容器堆满。如果你的NAS只在家里用、系统保持更新、里面的服务都是你亲手装的,这波浪离你还远。
AI推翻的不是你家防火墙,是"没出事就等于安全"的侥幸。对DIY NAS玩家来说,要多做的其实就一件事:订上系统和核心服务的安全公告,见补丁就打。窗口关上前,比对面快一步,就够了。










校验提示文案
校验提示文案