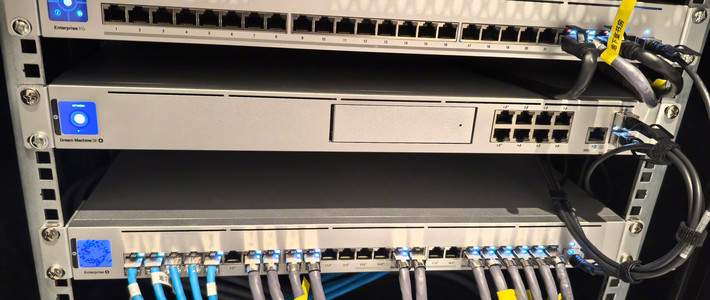
家里全套 UniFi 装上之后,从没从外面管过一次,其实只用了它一半。UDM、UCG、UDR 这些网关本身不缺算力,缺的是大多数国内玩家第一次远程访问就撞墙——墙不是 UniFi 砌的,是家宽环境加固件特性砌的。近期站内外几条高收藏的帖子指向同一个问题:人在外面,怎么把家里的网连回来,还不用付出别的代价。先给结论框架:路一共四条,看你的使用频率和要看什么来选;选了其中两条,还得先过设备端五个坑。
四条路,各自把哪扇门打开
第一条:UI Cloud 官方中转。 官网账号开 Remote Access 就能用,零配置、不要公网 IP、不用对公网开任何端口。代价是流量走国外中转,小红书那篇《UniFi 国内使用不便之处全解析》被收藏 285 次,评论区聊的就是这类中转延迟和体验问题。它适合一周点开一两次看拓扑、临时改条防火墙规则的低频场景,用它来盯摄像头回放,多数人会失望。小红书
第二条:端口转发 + DDNS。 传统解法,前提是你有公网 IPv4,把管理端口或摄像头端口映射出去。这条路在知乎的口碑已经明显转向:知乎上一个关于开启 3389 端口转发后被反复爆破的提问拿到了 26.7 万播放,社区共识就是端口只要开了就一定被扫。 UPnP 更是高赞回答里点名"任何时候都别用"的那一个。对 UniFi 玩家,这条路现在不建议作为首选——它不是不能走,是暴露面带来的维护成本,远超它省下的那点事。知乎
第三条:Overlay 组网(Tailscale、ZeroTier、蒲公英这类)。 网关和随身设备两端各装一个客户端,不要公网 IP、不用开洞对外,暴露面约等于零,远程看 NAS、拉高码率摄像头回放都顺。知乎有玩家把三个方案折腾两个月做了横评,结论很实在:能不能直连取决于打洞成功率,成功率就是体验生命线。适合"人在外、但要把家里整张网带身上"的大多数中度用户。
第四条:自建域名 + 反代 + 正经 HTTPS 证书。 暴露面控制得最好、浏览器体验最干净——有公网 IP,只开一个加密入口,证书走 DNS-01 签发。但 UniFi 设备上的硬坑,基本都集中在这条路上。适合愿意把网关当服务器管的进阶玩家,不适合"装完就不想再碰"的人。
设备端五个坑:把网关当服务器,是要交学费的
以下五条来自知乎玩家两篇实机教程(《UniFi Cloud Gateway — Let’s Encrypt 证书自动化手动安装教程》与《UniFiOS on_boot.d 手动安装与日常排查指南》,适用 UDM/UDM-Pro/UDM-SE/UDR/UCG-Ultra/UCG-Fiber/UXG,UniFi OS 4.x 及以上),条条是踩出来的:
443 端口被 unifi-core 独占——自己再拉起 nginx,端口直接打架,先想清楚谁让路。
ECC 证书会被误判损坏并静默覆盖——unifi-core 认不下就悄悄换回自签名 RSA,折腾半天配置"凭空失效"就是这个原因,要用 RSA-2048。知乎
设备里没有 java/keytool——常规证书链拼装命令在这台"服务器"上完全不能用。
固件升级或重启会整体重建根文件系统——证书、crontab、自定义脚本一次全没。玩家的解法是写进 on_boot.d 目录做持久化,并备好一键恢复;否则每次更新后都是半夜救火现场。知乎
国内环境让 acme.sh 自带三个雷——默认走 ZeroSSL 拿不到 EAB 凭据(报错 Cannot resolve _eab_kid),必须显式切回 Let’s Encrypt;安装包要从 GitHub/Gitee 下,而国内网络访问受限,得先在能访问的环境下载好手动传进设备;家宽普遍封 80/443,证书验证只剩 DNS-01 一条可靠路,作者还特别提醒:DNSPod 的 API Token 用域名级、别用账号级密钥,不然路由器里的配置一旦泄露,整个 DNS 账户连坐。
这五条没有任何一条写在产品页参数里。UniFi 的坑不在买错型号,在于你把"远程访问"当成一个开关,而它其实是一整套证书、更新与暴露面的管理。
顺手去个噪:8 月那条"最高危漏洞",先别照着它做决定
8 月前后,一条"Ubiquiti 紧急修复三枚最高严重级别漏洞、无需认证即可远程攻击"的解说短视频在圈内流传。本轮交叉核查的结果是:该视频出自 AI 创作的资讯搬运账号,无文字简介、无 CVE 编号、无官方安全公告编号,在本轮采集的信源体系内无法核实到官方对应动作。传言不成立不等于风险不存在——它真正该触发的动作不是恐慌,而是两件日常事:管理端口不暴露在公网(回到上面四条路的取舍),固件升级前备份配置、升级后确认自定义项还在不在(对应坑 4)。哔哩哔哩
双 11 前,对号入座的三个动作
还在 UCG-Ultra、UDM-SE 这类型号间犹豫的:先回答"买回来之后,我多久从外面管一次网络"。低频,任何能开 UI Cloud 的型号都够,不必为想象中的远程性能加钱;高频,且想让网关跑更多服务,再考虑存储和算力更强的型号——知乎已有玩家在 UDM-SE(内置 SSD、UniFi OS 5.x)上固化容器服务,属于这条路的天花板玩法。知乎
已经在用 UI Cloud、觉得卡的:先别给全家桶判死刑。测一次 overlay 打洞,多数"卡"在直连成功之后就不再是问题,成本只是网关端装一个客户端。
已经在跑端口转发的:今晚检查四件事——UPnP 是否开着、管理端口是不是还是默认、证书有没有被固件更新覆盖回自签名、配置备份能不能一键回滚。这四件事没有一件需要花钱,但每一件都比换设备急。
UniFi 的远程访问不是一个功能,是一项工程。四条路按频率和暴露面选,五个坑是选了自建那条路的入场费——先规划再花钱,这句话在这台网关身上,比在任何参数表上都实在。