龙虾爬进HomeLab:装它十分钟,这四道坎才是让你熬夜的
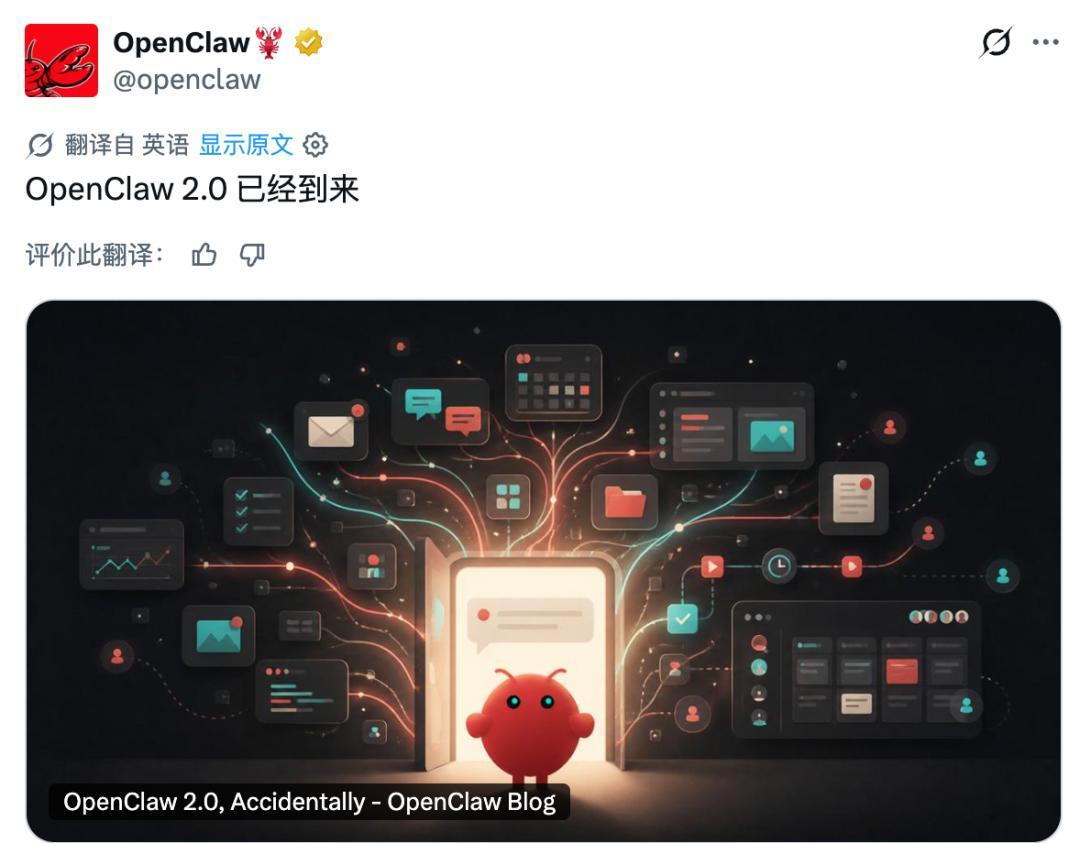
如果这周你的 HomeLab 没干点"活",可能已经落后了。一个三个月冲上 GitHub Star 榜首的项目,正钻进大家的 NAS、迷你主机和吃灰旧服务器。OpenClaw 在社区里的绰号叫"龙虾"🦞,二手市场的代装服务早就爆单。评论区就有人晒出同城一单报价 500 块。知乎知乎知乎
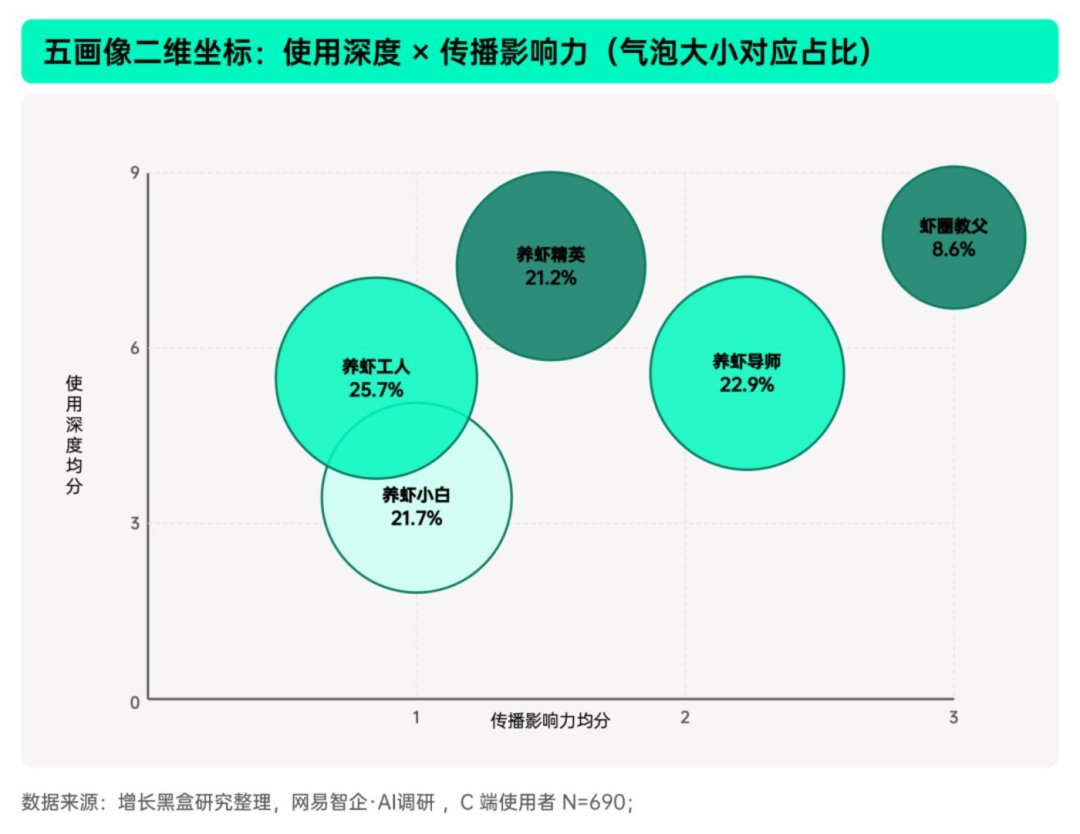
先说清它跟你跑过的大模型不一样:它不聊天,它动手。你在 Telegram 或 Discord 发句话,它就能在你自己的机器上读写文件、下载系统镜像、顺手把 SSH 配好;有人给它开了"最高权限",让它自己装 Chrome、自己发推,全程远程指挥。知乎
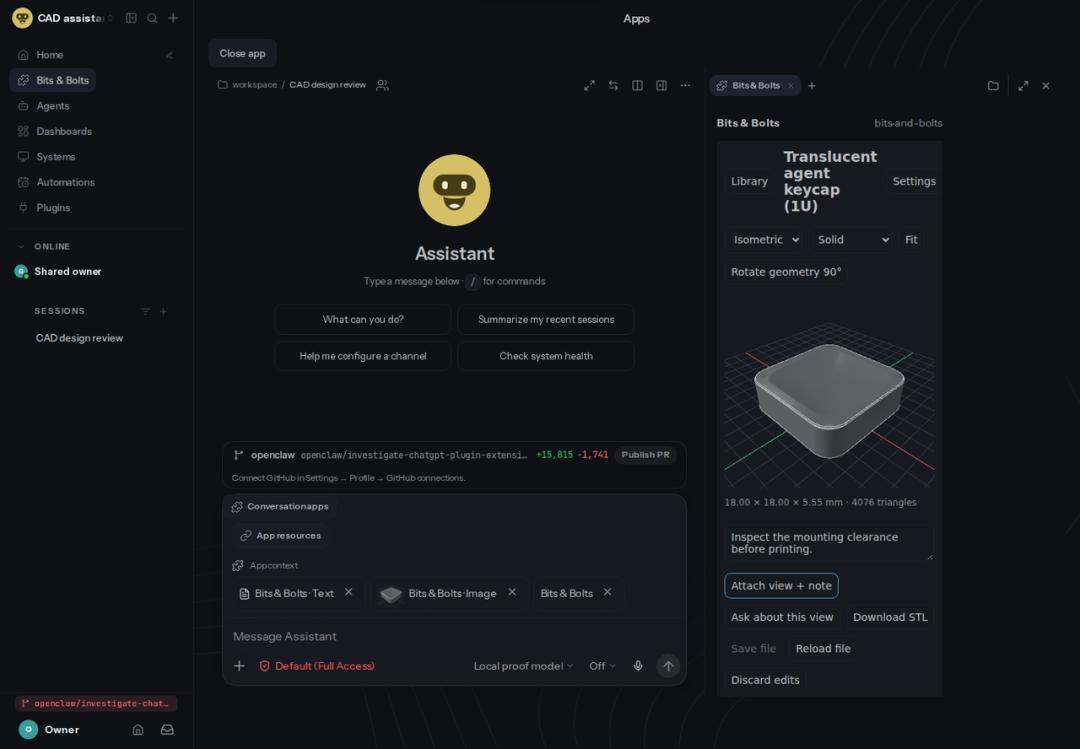
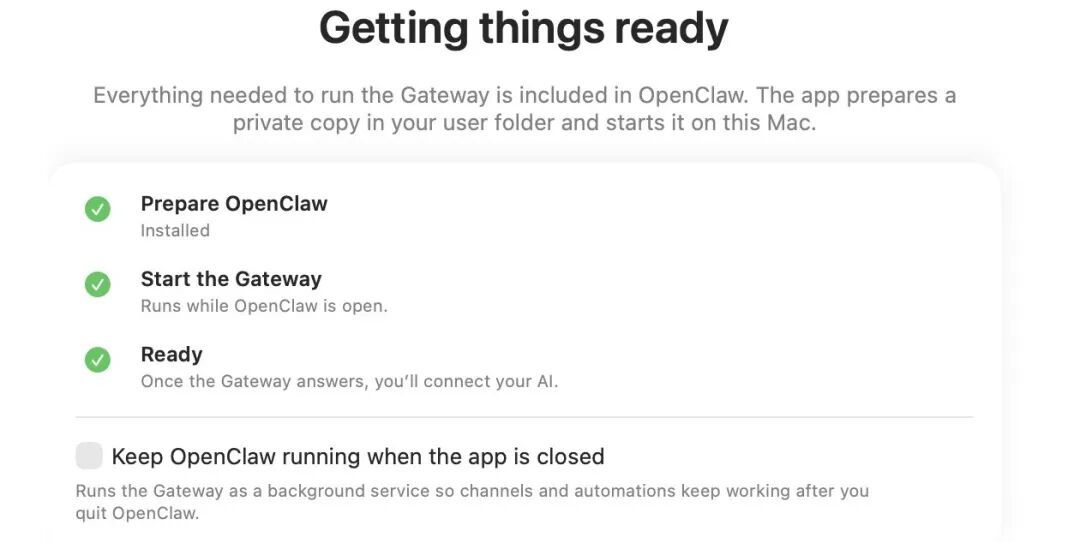
这跟 HomeLab 的精神一脉相承:服务自建、数据自持。但正因为它有手有脚,门槛根本不在"装"。装完只要十几分钟。真正卡人的,是装完之后那四道坎。知乎
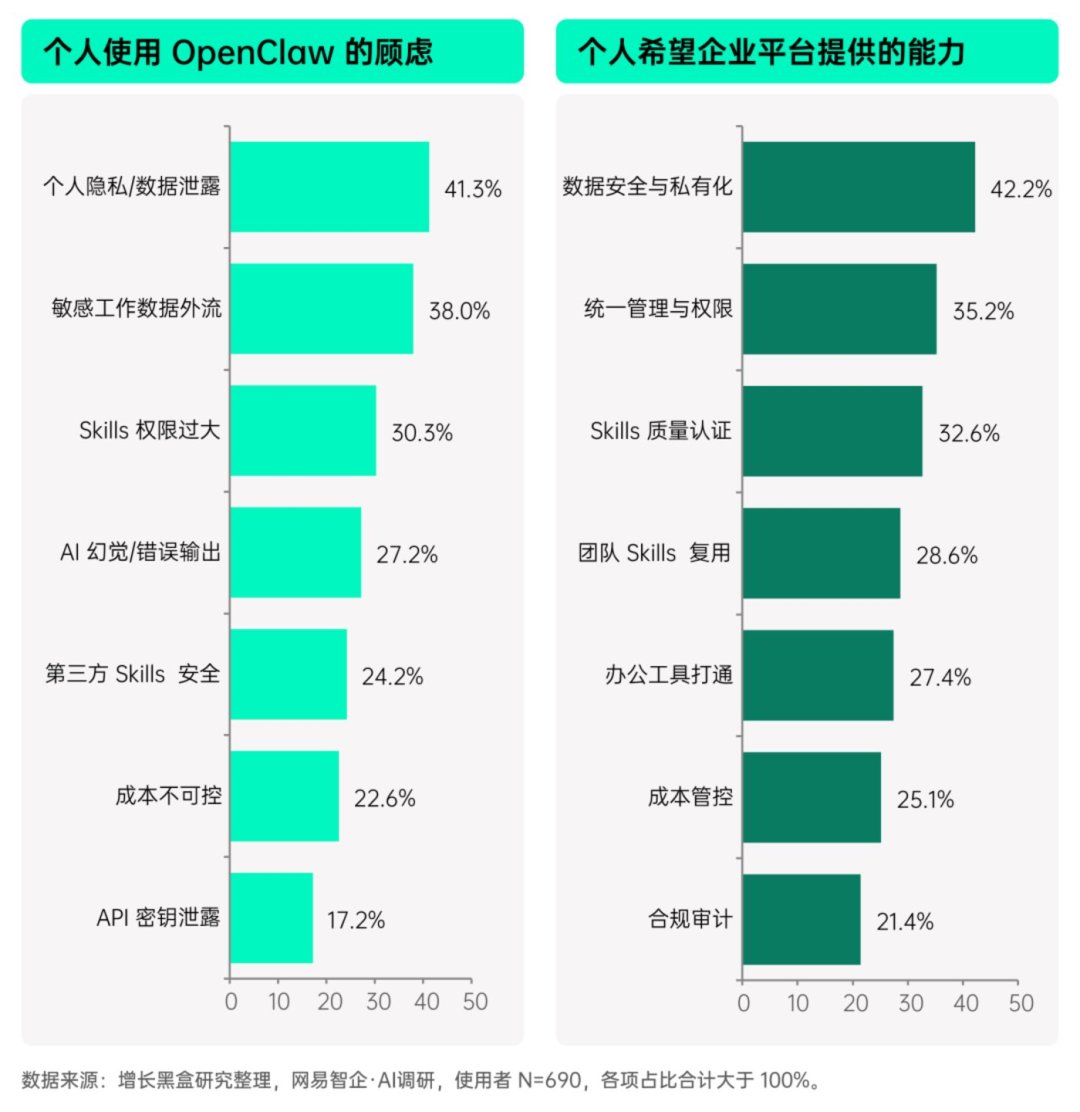
一、权限要"喂",别一次给全。先只开放一个专属工作目录,别把全家数据交给它。NAS 上跑,走 Docker 或独立虚拟机,别混在生产数据分区里。评论区那句比喻很扎心:连装都装不明白的人,更不该让这种"烈犬"靠近硬盘。连调研机构都把"个人用户用它时在担心什么"单独做成了一张清单。知乎
二、升级前先备份。OpenClaw 的发布节奏相当密集:10 月 27 日和 29 日连发 10.8、10.9 两版。但它的数据库迁移是单向的,官方文档写得明白:降级不会逆转配置和数据迁移。有用户升级失败,state 库 schema 被推过 v20 后旧版本直接读不懂、网关拒启,凌晨靠备份回滚折腾到两点。所以备份要覆盖配置、凭证、会话与工作区,动手前先用 `openclaw update --dry-run` 预览。知乎知乎知乎
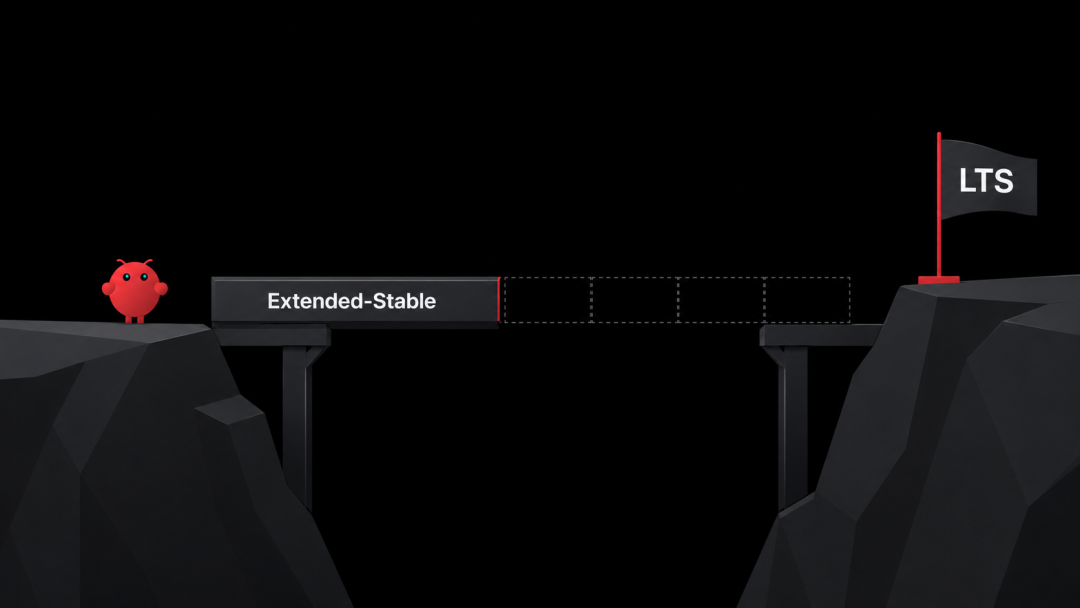
三、别把它裸奔到公网。上一个把管理口直接暴露在公网的教训,NAS 用户这个月刚交过学费。内网访问或走隧道就够。好消息是官方在 10 月底把 v2026.10.9 定性为纯安全版本:修掉 4 个依赖漏洞,收紧工具权限与凭证日志输出。装了的建议立刻升;求稳的可以切到 extended-stable 长期支持线。知乎
四、额度要盯着。能动手的 Agent 烧的是实打实的 token 钱,调用才计费、装技能不扣额度。第一周只交一件事:列指定目录文件、改一个文件,然后自己打开文件核对,而不是只看它说什么。验收不通过,就别扩大范围。微博知乎
安全圈也在吵:论文报了它 521 处安全弱点,两个月被收录 83 个漏洞。但证据覆盖到这里,结论也只能到这里——它更像一把安全罩还没装利索的电钻:越会用的越顺手,越盲信的越危险。而 HomeLab 玩家恰恰是最该吃螃蟹的人:懂备份、懂隔离、懂不全量给权限,这三样它全替你兜底了。知乎知乎