10月28日凌晨起,群晖NAS用户在Reddit、V2EX、小红书集中晒出同一种截图:文件全被加上.L0CK3D后缀,每个文件夹多出一封read-me3.txt。安全团队把这个家族命名为C3RB3R,是老牌勒索软件Cerber面向NAS演化的新变种。小红书知乎
到11月5日,入口归因仍无定论。群晖说是2024年12月已修复的旧漏洞被利用,并非新版DSM的零日漏洞。360反勒索团队则指向今年9月披露的两个CVSS 9.8远程漏洞,不需要账号密码就能远程读写NAS文件。泰国CERT公开指出,群晖既没公布受影响设备数、也没说明具体缺陷。所以别急着认定"打个补丁就完事",这轮真正该记住的是三件反常识的事。微博知乎小红书

一、你以为的防护,这次基本全废
十几位复杂密码、手机令牌2FA、改默认端口、输错五次封IP——集体失效。攻击走的是免认证远程代码执行,全程只发一次请求,连封IP的阈值都碰不到。有受害者拆盘取证还原出链路:攻击者在登录框的用户名里塞进内部分隔符,让系统在校验账号之前就以root把一行脚本写进/etc/cron.d/。界面还在礼貌提示"登录失败",后门已经被定时任务拉起来了。知乎小红书
二、RAID不是备份,它是加密副本的放大器
不少人中招后第一反应是拔盘读镜像,没用。勒索在文件系统层改写文件,RAID只会毫秒级地把乱码同步进每一块镜像盘。更疼的是同步:有人半夜被风扇声吵醒,发现Cloud Sync正把勒索信往OneDrive上传,把云端干净的备份挨个覆盖;常年插在USB口的备份盘同样一锅端。知乎
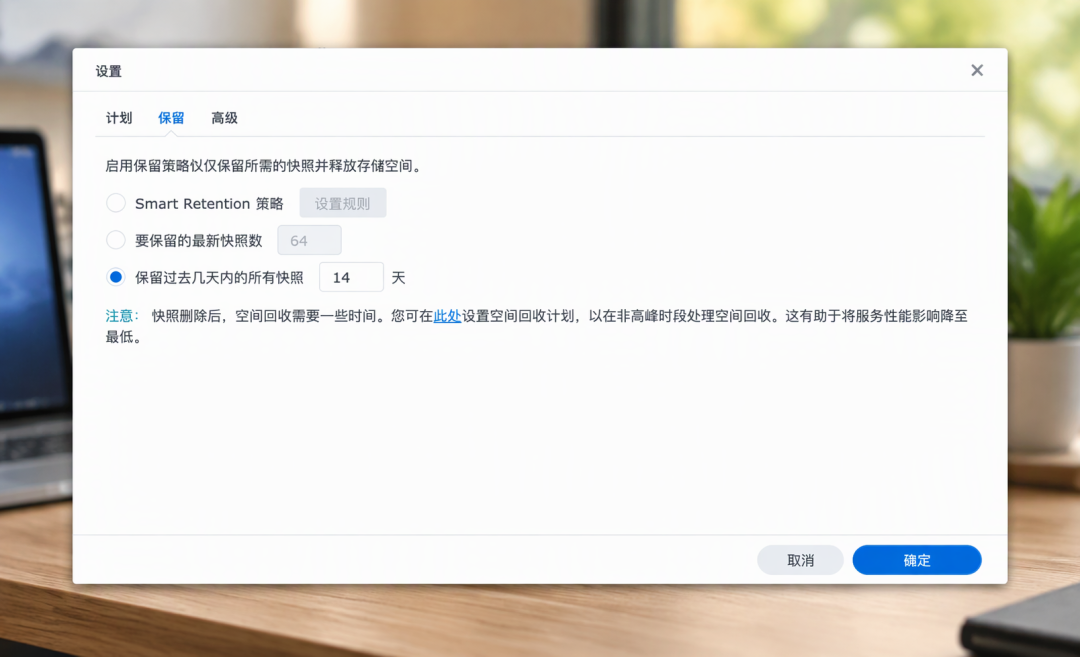
应急团队推荐的本地防线是不可变快照:装Snapshot Replication,给重要目录勾上"启用不可变快照",靠Btrfs写时复制,保护期内连管理员账号都删不掉。但厂商措辞很克制——同一台NAS上的快照不能替代独立备份。真正的底牌是一份拔了网线、NAS写不到的冷备。小红书知乎
三、升到最新版也不等于安全
有受灾设备跑的正是10月12日刚发布的DSM 7.4.1 Update 1。这不必然代表新版有0day:后门写进/etc/cron.d/之后,升级并不会清理它,有案例静默驻留37天才动手。升级只是换了把新锁,人可能早在屋里。知乎小红书
已经中招,最关键的动作只有一个:拔网线,但绝不关机、不重启、不跑杀毒
密钥只活在内存里。一位摄影工作室用户的黑群晖DS918+上,8.45万个文件、约1.2TB素材被锁,暗网开价0.03696 BTC(约2.1万元),超时翻倍;数据恢复商报价2.6万,说白了也是代交赎金赚通道费。他没付——SSH进底层发现加密进程还没退出,用kill -STOP冻结(不能用kill -9),再从/proc/PID/mem导出内存、提取会话密钥批量解密,8.45万个文件全部解回,抽样校验逐字节一致,0赎金小红书。

窗口极窄:那台机器凌晨3:05被入侵,8线程并发、平均每秒锁3个文件,10:37被发现时已跑了7.5小时。进程一退出、机器一重启,钥匙就永久没了。小红书
今晚花十分钟做四件事
把管理界面从公网收回来:关掉路由器上指向5000/5001的端口映射,远程改走VPN或组网。别忽略IPv6——运营商默认给地址,防火墙一放行,和v4裸奔没区别。小红书知乎
打开"自动安装重要更新",这轮中招的绝大多数是一直没升级的设备。
开不可变快照,再配一份离线冷备。
别顺手卸载PHP 7.4。群晖的Hyper Backup强制绑定它,卸了备份任务当场停摆;它只跑本地脚本、不接公网请求,留着是安全的。知乎

最后提醒:这次倒下的是群晖,射程却不止群晖。同期被武器化的PHP漏洞也在扫NAS,威联通、铁威马、绿联、华芸都在名单里;有人回头查自家QNAP,发现一个118天前植入的恶意样本还躺在硬盘里。知乎
双11挑NAS,别只盯盘位和万兆网口。决定数据生死的,是它有没有被挂在公网上等人敲门。