今天早上,一条安全新闻在数码圈炸了锅:你家的路由器,可能不用输WiFi密码,就被"附近的人"直接接管。先别急着换设备,这事没那么可怕,但有个开关值得你今晚就去看一眼。
发生了什么
10月19日,科技媒体cyberkendra报道:在巴黎Hexacon安全会议上,安全研究员昆汀·凯泽(Quentin Kaiser)披露了博通(Broadcom)Wi-Fi软件中的"WPSplinter"漏洞。现场演示相当扎眼:不用WiFi密码、不用完成WPS配对,只要人在无线信号覆盖范围内,就能远程控制部分路由器,还拿到最高的root权限。IT之家IT时代网
漏洞出在博通专有的WPS Monitor组件上——这个组件至少从2010年起就用在博通的802.11软件开发套件里。原因说起来不复杂:设备拆分重组传输WPS消息时没有限制好数据长度,可能造成缓冲区溢出和内存破坏,攻击者借此就能执行任意代码。IT之家
谁家会中招
按报道,受影响设备涉及多个品牌和运营商网络,包括部分TP-Link、Cisco、Nokia、ZTE、Sagemcom、Netgear等。研究人员估计,全球可能有数百万台基于博通芯片的无线接入点受到影响。IT时代网IT之家
三个细节决定你该多紧张:
一,攻击者必须在你家WiFi信号覆盖范围内。这是"隔壁、楼下、走廊"级别的威胁,不是全球任何角落都能隔空打进来。
二,型号清单并不完整。不同硬件版本、不同固件的风险也不一样,“可能受影响"不等于"你家那台一定中招”。
三,麻烦的地方在善后:这个漏洞没有CVE编号,博通称相关软件已过支持期、曾有修复方案,但研究人员认为修复不完整;截至10月15日,他测试的设备都没收到补丁。IT之家
今晚可以做的三件事
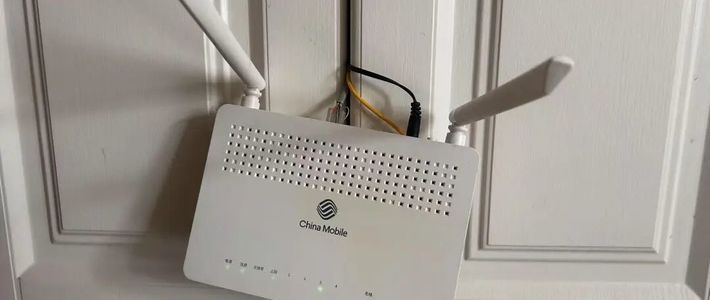
第一件,也是最直接的:关掉路由器的WPS。WPS本是"免输密码快速配网"的便利功能——路由器机身上那个印着WPS的按键,或者后台设置里的同名开关,就是它。漏洞恰好长在WPS组件上,把它关掉,是目前普通用户最可行的降险动作。代价也要说清楚:智能门锁、灯具、摄像头这类设备添加入网时常用WPS配网,需要时临时打开,配完就关,别常开。知乎Comfast
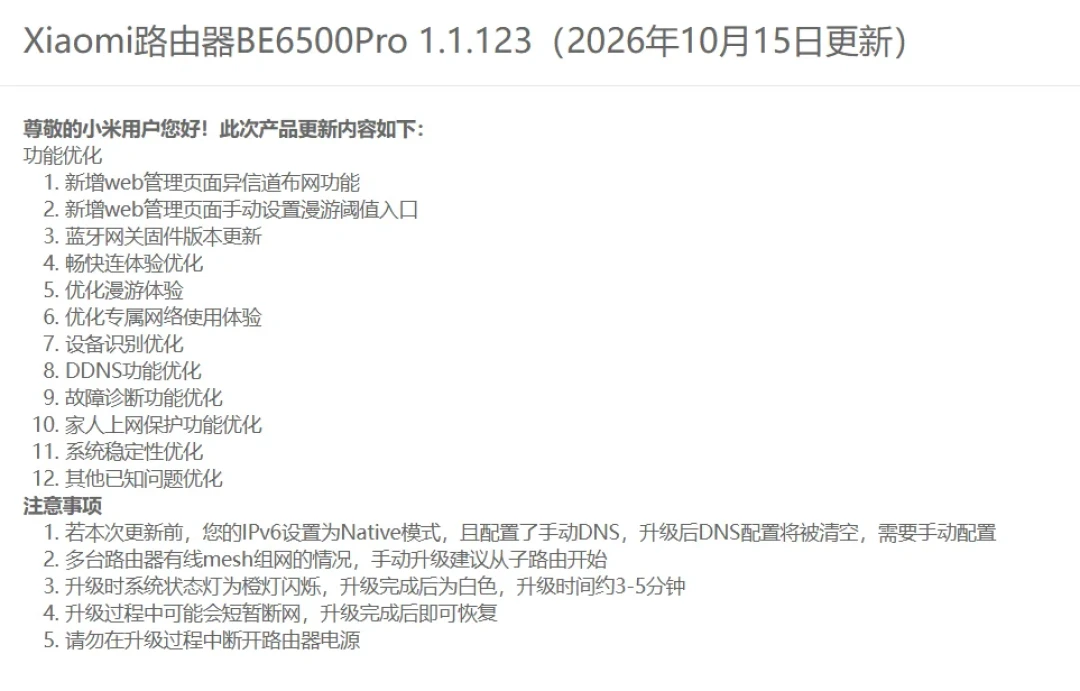
第二件,查固件。打开路由器品牌的App或官网,看看有没有固件更新,有就升。补丁什么时候齐没人能保证,但更新到位总比裸奔强。
第三件,别乱花钱。目前既没有CVE编号,也没有公开的完整受影响型号清单,凡是号称能"检测修复这个漏洞"的付费服务,先打个问号;也先不必为此紧急换路由器,等品牌官方公告更稳妥。
说白了,WPSplinter不是"世界末日",但它提醒了一件事:WPS这个为了方便而生的功能,平时真可以关着,用的时候再开。