这个礼拜刷 GitHub 和小红书的越狱党,应该都刷到同一个词:vphone。9 月 16 日,Lakr233 的 vphone-cli 冲上 GitHub 趋势榜,单日涨了 500 多颗星。 到写稿这天,项目已经拿下 11.2K+ Star、1.4K+ Fork。 我截稿前又刷了一次仓库页面,星数已经站上 1.4 万——这趟车还在加速。一句话说清楚它干了什么:在 Apple Silicon 的 Mac 里,一条命令拉起一台完整的虚拟 iPhone,而且有预装越狱环境的版本。小红书知乎
对还在死守 iOS 26.0 等越狱机会的人来说,这条消息的杀伤力在于:真机上的 iOS 27 越狱八字还没一撇——上礼拜 roooot 才在 iPhone 15 上晒出带 /var/jb 路径的 iOS 27.0 环境截图,第二天就明确表示漏洞无法公开。 但在虚拟机里,iOS 26.1 和 27+ 的越狱环境已经能直接跑起来。等不到的"新系统越狱",先在 Mac 里过上了瘾。知乎

它不是 Xcode 那个模拟器
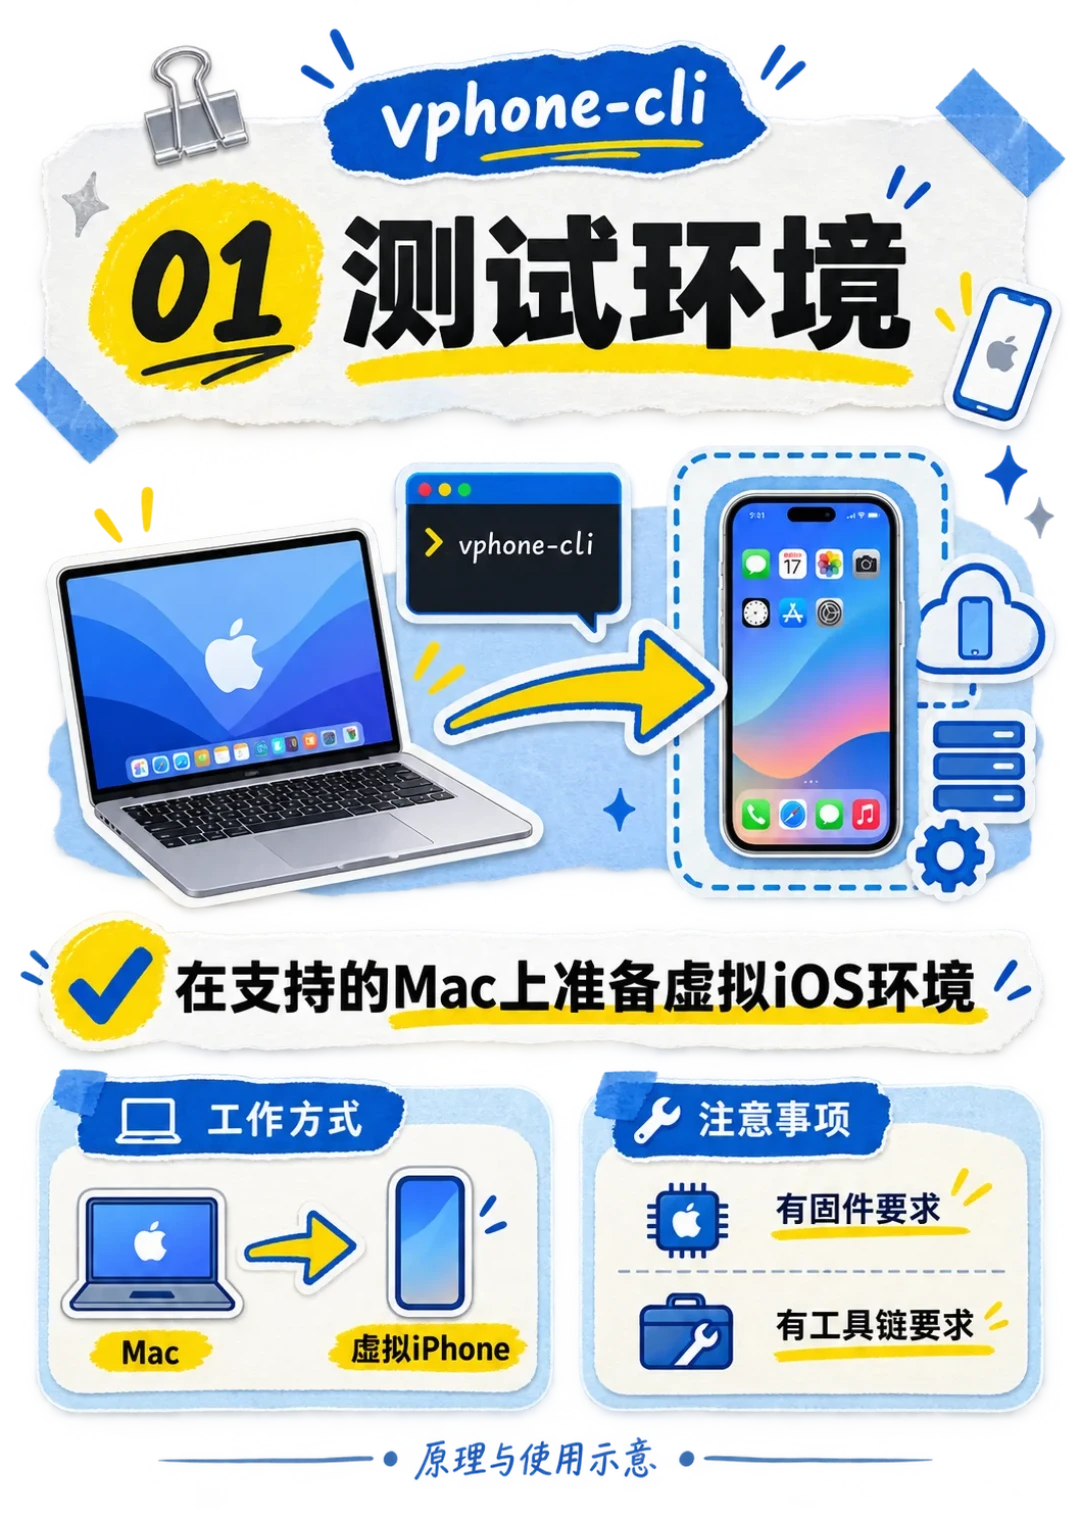
评论区问得最多的一句是"这不就是 Simulator 吗"。真不是——Xcode 模拟器本质只是界面模拟,跑个 ARM 二进制,摸不到真机底层;vphone 在 Mac 里开出来的是真·虚拟机,跑的是完整 iOS。 它调用的是 Apple 自家 Virtualization.framework 加 PCC Research VM 那套私有虚拟化能力,把标准 iPhone 固件和 macOS CloudOS 固件合并、打二进制补丁,绕过硬件校验、Img4 签名限制和 AMFI/SSV/TXM 这些内核级保护,最终让 macOS 像跑一台 Linux 虚拟机一样拉起完整 iOS 系统。小红书知乎
软件层面它就是一台 iPhone:SSH 连上去端口是 22222,越狱版默认密码还是那个 alpine——老玩家看到这串字符,味儿一下就上来了。 这条路线的原始研究是 wh1te4ever 的 super-tart-vphone:一个非常实验性的 PoC,大量硬编码,要手动处理固件、Boot Chain、Restore 和补丁。Lakr233 的 vphone-cli 做的事情是把它工程化——下载固件、解析、打补丁、DFU 恢复、装自定义固件、首次开机,整条流水线合并成一条命令。知乎
越狱党最关心的三件事
第一,"带越狱"到底带了什么。 项目提供五档固件变体:less / regular / dev / jb / exp。jb 档是完整越狱环境,自动预装 Sileo 和 TrollStore;exp 档在越狱基础上再加反虚拟机检测补丁,面向深度安全研究。 另有开发者 34306 的 vphone-aio,直接打包了恢复完成、预装越狱 Bootstrap 的磁盘镜像,支持 iOS 26.1 / 27+,不想跟命令行较劲的,跑一个脚本就能在"屏幕共享"里看到 iOS 桌面。知乎知乎
第二,门槛清单,先自查再上车。 硬性条件:Apple Silicon(M 系列)芯片的 Mac,Intel 芯片和 Windows 电脑都不行;macOS 15 及以上;装好 Xcode 和 iOS SDK;还要按项目要求放宽 SIP、AMFI 等系统安全机制。 再加上固件和镜像是 GB 级下载,网速不好的要有心理准备。所以每一篇认真介绍它的文章都在重复同一句话:不建议在主力生产 Mac 上折腾。GitHub
第三,别当真机用。 评论区里的真实提问很说明问题:App Store 能不能登录账号下载应用?目前别指望,评论区里已经有人直接点破了。 打电话、蜂窝、蓝牙外设、连 Apple Watch,这些在虚拟机里都没有完整答案,博主自己都还在研究怎么让它出声。想拿它当云手机挂机养号的更要冷静:虚拟化环境的设备标识和风控特征跟真机不是一回事,这个项目的定位是研究和测试,不是给你养号的。小红书
谁该上车,怎么上
插件折腾党(怕变砖的):最值得上。 以前试插件的流程是真机装、出问题、进安全模式、卸载、还不行就重刷,每一步都心惊肉跳。现在可以先在虚拟机里装一遍:支持克隆、支持删了重来,搞坏了不心疼,试稳了再上真机。想试美化主题、想验证软件源里哪些插件在 2026 年还活着——软件源这两年换了三回货架,虚拟机就是零成本试验田。
插件作者和搞自动化的:这是正经生产力。 vphone-cli 暴露了 Host Control 接口,截图、触控、滑动、剪贴板都能被程序调用,每一步操作还能返回实时截图,官方明确主打 AI 驱动的端到端测试。 还有 vphone-mcp 把设备控制封装成 MCP 工具,直接对接 AI Agent。配合 APFS 快速克隆,一台虚拟机秒变多台,做个自己的插件测试农场不成问题。知乎
没有 Mac 的观望党:别为此专门买 Mac。 真机工具没影的这段时间,虚拟机越狱是"过瘾加测试"的性质,不是真机的替代品。继续守好手里的低版本设备,比什么都强。
有 Mac 的,上车就三步:`brew install zqxwce/tap/vphone-cli` 装工具;`vphone-cli vm create myphone -V jb` 创建越狱版虚拟设备;`vphone-cli vm launch myphone` 启动。 进去之后,VNC 地址是 `vnc://

风险和后续观察信号
两个现实要认清。一是整套东西依赖苹果的私有 entitlement 和研究型设施 PCC Research VM,macOS 每次大版本升级都可能断兼容,今天能跑不代表下个系统还能跑——源码里那些非公开能力,决定了它的兼容性风险远高于纯公开 API 项目。 二是苹果对 PCC 研究设施的态度是最大变量,这类"研究口子"说封就封。知乎
所以后续观察就看三处:Lakr233/vphone-cli 的 release 跟进新 macOS 版本的速度;vphone-aio 镜像有没有持续更新到新的 iOS 版本;wh1te4ever 那边的研究报告有没有新动作。三处任何一处停更超过一个系统周期,就要做好随时"毕业"的准备。
最后再强调一遍:放宽 SIP/AMFI 只建议在专门拿来折腾的机器上做,至少别用在吃饭的主力机上;另外,网上任何让你输 Apple ID、装描述文件的"虚拟 iPhone"服务,都跟这个开源项目没有关系。
你现在停在哪一版?要是 Mac 已经在手边,会先开一台虚拟 iPhone 过插件瘾,还是继续当等等党?