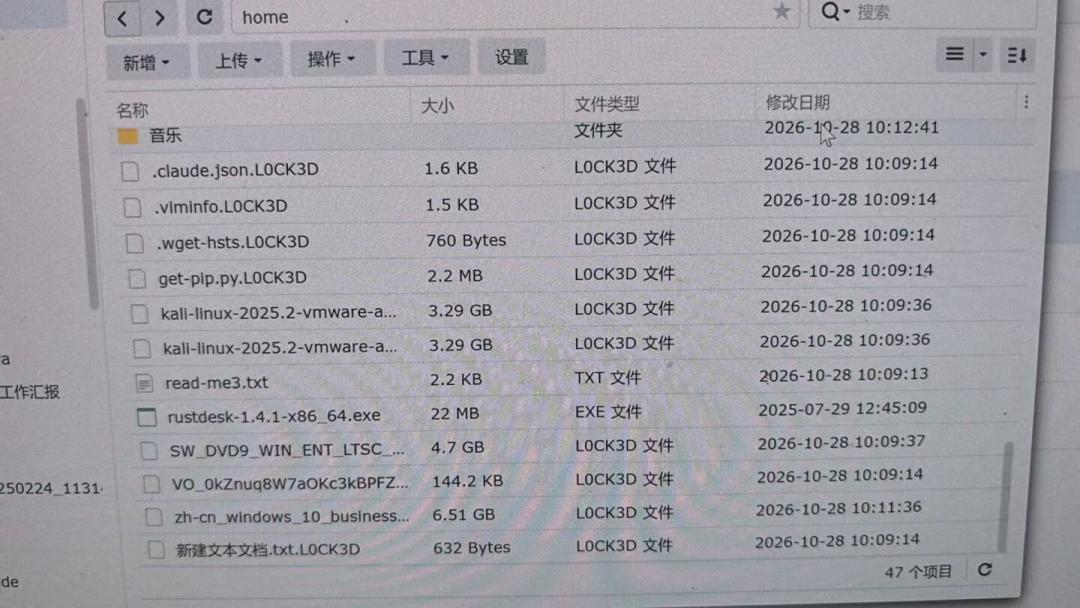
被群晖这波勒索打中之后,社区问得最多的不是"怎么解密",而是那句:“换一家是不是就没事了?” 威联通、UniFi、飞牛,几个牌子挨个被点名。先泼盆冷水:这轮勒索收割的是门,不是门上的牌匾。知乎
飞牛,1月底就被打开过一次。 当时一篇《坏消息:飞牛疑似 0day漏洞,设备遭到攻击,好消息:没开公网》传遍圈子,已经有人分析出这是专门冲着 fnOS 来的恶意程序,利用疑似存在的路径穿越 0day 就能未授权翻遍整台 NAS。事后官方对漏洞披露的态度,还直接闹上了热问榜。"还好跑路早换了飞牛"的朋友得想明白:换的这扇门,别人家也着过火。知乎知乎
威联通更离谱:样本在盘里躺了 118 天。 群晖中招两天后,一位 TS-251 用户照着社区清单自查,在数据卷根目录翻出一个凌晨创建的随机字符串隐藏目录,里面躺着两个可执行文件。入侵链路毫无仪式感:弱口令账号被爆破,路由器 UPnP 短暂放行。加密不是入侵的第一步,是最后一步——你没看到 read-me 勒索信,不代表盘里没有别人的东西。知乎
还有人把美国政府 KEV"已在野利用"清单拉了一遍:截至 11 月 6 日,NAS/网络设备相关 71 条记录里 14 条被标注勒索使用。被勒索使用的记录里,威联通一家就占了 9 条,4 条落在相册套件、5 条落在系统授权与文件操作上。知乎
群晖挂零?不是牌子干净,是这轮事件太新——群晖 10 月 29 日才发新闻稿确认在野攻击,进 KEV 还需要时间。KEV 是滞后指标,不是体检报告。知乎

那 C3RB3R 到底是怎么进群的晖的?拆开社区取证,就是三扇门:
没人吃的旧药:一个 2024 年公开过的 9.8 分漏洞(CVE-2024-10441)。攻击者在登录框"用户名"里塞进系统内部分隔符,底层插件进程在校验账号之前就以 root 权限往定时任务目录写恶意脚本,强密码、双重验证、改端口、禁用 admin 全部失效。知乎知乎
吃了但太晚:9 月 18 日披露、月底发补丁的两个 9.8 分高危漏洞(CVE-2026-13639/13684),一个月后就成了 1day 脚本的弹药,公网映射着 5000/5001 又没装 Update 的机器第一批被收割。
压根没有药:PHP2Shell,PHP 上游 10 月 21 日才紧急修复,各家还没消化成固件补丁,官方缓解措施只有一句:让设备远离互联网。知乎

海外 Reddit 和国内 V2EX 互不相识的受害者,日志里抓到了同一个境外扫描 IP。它挑的不是"群晖",是"能连通的 IP + 没关的门"。知乎
机器要不要换?三个判断:
别为"这轮没打我家牌子"而换。 换系统等于把攒了几年的暴露面经验清零,重新从"开不开公网、装不装补丁"第一题答起——上面几个牌子已经各自示范过一遍了。
真正该换的是"更新通道到期"的机器。 判断一台设备还能不能留,只需问一句:明年还会不会收到安全补丁——不再发补丁的厂商,漏洞就永久有效。答案是"不会"的,公网入口全撤、退守纯内网,或者换新。知乎
更了机 ≠ 安全落地,今晚十分钟自查三件事:路由器还有没有忘了关的端口映射;存储卷根目录有没有随机字符串命名的隐藏文件夹;计划任务里有没有不是你添加的条目。已有升级后仍中招的个案在核查,升级照做,自查别省。知乎知乎

换牌匾救不了你,改掉"开着门"的习惯才救得了你。