10月29日凌晨,币安的热钱包开始向外转钱。
二十分钟,约63.4亿美元被转走。十条区块链,几套不同的签名体系同时放行。财新网
事后,币安在初步报告里写了一句很轻的话:没有证据表明私钥泄露。财经
钱没了,钥匙还在。门是谁开的?
11月3日晚,币安公布了调查进展,把时间拨回夏天。
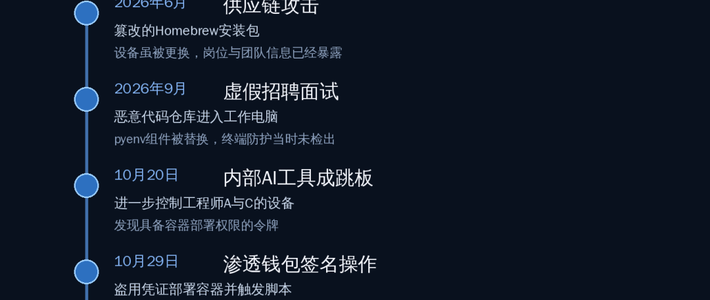
6月,钱包开发团队的一名工程师下载了一款被篡改的软件。内部系统察觉后给他换了设备。但攻击者已经借这段窗口,摸清了他的岗位、他所在的团队,以及谁和谁在同一个信任圈里。
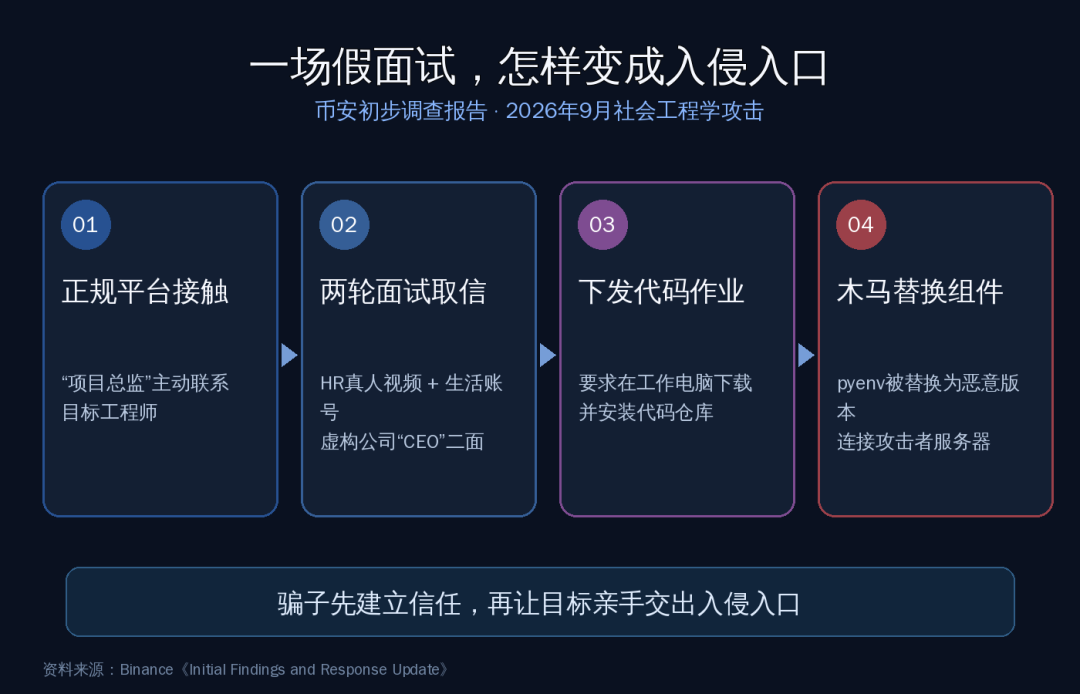
9月,一个自称“项目总监”的人,通过正规招聘平台联系到币安的一名软件工程师。
对方安排了两轮面试。聊到最后,一位自称“首席执行官”的人发来一份“作业”,让他下载看看。
那是一个代码库,里面藏着恶意代码。新浪科技36氪
工程师下载、打开。恶意软件替换了合法的开发工具组件,再用这个被替换的工具,连上攻击者控制的服务器。
接下来的一个月,攻击者没有急着动手。
10月20日,他们从这名工程师的笔记本电脑出发,借币安内部的AI工具,控制了另外两名钱包工程师的电脑。新浪科技36氪
AI工具没有“被骗”。它只是按持有合法凭据的人发出的指令执行。
10月29日,攻击者远程登录第三名工程师的电脑,激活恶意脚本。签名系统开始为一笔笔提现放行。
TRM的判断是,攻击者入侵了币安用于授权交易的签名基础设施,然后发出指令转走资产。钱不是被一把偷来的钥匙打开的,是签名系统被说服,替攻击者签了字。财经
其中还用到EIP-7702。钱包签下一份授权,把之后的行为交给某个合约执行;授权不撤,攻击者就能反复借道。财新网
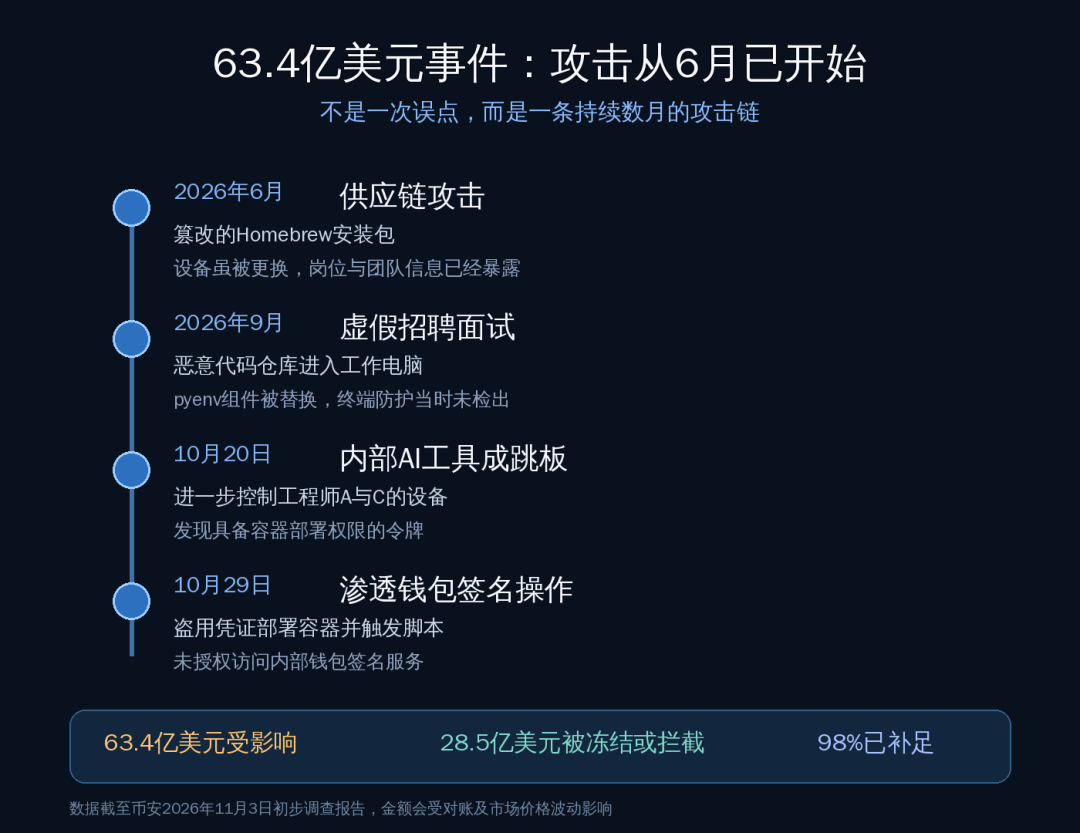
冻结比追回更快。Tether、Circle等发行方和链上机构在攻击开始后迅速冻结、拦截了约28.5亿美元资产。币安准备了超过63.4亿美元的自有资金,承诺覆盖全部损失;到11月3日,约九成八的被盗资产已经补足。36氪知乎
但信任的流失没那么容易补。恢复提现后的几天,币安净流出47.2亿美元。
报告里还有一句更冷的话:美国联邦调查局的最新信息显示,朝鲜应对此次事件负责。财新网
虚假招聘、伪装成热门开发工具的恶意软件、被篡改的软件包、假视频会议应用——这些手法被一一列出。它们不硬撞系统,只找一个能合法进门的人。
这件事最该记住的,可能不是63.4亿美元。
是那份“作业”。是面试官报出你熟悉的项目时,你放松下来的那一秒。是公司给AI工具一个真实账号时,攻击者多出来的一把梯子。
门锁没坏,钥匙也没丢。
只是有人穿着应聘者的外套,被里面的人亲手领了进来。