

网址是对的,小锁也在,页面和昨天一模一样——但你的浏览器可能正在跑一段不请自来的恶意代码。这不是段子:11月16日,真事。
毒是“外包商”那里漏的钥匙
16日,安全公司 Report URI 披露:Zoom、BBC、CNN、汇丰、宜家、Salesforce 等 20 多个行业的 178 家机构,网站被植入恶意 JavaScript。最反直觉的是,这 178 家没被攻破任何一家。毒来自它们共同使用的 A/B 测试服务商 Optimizely:攻击者钻了账户注册流程的漏洞,把加载器写进客户的自定义代码字段(Project JavaScript),于是恶意代码借着官方 CDN、合法证书,“以网站自己的名义”发进了每个访客的浏览器。Optimizely 已在 17 日凌晨确认属实并修复漏洞。今日头条知乎小红书知乎
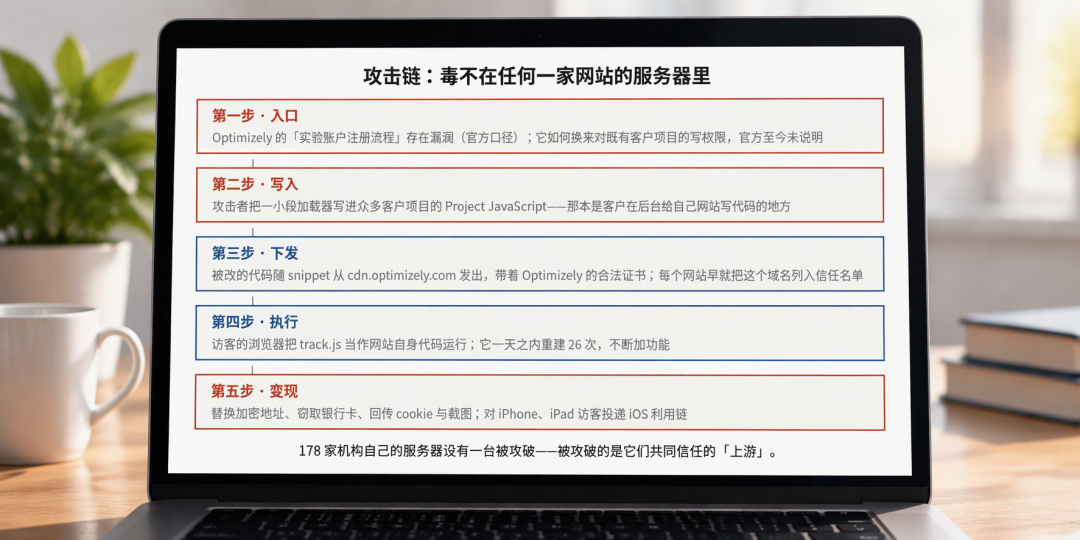
这段代码偷了什么?
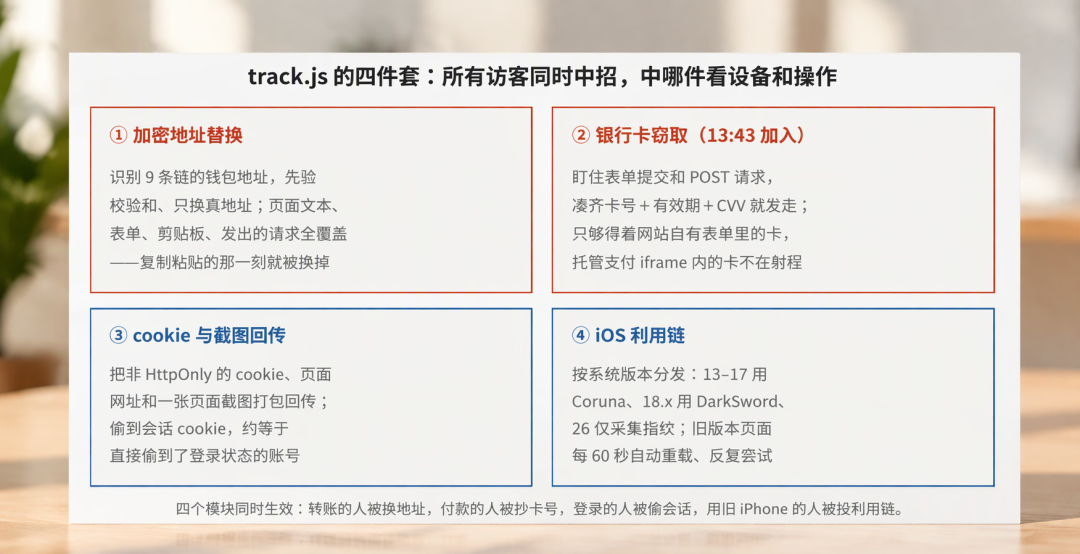
恶意载荷 track.js 在一天之内被重建了 26 次,每次只加功能、从不删减。这套组合拳:你复制加密货币地址,它偷偷换成攻击者的(覆盖 9 条链,连剪贴板一起改);你在网站自有表单里输的卡号+有效期+CVV,被整包发走;偷登录 cookie,顺手给页面截图;还专门给 iOS 18.6 及更早的 iPhone 注入利用链。唯一可能被察觉的症状:页面每 60 秒自动刷新一次。知乎小红书
汇丰用户:坏消息和好消息
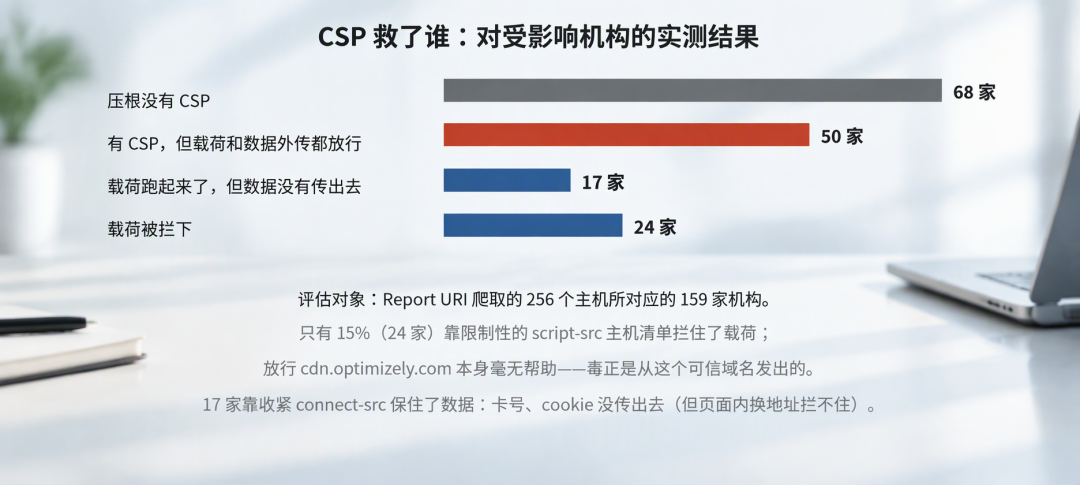
坏消息:汇丰确实在名单里。好消息是,“抄卡”和“偷 cookie”这两件最危险的事没在汇丰这儿走通——它的 CSP 拦住了恶意载荷的加载和数据外传通道。但窟窿没全堵上:Optimizely 官方文档建议开启的 `unsafe-eval` 恰好让内联版代码照跑,换地址这种“本地作案”,CSP 拦不住。知乎
自查动作就 3 个,掰开说
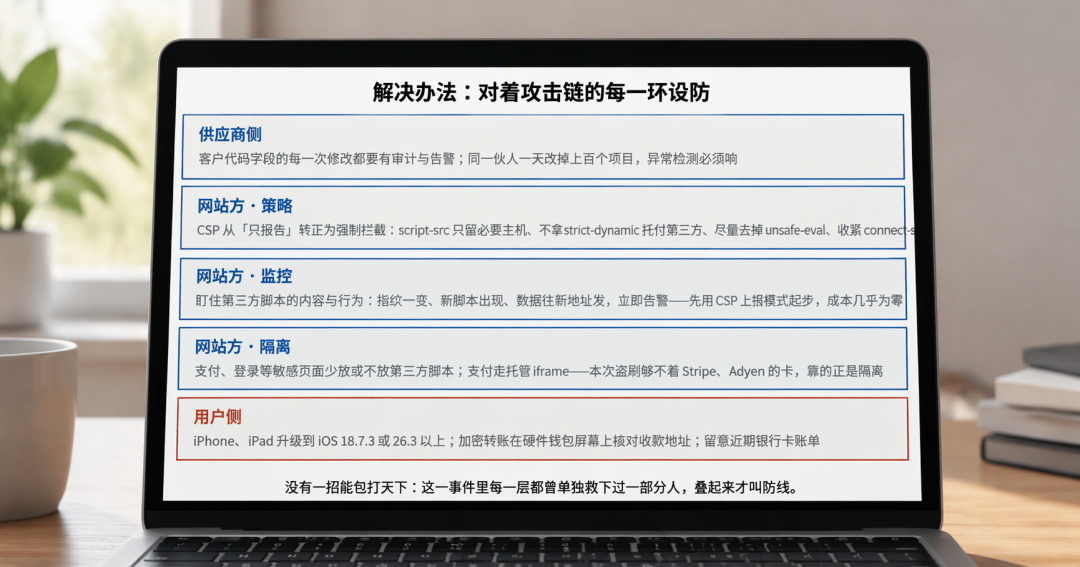
16日在中招网站付过加密货币的:回头核对收款地址是不是本人。以后大额转账,先小额试转,在硬件钱包屏幕上逐字核地址。知乎
在中招网站自有结账页输过卡号的(走 Stripe、Adyen 这类托管支付的,卡号没经过页面脚本的手,可以放心):接下来两周盯紧账单,看到陌生小额消费,立刻找发卡行争议——老用户都懂,动作越快,追回概率越大。小红书
iPhone/iPad 还在 iOS 18.6 及更早的:升到 18.7.3 / 26.3 及以上,利用链够不着新版本。另外,独立机构 Hudson Rock 说得很清楚:现有证据只支持利用链被“投递”,并未证明真有设备被成功攻陷——不用自己吓自己。知乎
Report URI 统计攻击者钱包 9 小时进账约 7,040 美元,另一口径估算受害者实际转入约 2,300 美元。到底有多少张卡、多少个 cookie 被拿走,至今是笔算不清的糊涂账。知乎
最后多说一句:平时只用汇丰 App、不走网页的,可以先不慌;正在换密码的,请只在官方 App 里操作,别碰任何邮件链接——11 月起汇丰正在分阶段取消传统的“用户名+密码”登录模式。这事跟你的密码强不强没关系——HTTPS 和真域名都防不住“可信代码变质”。知乎知乎
从 2018 年英航被抄卡罚款 2,000 万英镑,到 2024 年的 polyfill.io,再到这次的 178 家,病根就一句:你页面上每一行不是你写的代码,都是一个你管不住的入口。知乎
当前文章无评论,是时候发表评论了