这两天,知乎上挂了个新瓜:研究发现OpenClaw存在521处安全弱点。很多折腾党家的“龙虾”小主机,于是又被按了一遍安检。作为一个曾经跟风装过的人,我说句公道话:这只龙虾真不是死于安全问题——安全是它欠的账,经济才是它的死因。知乎
先看死亡账本
OpenClaw早期玩法本质是一个套利漏洞:用20美元的Claude包月订阅,挂着OAuth让龙虾24小时替你烧API,有人拿200美元的Max订阅干出了上千美元的用量。2026年4月4日Anthropic一刀封死第三方搭车,按API价格付费后,部分用户的月账单一夜涨了50倍。补贴一收,散养虾人当场退潮。知乎
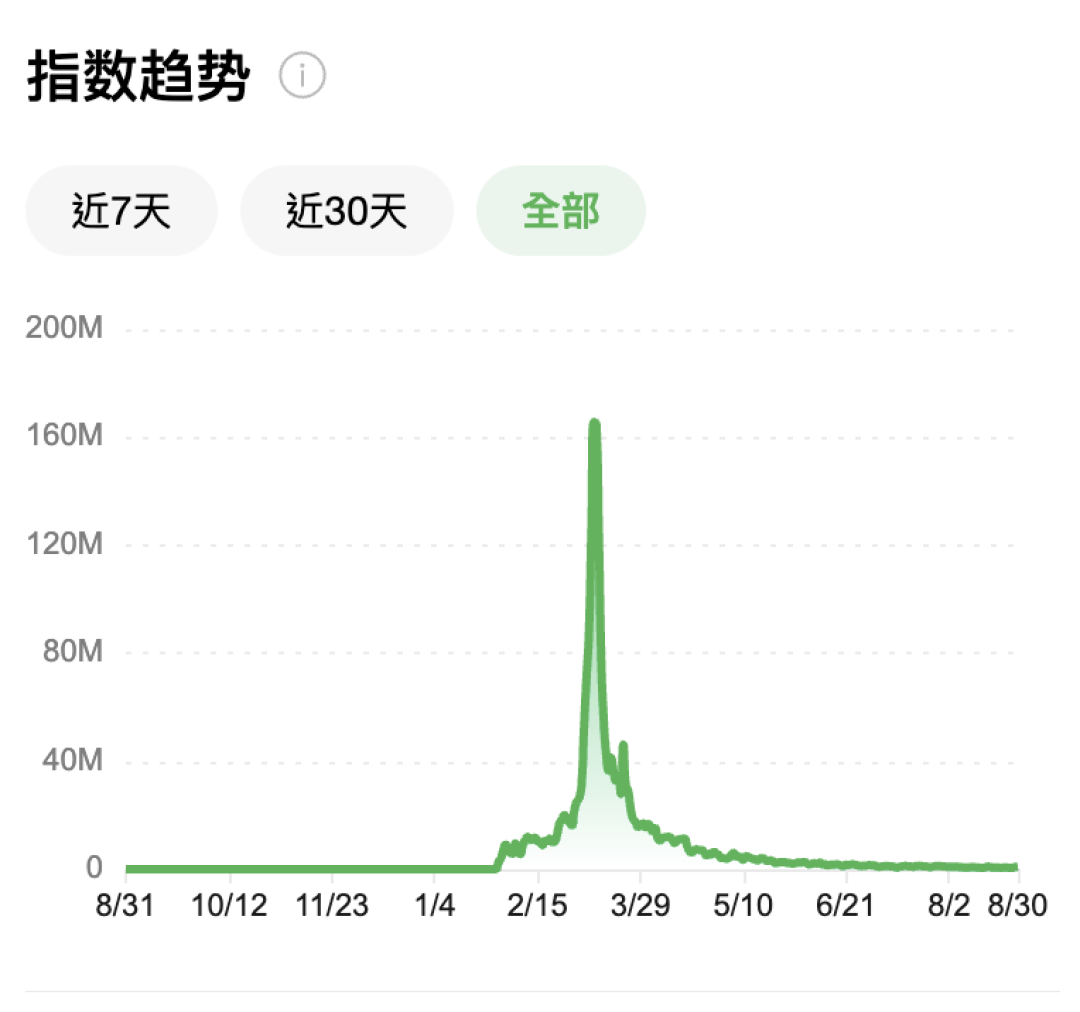
之后的剧情像讣告合集:创始人Peter Steinberger 2月就去了OpenAI;沉寂一阵的官方在9月甩出史上最大更新2.0:933个贡献者、16000个PR、占项目历史合并量的一半。换来的评价只有四个字——无人关心。闲鱼上最高卖到1000元的“代装龙虾”已经查无此人。GitHub上39万星,救不了一笔亏损的账。知乎微博知乎
它也有过高光:6月老黄专门发布“英伟达版小龙虾”NemoClaw,想把龙虾送进企业——可业内看得明白,龙虾规模化差的从来不是安全层,是治理。生态是别人的热闹,亏损才是自己的。知乎
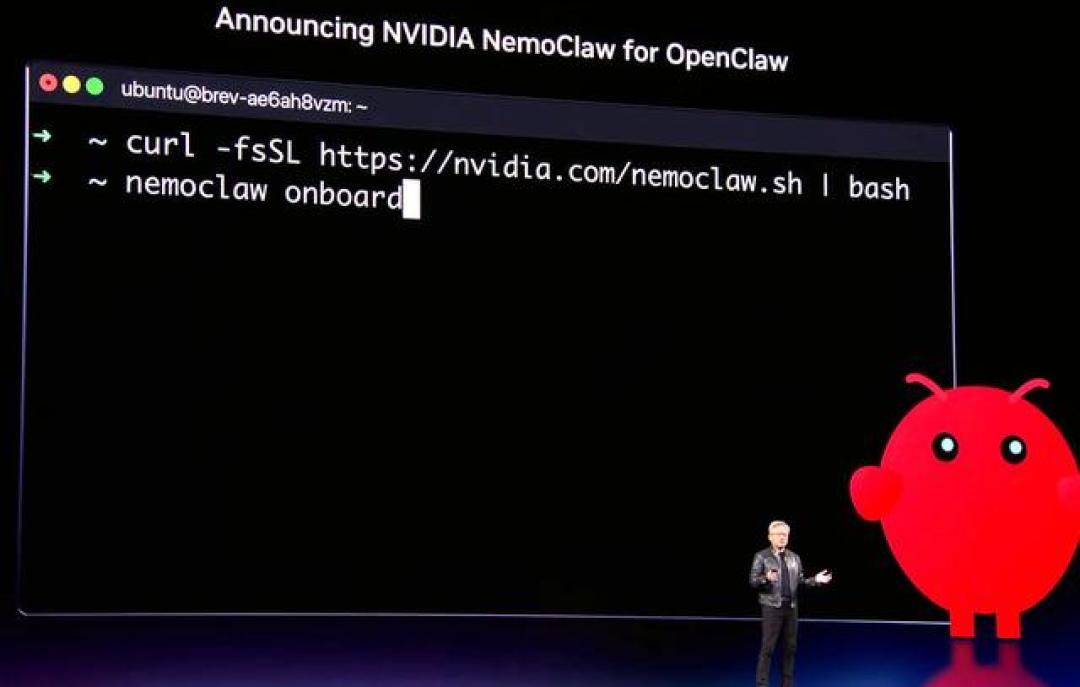
安全是账,不是死因
但它欠的账是真的:3月国家互联网应急中心发风险提示,工信部直接出了“六要六不要”,多家国有银行和政府机关跟进禁装。CVE-2026-25253、CVE-2026-25157一路曝光,还叠加了供应链投毒预警。Snyk审计发现36%的ClawHub技能含提示词注入攻击。这次521处弱点也被知乎答主一句话戳破:与其数漏洞,不如看清楚智能体能碰什么、碰之前谁批准、碰之后谁负责。官方药也没停:10月的v2026.10.8“修好并自救”,修的最大一批问题恰恰是升级本身会卡住。10.9更被直接标成Security release安全版。只是药一直在吃,虾已经养不起了。知乎知乎知乎知乎知乎知乎
评论区两派,其实都对
小红书“还有人在用OpenClaw吗”帖下,一条3390赞的高评说得精辟:它精准验证了AI产品定律,只要学得慢,就可以不用学。另有条905赞的观察更扎心:现在它最好用、配国产便宜模型最丝滑的时候,人已经走光了;它最难用的时候,满世界都在装。折腾党追的从来不单是工具,是“人人都在玩”的那个瞬间。小红书
留下来的人分两派。一派真把它喂成了生活助理——丢给NAS自动搜资源、下资源、管Docker,“说句话等着用就行”,还有人直接让OpenClaw接上NAS生成网页来分享文件。微博
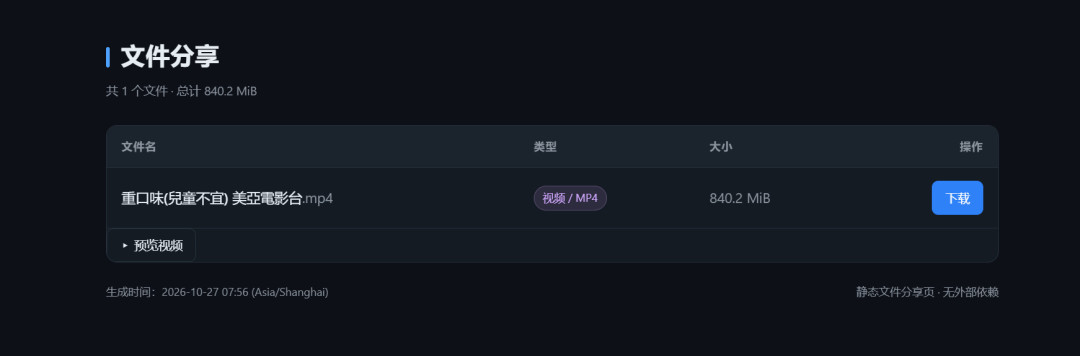
另一派坚持不让AI碰涉钱、工作邮箱和社交账号的权限,先做环境隔离。连告别都有点体面:9月接棒的“腾讯龙虾”QClaw官宣停止运营,可申请退款、数据迁移WorkBuddy。有位用户关停前跟自家龙虾道别,“你是个好老板,虽然有时候催得急了点”这句把博主自己看到泪目。两派都没错,差别只在给“权限”这个资产标了多少价。知乎微博
双11实操:今晚就查这四条
如果你正盘算双11配台新机器“养龙虾”——先停手,这笔预算拿去补内存条不香吗。如果家里虾还在线,今晚做4件事:
解绑权限:连着支付、邮箱、网盘、公司内网的channel全拆。它给AI的权限基本是“全部或没有”,没有细粒度控制。知乎
清点技能:装的ClawHub技能挨个看来源,来路不明的直接删。
给Token设上限:或直接关掉24小时常驻,死循环烧钱比挖矿狠。
对账:查一遍账单,确认没有“惊喜”。
OpenClaw最大的教训,不是“这事不行”——它1月就跑通的Gateway架构,如今叫得上名字的编程Agent每一个都是这个架构。定义赛道的没赢,但赛道确实是它画的。下一个“龙虾”一定会来,到时候先别问它能干什么,先问一句:它自己赚钱吗?知乎