这两天中文AI编程圈的两个热搜,放在一起看特别刺眼。
一边是教程在刷屏:《ClaudeCode接国产模型:DeepSeek、GLM、Kimi三家配置与选择》《无需Claude账号!ClaudeCode+DeepSeek零基础教程》《CC-Switch配置DeepSeek完整步骤》,全是这周内发布的。"Claude桌面端可接入DeepSeek,再也不怕被封了"那篇甚至冲上了热榜。封号潮、涨价、周额度收紧之后,"Claude Code当壳、国产模型当引擎、中转站当桥梁"已经成了很多开发者的默认姿势。知乎知乎知乎
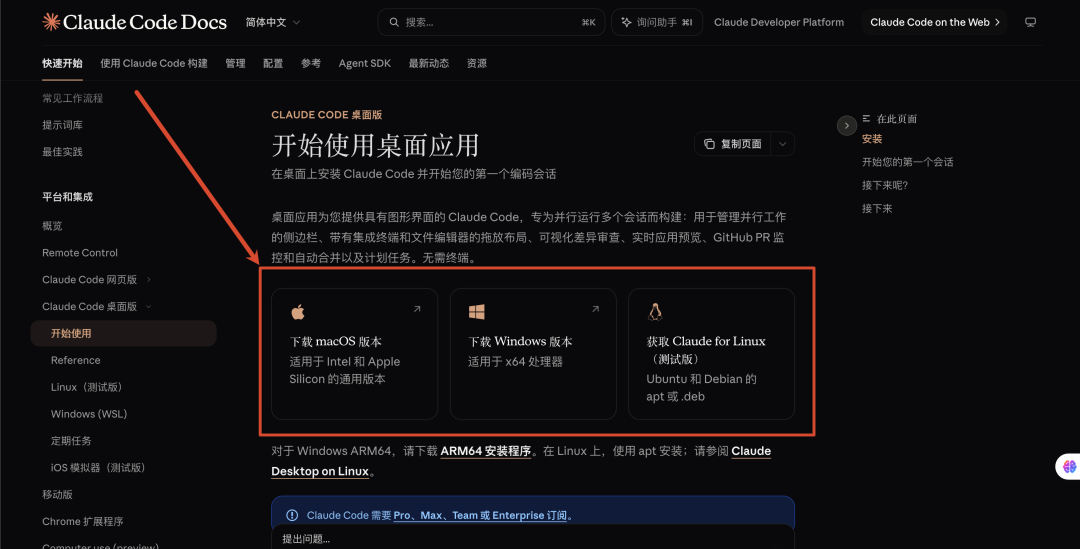
另一边,9月13-14日,Anthropic发布了一份2026年9月威胁情报报告,直接把这条姿势链的最底下一层掀给了公众:报告声称,部分中国大模型厂商曾经把用户请求静默转发给Claude用于生成训练数据,其中被点名的识别路径,恰恰是Claude Code、Claude Agent SDK、OpenCode这些编程工具的流量。知乎
一个正在被最多教程推荐的使用方式,和一个声称正在吃掉你代码数据的指控,撞在了同一周。这篇文章不站队地缘政治,只回答一个技术问题:你贴进编程助手里的代码和密钥,到底经过了谁的眼睛。
报告里到底说了什么:四个数字,三个案例
先把指控内容原样摆出来,所有数字均为"Anthropic称",不是独立核实结果:
Moonshot(Kimi):一个十天周期内,Anthropic观察到接近30万个客户请求被静默转发进Claude,绝大多数进入Opus。用户以为自己对话的是Kimi,部分请求实际由Claude处理。知乎
DeepSeek:报告称其会识别"通过Claude Code、Claude Agent SDK、OpenCode等工具使用DeepSeek的用户",并把选中的请求转发给Claude Opus,敏感数据"很可能在DeepSeek客户不知情或未同意的情况下"送达Anthropic。
小米:报告称MiMo保存了用户完整问答,之后将超过40万次历史会话重新输入Claude,用于生成监督微调和强化学习数据。
商汤:蒸馏管线中包括从第三方数据供应商购买的Claude用户对话记录。
比数字更扎心的是两个被点名的案例细节:一名工程师在使用Kimi开发内部系统时,提交了内部代码以及多家中国大型企业的有效访问凭证;另一组请求里包含某机构数百个摄像头的监控数据分析。这些内容进入模型提供方日志的那一刻,就已经不是"你和AI的私人对话"了。知乎
报告还有一句容易被忽略的话:部分第三方Claude代理和模型路由服务本身会保存用户与Claude的聊天记录,再把这些数据出售给其他AI实验室。换句话说,即使模型厂商是干净的,你流量经过的那一层,未必。知乎
反证也必须摆上桌:证据的强度,只够你谨慎,不够你恐慌
这份报告很快被中文社区逐帧扒了一遍。有人整理了"指控报告中国部分"的全部18项非文字资产清单(17张图+1个视频),结论相当不客气:被描述得最耸动的那批材料——“200余页提案”“12个目标清单”“23页报告”——一张原始截图都没有,大多是作者自画的流程图动画;报告公布的两段"原始用户提示",金额和token全部用██遮蔽;没有任何一张聊天记录、后台截图或可独立核实的日志。 同时要注意,截至9月16日,被点名的几家厂商没有给出逐条确认或逐条否认的正式回应。DeepSeek算子负责人刘胜与那篇刷屏的《我不得不把才华埋葬在昨天》被社区解读为间接回应,但通篇讲的是GPT-6冲击下Infra工程师的处境,并没有直接接招蒸馏指控。 所以证据边界要说清楚:归因未经独立复核,"中国厂商大规模偷转"这个版本的故事,现在还不能当真。但对AI编程用户来说,报告里有一层事实不依赖归因是否成立,也依然扎人——第三方路由会记录日志、日志会转卖、凭证会随代码一起泄露,这三件事每一条都有报告案例或公开先例支撑,是你自己的流量架构决定的,跟谁指控谁无关。知乎知乎
你的Prompt到底经过几双眼睛:按通路分四档
"我在用Claude还是DeepSeek"已经不是关键问题,关键是这一行代码从你的键盘到推理GPU,中间经过了几层谁的服务器。对照自己属于哪一档:
第一档:官方订阅直连(Claude Pro/Max + 官方TUI/App)。 数据只到Anthropic。你的代码仍会被处理、可能用于改进,但主体明确、条款可查。这档的风险是封号和额度政策变动,不是数据去向失控。
第二档:企业API。 走的是公司与Anthropic的合同,正常应带DPA(数据处理协议)、零保留条款。风险点只有一个:员工嘴上用企业通道,手里偷偷开着第四档的工具。
第三档:Claude Code/OpenCode壳 + 国产模型API(官方Key)。 提示词进的是Kimi/DeepSeek/GLM自己的服务。报告指控的恰恰发生在这档:你以为在跟DeepSeek说话,某些请求实际去了Opus。即使指控不成立,这档的日志归属也已经从Anthropic换成了国内厂商——代码从"美商可见"变成"中商可见",对贴内部代码的人来说,不是零风险切换。
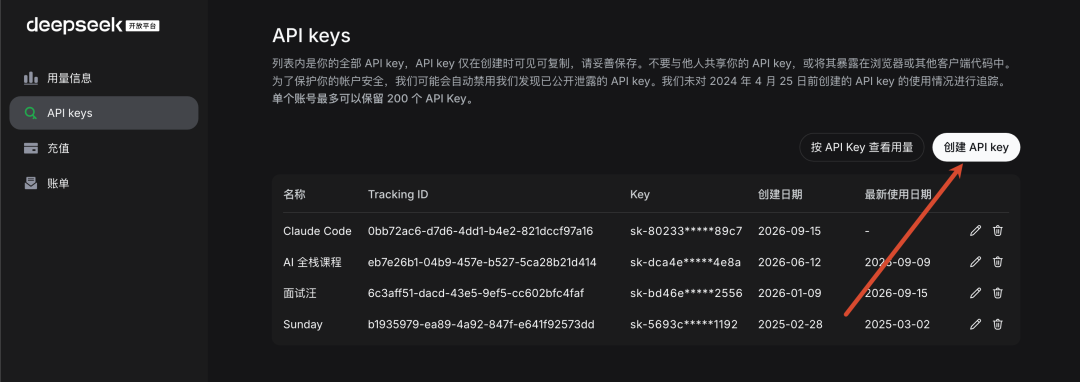
第四档:中转站、拼车会员、共享额度站。 B站教程都在教"0基础搭建AI中转站,和同事分享会员服务"。这档的链路是:你→转发商的Claude账号→Anthropic。你的每一行内部代码,先在转发商的服务器(很可能含日志)留一份底,转发商还有动机把记录打包卖——报告里商汤购入第三方对话记录,指的就是这条供给线。把公司代码贴进几十块一个月的共享站,等价于把代码抄送给了一个你连名字都不知道的人。哔哩哔哩知乎
现在该做的五件事和四个观察信号
不用等事件反转,五件事今天就能做:
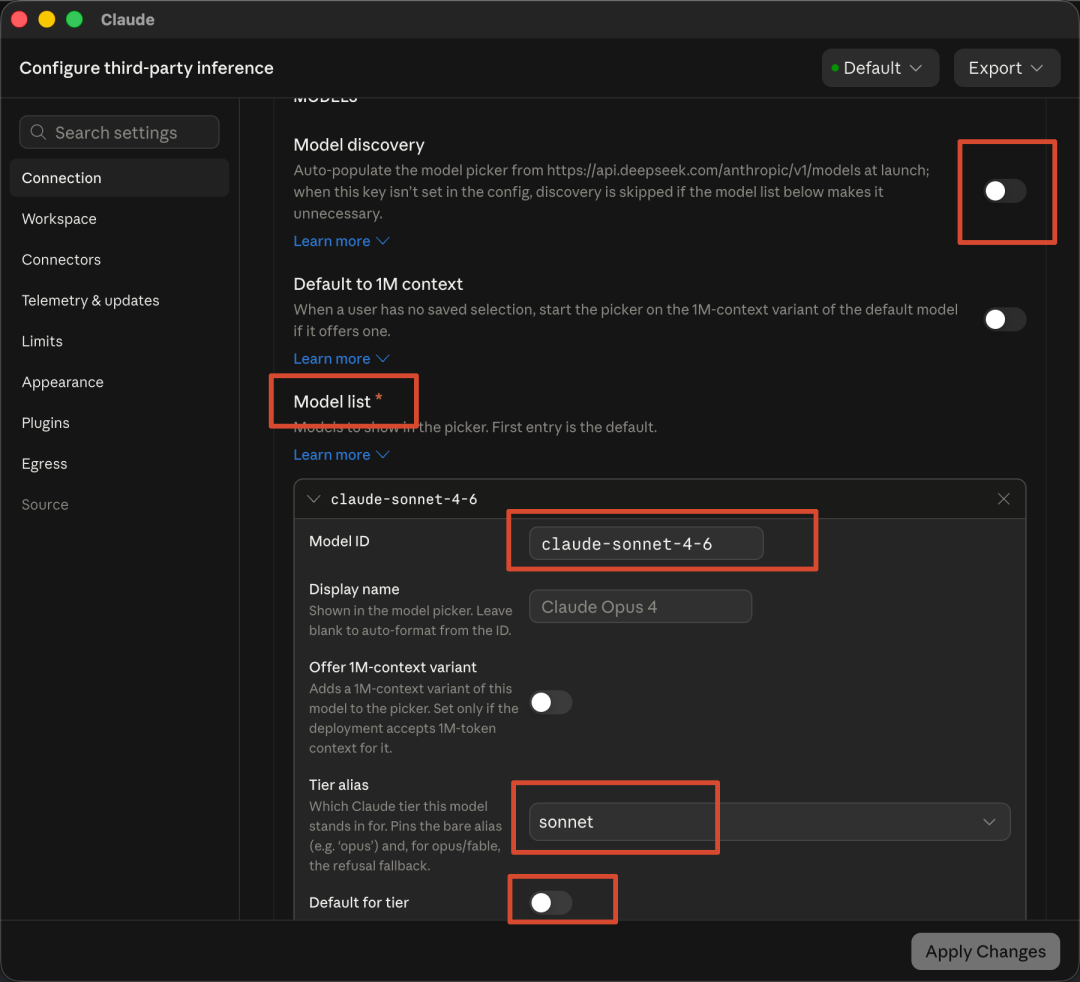
查一次你的base_url。打开CC-Switch配置或环境变量,确认API_ENDPOINT到底指向官方还是某个中转域名。很多人用了半年,不知道自己每行代码的收件人是谁。知乎
2. 内部代码、密钥、凭证,只走第一、二档。判断标准就一条:这条链路上有没有你无法审计的第三方日志。报告里那个把有效访问凭证贴进Kimi的工程师,贴的不是代码,是钥匙。
3. 对"免费中转""拼车Pro"做资产定性。它省的是订阅费,花的是数据的可审计性——这不是同一笔账。
4. 员工自查公司规则。Anthropic"禁止中国控股公司使用"的条款讨论9月14日刚被顶上知乎。国内大厂这边,AI额度收紧也是进行时;两头都在变的窗口期,别拿个人订阅顶团队需求。知乎
5. 给第三档用户留个备份姿势:官方壳配官方Key跑敏感库,需要便宜量大的日常任务再切组合,代码按仓库分敏感度,而不是按心情切端点。
四个继续观察的信号:Anthropic是否公开可复核的原始日志;被点名厂商是否出具逐条回应;国内平台或监管是否对"模型路由告知义务"出手——现在的路由是静默的,"用户不知情"本身就是最大的靶子;以及"中国控股公司禁令"从条款讨论走到实际执法的那一步。
蒸馏大战打到第三天,真正的新常识是:AI编程时代,“我在用哪个模型"只是一半问题,另一半是"我的Prompt经过了哪些公司、哪些服务器、哪些司法辖区”。这句话不是这次报告里需要独立核实的那部分,而是你今晚查一下base_url就能自己确认的那部分。