

如果你写Python,今晚可能睡不踏实。
微软家的AI智能体框架官方包 agent-framework,在PyPI上被人投毒了。更离谱的是,这不是源码被埋了后门——源码是干净的,攻击者是拿着"微软自己的发布权限",直接把恶意版本传了上去。微软查完,先做了一件看着像"自首"的事:把 onnxruntime 在内的一批GitHub仓库设成私有,页面直接打不开。知乎小红书知乎
被投毒的是1.26.1和1.26.2两个版本,11月17日晚先后出现:前者20:35(UTC)上传,后者约半小时后跟进,一小时内都被下架。这个包每周下载量约4.1万次,不足一小时里装上它的人都暴露着。最新安全版本是1.26.0,这两个千万别碰。小红书小红书
最阴的是触发方式。恶意包会往你的 site-packages 塞一个 .pth 文件,而Python每次启动解释器都会执行.pth里的内容。也就是说,哪怕你没把它当依赖、没import过、没调用过,只要在这个环境里跑起来过Python,窃密程序就替你跑完了,所有文件命名都伪装成正常遥测。小红书知乎
偷的东西相当有针对性:带KEY、TOKEN、SECRET、AWS、GITHUB字样的环境变量、最多300个进程的环境变量、最多60个凭据文件——Azure CLI、.npmrc、.netrc、.git-credentials、Docker配置、Hugging Face令牌、.env,还会伸手去要Azure DevOps和GitHub Actions的OIDC令牌。知乎
侥幸的是,外传通道用的是webhook.site免费套餐,最多只收50个请求;但安全公司Wiz提醒,这批数据里可能有还能用的云凭据。小红书
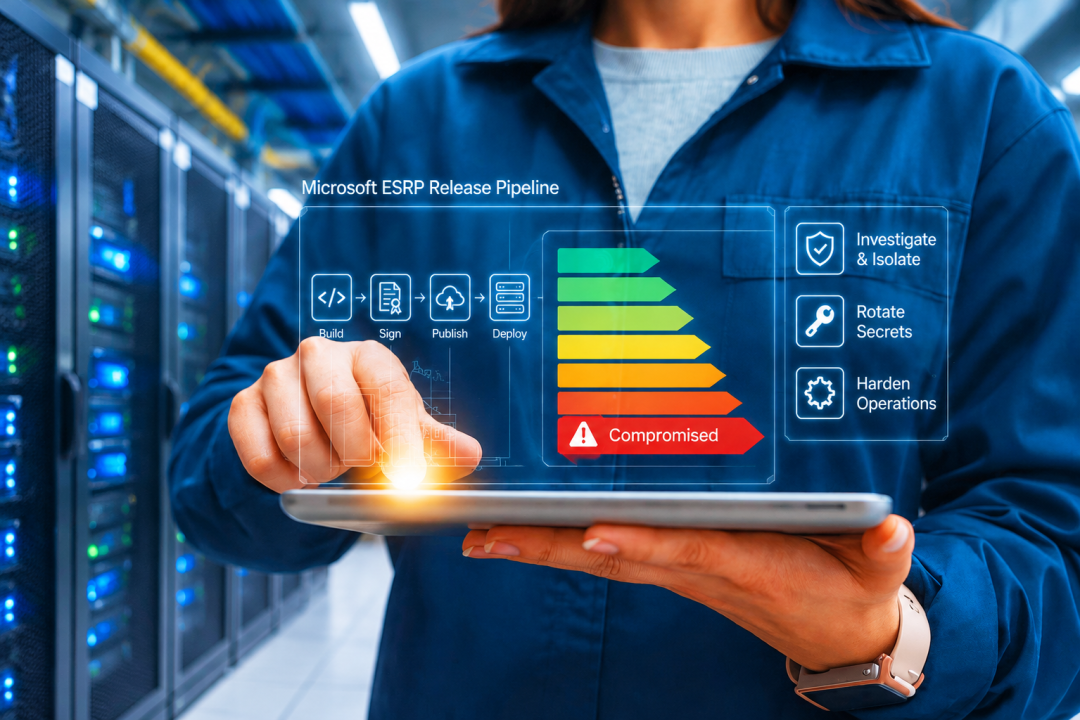
真正吓人的是包本身之外的事。GitHub报告显示,恶意代码不在正常源码仓库里,也没有对应的构建记录——攻击者拿到的很可能不只是PyPI上传Token。Wiz的进一步调查称,对方疑似掌握了微软内部软件签名发布系统(ESRP)的客户端证书和私钥:先从AWS的IP发布,被IP过滤拦下;换成微软自家IP发起请求,就发成功了。凭据究竟怎么泄露的,目前还没查清,也有报道称微软GitHub组织的管理员账号可能遭到未授权访问。这就不难理解微软为什么"删库"——不是公关灾难,而是发布链路被投毒后的调查期隔离:权限还查不清的时候,先把相关仓库全数拉闸。知乎
装过或团队环境里可能有这个包的,三步自查:
在lockfile、CI日志、容器镜像里搜1.26.1和1.26.2;
检查site-packages里有没有陌生的.pth文件;
翻代理日志,看有没有对可疑地址的外传请求。小红书
命中任何一条,别犹豫:这个环境里出现过的所有密钥,全部轮换。
供应链攻击最可怕的地方,从来不是恶意代码有多高级,而是"官方源"这个我们默认最信任的环节也会坏。微软的调查还没有最终结论,证据链走到哪里,结论就只能下到哪里;但对每个靠pip install过日子的人来说,锁版本、查.pth、勤换密钥,已经从最佳实践变成急救包了。
当前文章无评论,是时候发表评论了