10月底,群晖NAS被勒索加密的帖子集中冒了出来。有人几个T的资料被锁定,改了后缀。勒索信的文件名是 read-me3.txt。微博知乎
还有公司把全部文件放在办公室NAS上,补丁一直没打,整盘被加密,解密工具跑了36小时才解开10TB,后面还剩10TB。微博
群晖的公告说得很直接:攻击利用的是2024年12月就已经修复的旧漏洞。这不是新版DSM的零日漏洞。微博知乎微博
也就是说,中招的机器大多不是被什么高明手段盯上,只是系统一直没更新,管理页面又长期开在公网。
这件事离PT玩家不远。PT要抢上传,下载器最好有一个能被连上的端口。
很多人为了在外面看进度、远程加种子,顺手把DSM、qBittorrent Web UI、DDNS、QuickConnect都开了。
下载确实方便,NAS也从“家里的硬盘”变成了“全网可访问的一台服务器”。
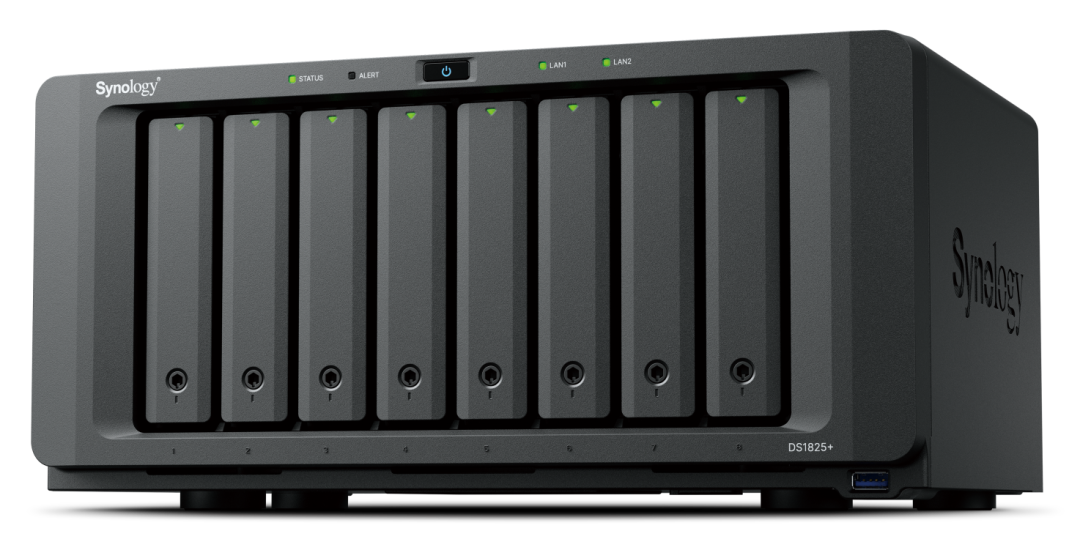
先把话说清楚:做种开端口本身没错。qBittorrent监听一个端口,和把DSM管理页面暴露到公网,是两件事。危险的是后者——登录页谁都能打开,剩下的就交给字典和漏洞。
攻击者不需要认识你。Masscan几分钟就能扫完IPv4,Nmap再看端口后跑的是什么服务。扫描器不认端口号,只认响应。知乎
IPv6地址再多,DDNS域名和证书日志也会把位置交出去。
五分钟能自查一遍。手机关掉WiFi,用流量,在浏览器里输入你家宽带的公网IP加NAS管理端口。
如果直接看到登录页,说明这台NAS正在公网裸奔。开了IPv6的,再试NAS的IPv6地址。知乎
然后看三处:QuickConnect和DDNS是不是开着,路由器有没有UPnP或端口转发指向NAS,DSM和套件是不是最新。
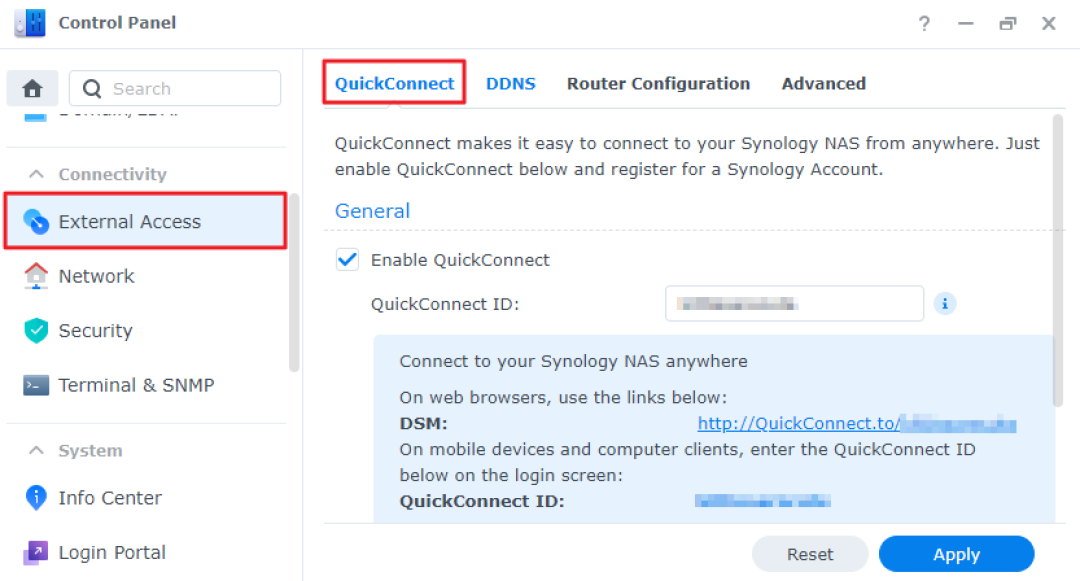
想保住上传,又不想把整台NAS交出去,可以按这个顺序收拾:
只转发qBittorrent的监听端口,别转发DSM的5000/5001;
关掉路由器UPnP,端口映射手动加,不用就删;
管理NAS走VPN,WireGuard、Tailscale都行,别把管理页直接挂公网;
改掉默认管理员名,单独设一个长密码,开两步验证,SSH不用就关。
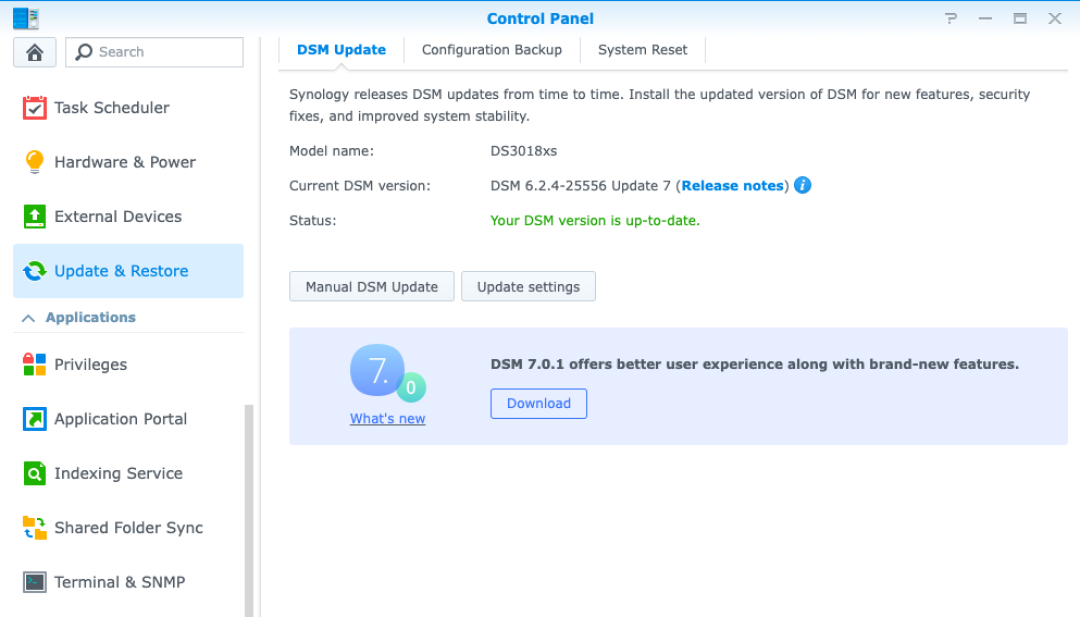
更新这一步最省事。看到新版本就升,别把补丁攒着。知乎
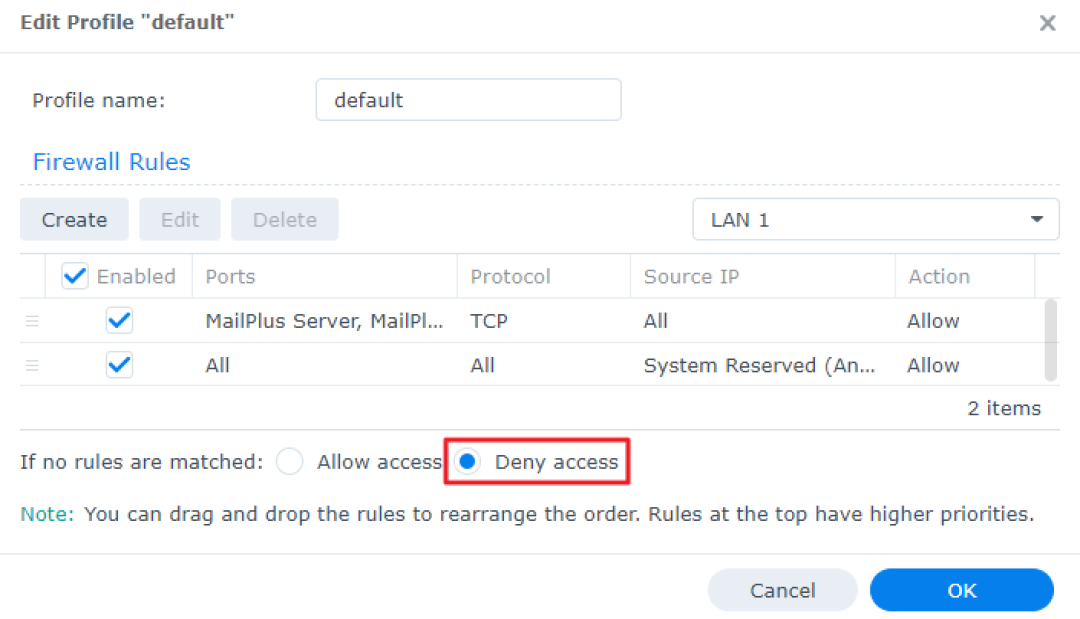
防火墙也别只开不配。规则写清楚:内网放行,公网默认拒绝;IPv6同样要建规则。
群晖这次是主角,换成极空间、威联通、黑群晖,逻辑一样。设备不同,门只有一扇。
还有一条比补丁更实在:备份。NAS是存储,不是备份。快照在同一台机器上,管理员权限一旦丢,快照也可能被删。
重要资料至少留一份离线冷备,移动硬盘写完就拔;条件允许再加一份异地。
真中招时,先拔网线,别急着关机,关机会丢日志;然后改密码、删陌生账号、重装系统,从干净备份恢复。赎金别付,付了也不保证有钥匙。
PT的分享率可以慢慢刷,上传量没了还能再来。照片、合同、孩子的视频,没有第二次。