群晖删了端口映射,勒索挡在门外,自己也被锁在门外:三条回家的路
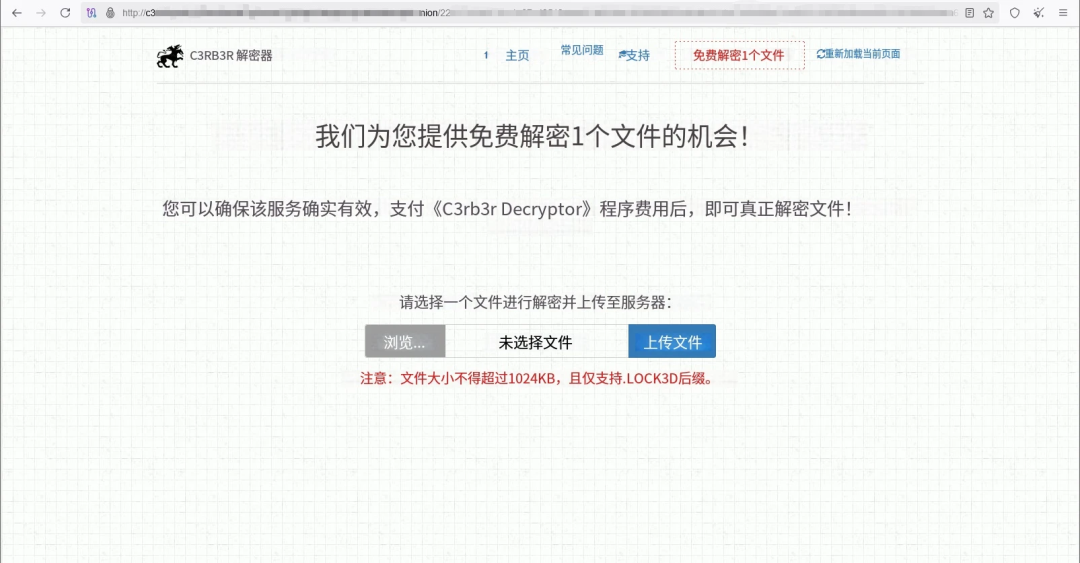
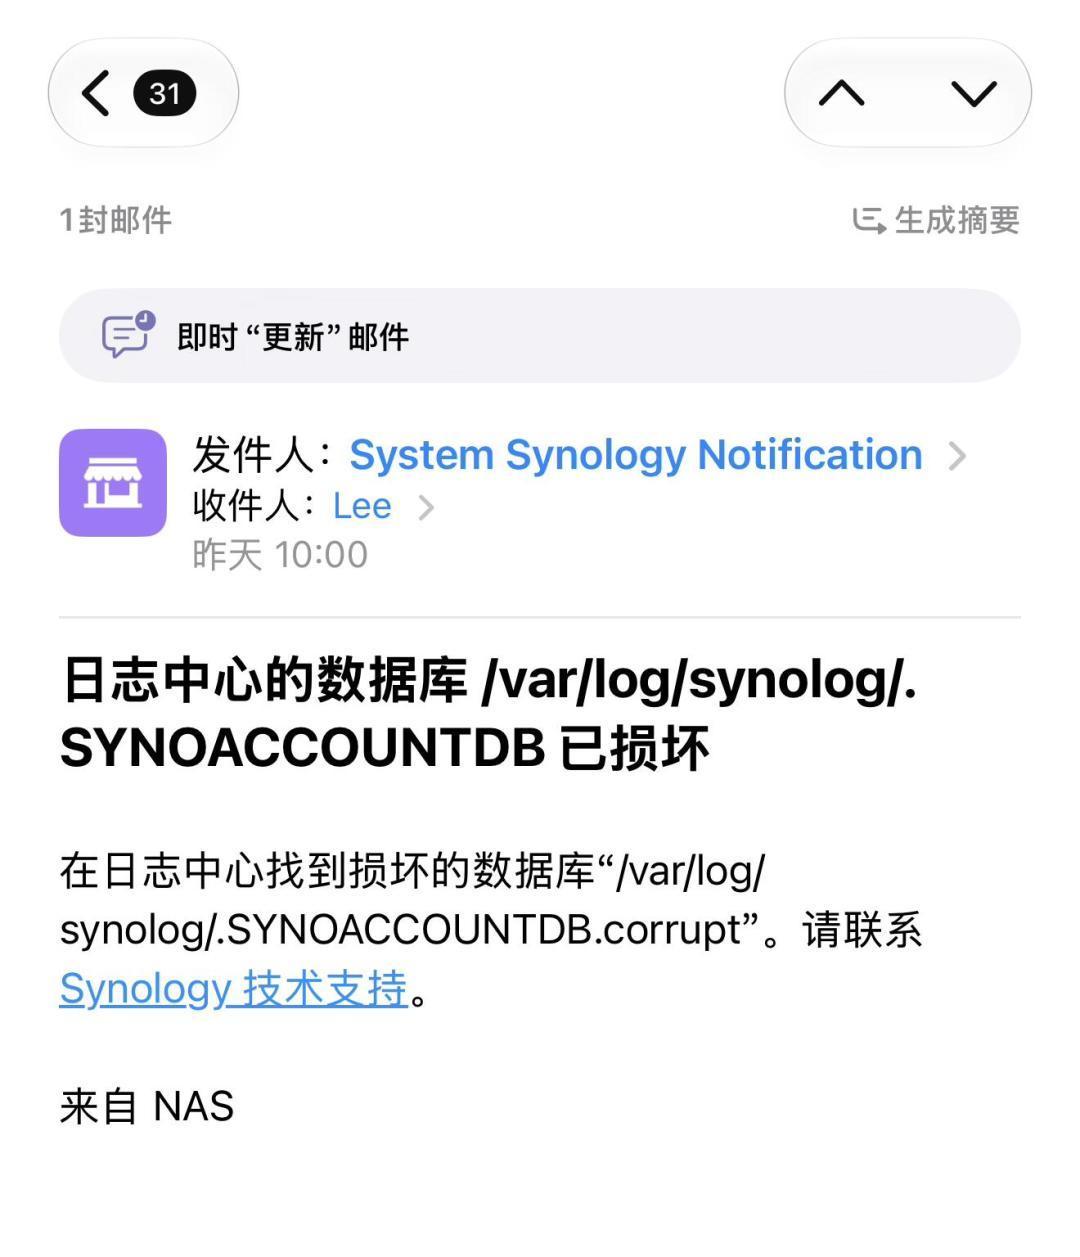
10月29日晚上,一位群晖用户远程翻文件时发现不对:文件一夜之间挂上 .L0CK3D 后缀,每个目录里还多了张 read-me3.txt 勒索信,而他人在外地、主机不在身边,第一反应是把 DDNS 端口映射远程关掉,攻击日志里敲门声已经持续了好久。机器保住了,然后他才反应过来:手机相册同步、落在家里的工作文件、下到一半的剧,全在关上的那扇门后面。小红书小红书
这波攻击确实凶。攻击者自称 C3RB3R,Cerber 家族的勒索变种。群晖 10 月 29 日公告确认:攻击者利用的是一个 2024 年 12 月就已修复的漏洞(安全公告 Synology-SA-24:20),专打还在跑旧版 DSM 的设备。知乎小红书
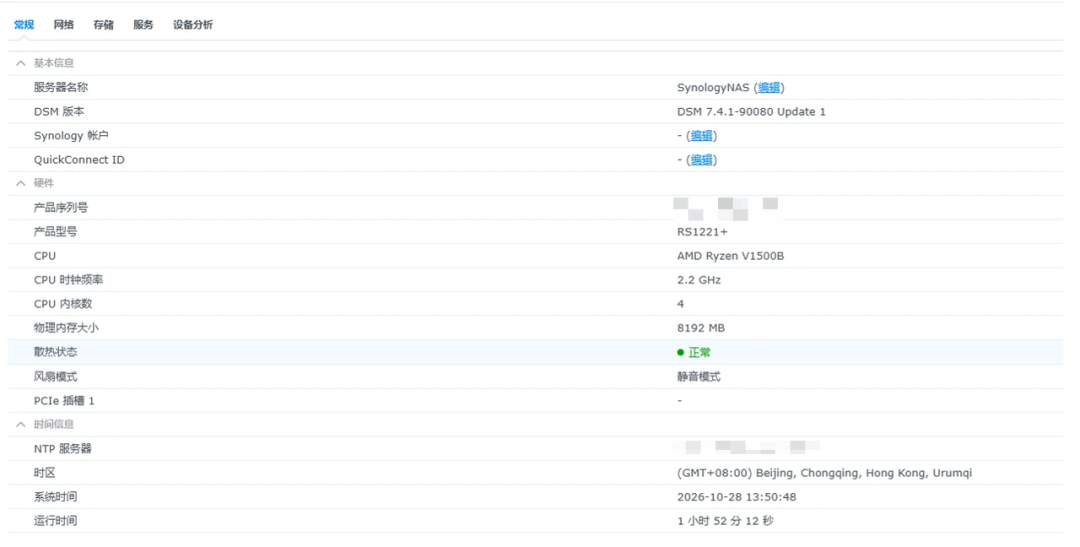
而 360 安全团队的归因,则是今年 9 月披露的两个高危漏洞,评分都到了 CVSS 9.8。两边说法不完全一致,但结论撞在同一处:中招设备高度重合于一个特征——把 DSM 的管理端口直接映射到了公网。有用户的日志里,从 10 月 26 日零时起,全球各地 IP 的登录尝试就没断过。所以全网自救帖的第一步高度统一:先关门。删路由器端口映射、关掉不用的 SSH、DSM 和套件全部升到最新、确认 admin 停用。知乎知乎小红书小红书
门关了,安全了。第二道坎马上到:家怎么回?“Quick Connect 有影响吗”“Tailscale 不是也报过漏洞”“不开 DSM 只开下载套件行不行”——勒索帖的评论区,全在追问这些。小红书
按需求分三条路:
临时应急:走 QuickConnect。 它不需要端口映射,不是这波扫端口攻击的入口,撑过观察期够用,但走中继的速度出名的随缘,把它当备用钥匙、别当正门就好。有个前提跟用哪条路无关:漏洞藏在旧系统和旧套件里,把门藏起来不等于危险消失,补丁该打必须打。知乎
长期方案:自建组网。 社区公认的解法是 Tailscale/ZeroTier 这类异地组网,或群晖自带 VPN Server 开 WireGuard。出门在外先连隧道、再访问 NAS 的内网地址,路由器上零端口开放,NAS 不需要把这些服务直接开放给公网,勒索软件连门都摸不到,钥匙只在你手里。"Tailscale 也报过漏洞"的提醒真正的落点是把出口锁严:组网账号绑 2FA、用 ACL 只放行必要设备和共享、在网吧或朋友电脑上装过就及时吊销。小红书小红书
进阶玩法:反向代理+熔断。 泛域名证书加随机三级域名、Nginx 配 ssl_reject_handshake 和 444 熔断,入口藏得很深。但丑话说在前面:随机域名只是隐身,不是真正的访问权限控制。这条路要维护能力,新手别抄近道。知乎
至于"把 5000 改成高位随机端口就安全了"这种心理安慰,一条评论早就戳穿了——端口号只是门牌,不是门锁:公网能直连到你的登录页面,就有风险。小红书
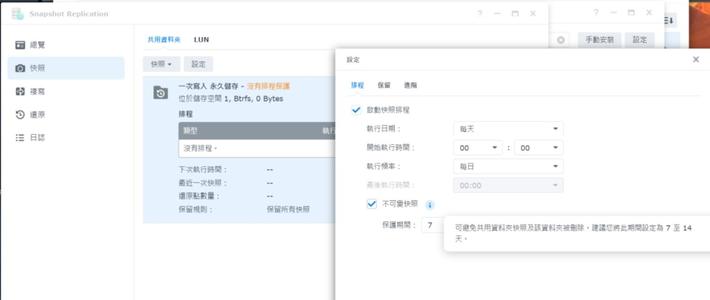
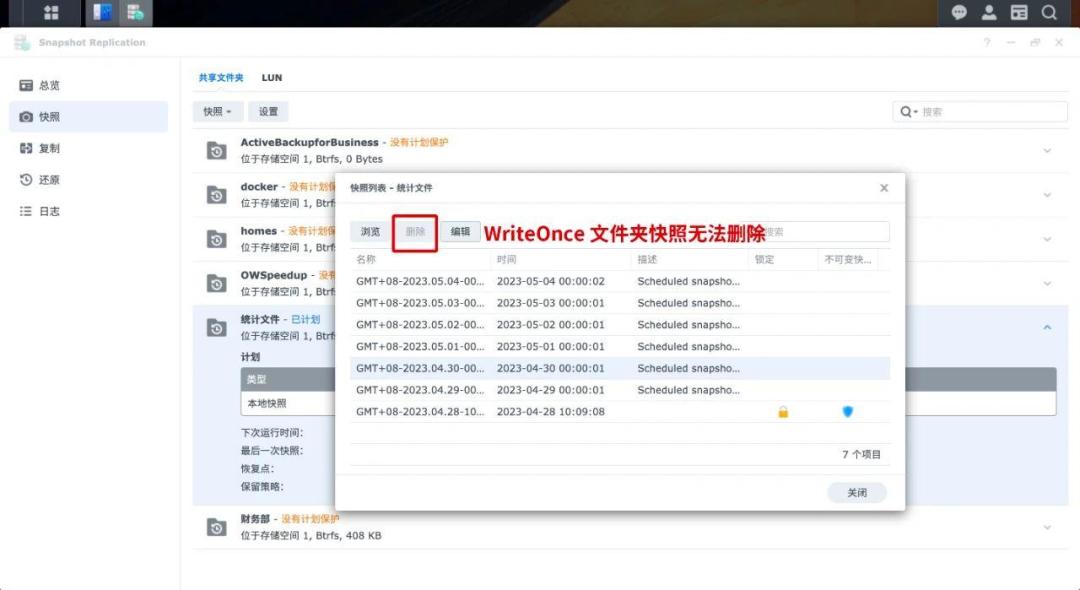
最后补一句老话:RAID 防盘炸,快照防误删和勒索,冷备断电才是防一锅端的底牌。小红书
防勒索的门,不能只挡得住病毒、进不来你自己——那叫墙,不叫门。 先打补丁,再造钥匙,群晖才真正是你的。