







 深耕数码兴趣领域


9
7
PHP 漏洞霸榜 30 年?这锅得从 1994 年说起 😱
2026-10-25 10:02:17
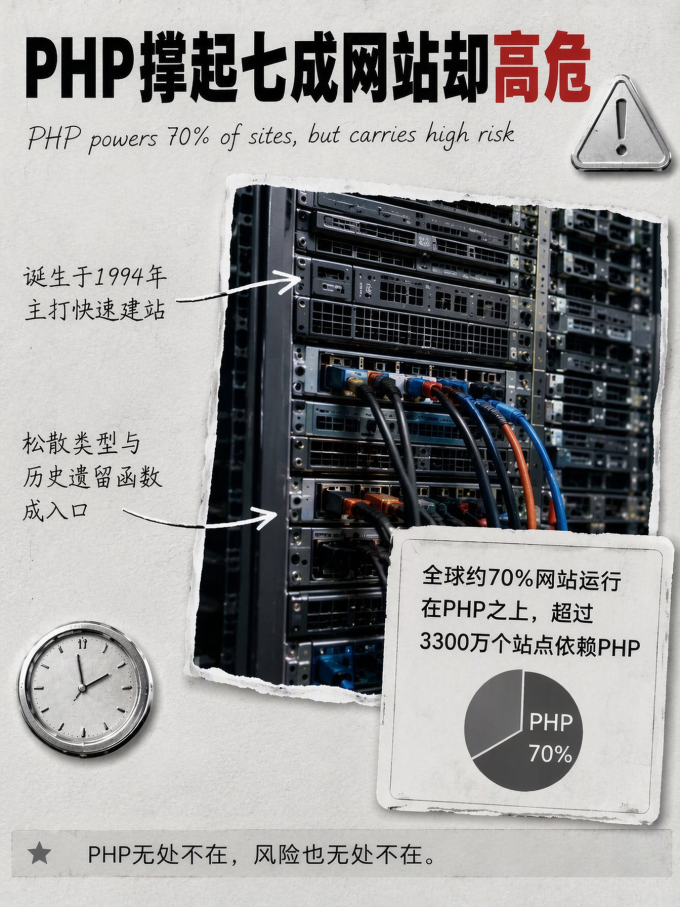
你以为 PHP 只是「上手简单」? 它撑起全球约 70% 的网站,3300 万个站点跑在上面。 可高危漏洞名单,它常年霸榜。 不是偶然。
#PHP漏洞霸榜 #七成网站高危 #软件资源干货 是 1994 年那套「为快而生」的设计基因,埋下的宿命。PHP 生于 1994,最初就是套网页脚本工具,主打快、便宜、好搭 MySQL。
三十年了,它赢了市场,也赢了攻击者的偏爱。 松散类型、历史遗留函数、默认配置疏忽—— 这些「图省事」的设定,全成了攻击者最熟的入口。四大漏洞,说人话:
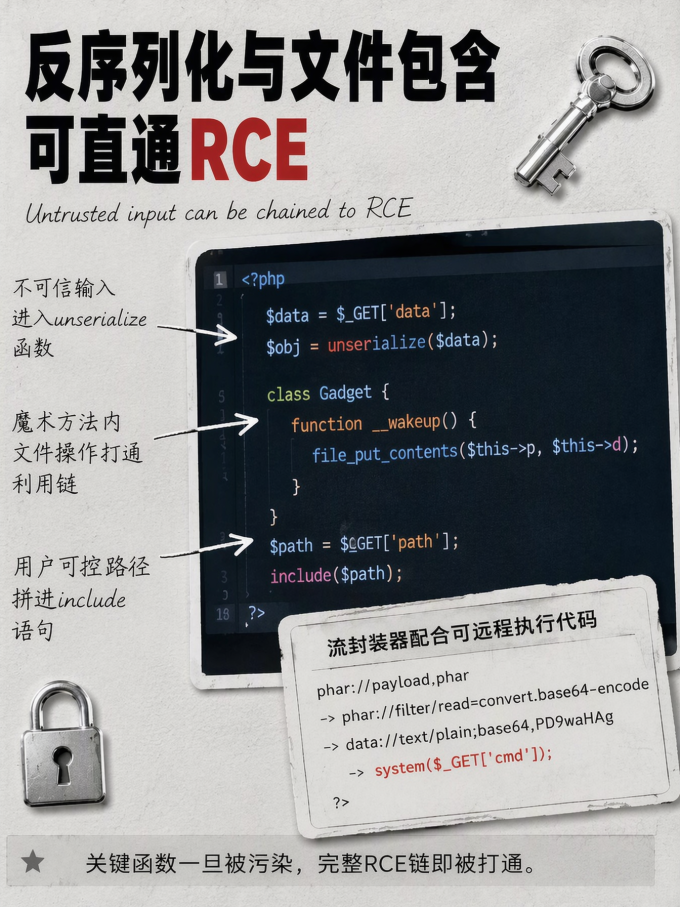
▍反序列化:不可信输入进 unserialize(),魔术方法里一有文件操作,链子就通了。
▍文件包含:模板/语言切换里用户可控路径拼进 include,配 php://filter 直通 RCE。
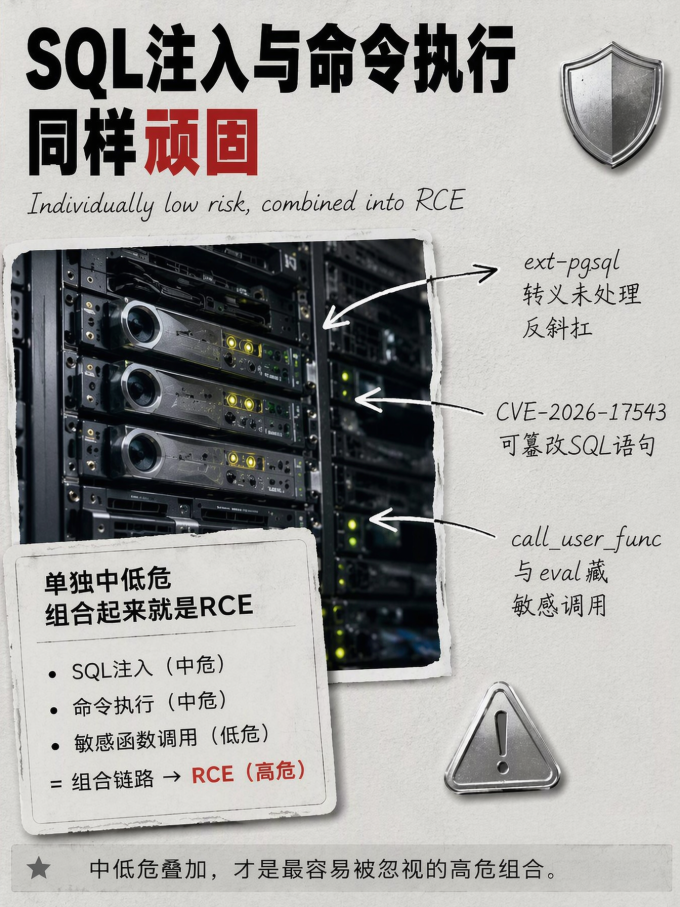
▍SQL 注入:转义没处理好反斜杠,防护说绕就绕。
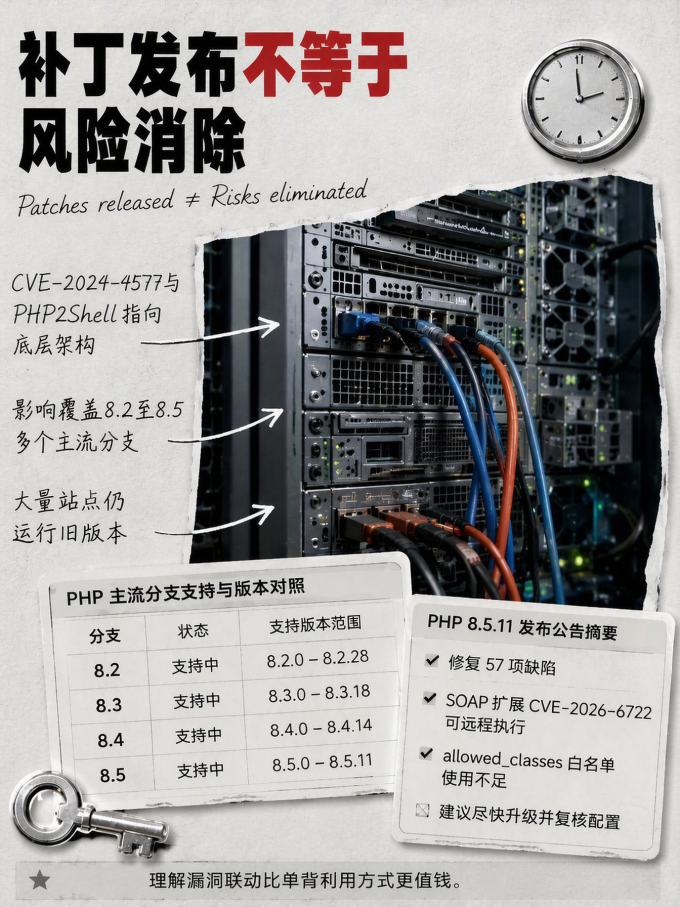
▍命令执行:call_user_func、eval 藏雷,单看中低危,组合就是 RCE。漏洞不神秘,恐怖的是它们会「咬合」。 反序列化 + 文件包含 + 协议封装器 + SQL 注入,像连环扣。 你背下一百种利用方式没用。 看懂它们怎么一环扣一环,才值钱。
8.5.11 修了 57 项缺陷,SOAP 里的那个甚至能远程执行。 但补丁发了,风险没走。 大量站点还在跑旧版,allowed_classes 白名单、属性类型声明,用的人太少。
每天都在写 PHP,却对漏洞成因一知半解—— 这,才是最危险的地方。 安全编码不是可选项。 是 PHP 开发者必须补齐的底层认知。
作者提示含AI生成内容。作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~