















2
2
AI 监管 AI 杀疯了🔥360 揪出 OpenClaw 致命漏洞
2026-04-10 14:46:17
4 月 7 日
360 自主研发的漏洞挖掘 AI 智能体
直接挖出开源 AI 框架 OpenClaw
1 个高危 + 2 个中危漏洞
直接开启「用 AI 管 AI」的安全新纪元🤯
📌先搞懂:OpenClaw 到底有多火?
GitHub 34 万星标⭐
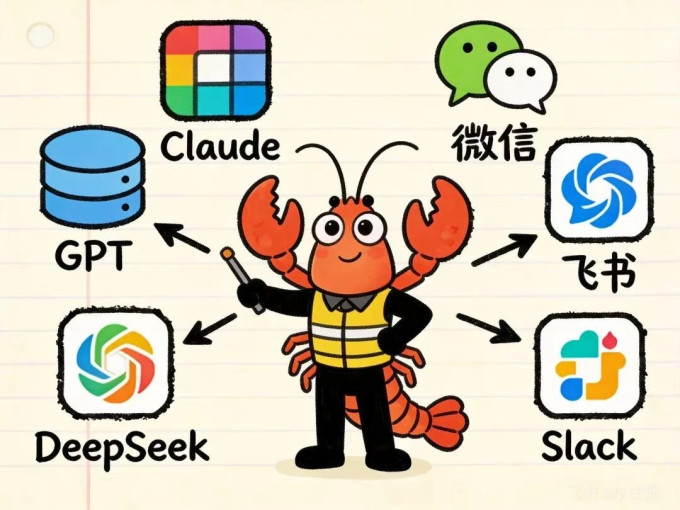
本地部署 AI 智能体平台
和云端 ChatGPT 不一样
它有系统级权限:
读 / 改 / 删文件、控软件、继承用户身份
一旦有漏洞 = 直接被接管整个系统
细思极恐😱
💥三大致命漏洞(人话版)
1️⃣ 高危・Prompt 注入绕权限
恶意指令骗 AI 偷本地文件、植后门
影响全球 17 万 + 实例、50 多个国家
2️⃣ 中危・权限逻辑缺陷
普通用户秒变管理员,数据秒泄露
3️⃣ 中危・工具调用参数逃逸
恶意命令注入,直接控服务器
🤖封神操作:以 AI 监管 AI
传统漏洞扫描:靠规则库→被动挨打
360 这套:多 AI 智能体协同作战✅
观察者 + 攻击面分析 + 代码审计 + 动态渗透
全自动找漏洞,比人类专家更稳更快
还能生成完整报告,解决 AI 黑箱难题
⚠️AI 智能体的安全死穴
❶ 权限边界模糊,容易被 Prompt 越狱
❷ AI 决策黑箱,难解释行为逻辑
❸ 自主学习后,今天安全明天可能翻车
💡给开发者 / 使用者的忠告
✅ 权限最小化,别给 AI 太多权限
✅ 及时更框架,第一时间堵漏洞
✅ 多层防御 + 操作审计,留痕可追溯
✅ 人机协同,关键决策别全靠 AI
只能说 AI 越强大,安全越要命
用 AI 制衡 AI,才是未来的安全答案🔒#科技巨头面临挑战 #AI监管风暴来袭 #360揭露重大漏洞 #OpenClaw危机四伏