










34
11
设备掉线不一定是信号问题:新规下物联卡选卡的三个变化
2026-11-03 10:53:55
0点赞
0收藏
0评论
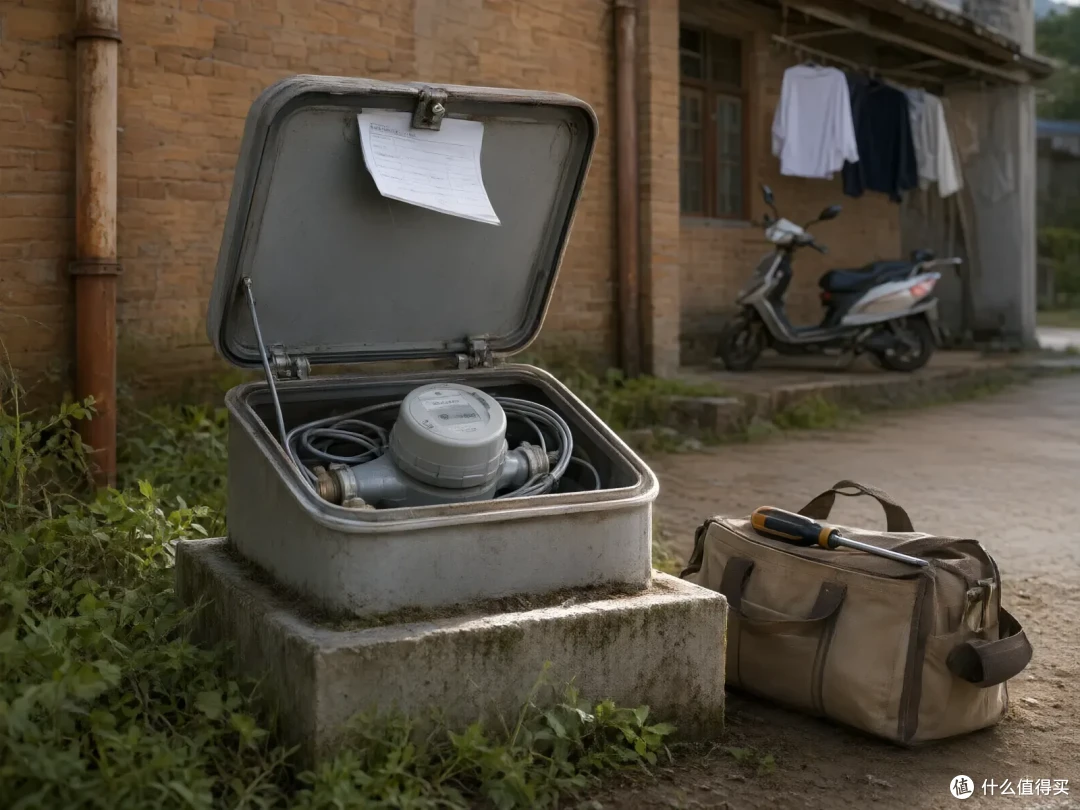
一个常见的排查现场:农村的远传水表成批失联,有信号、模块能上电、指令发得出去,查下来是卡被按高风险停掉了。设备企业过去把这类问题当偶发故障处理,往后得当成常态风险来管。
2026年9月,工信部印发《信息通信行业发展"十五五"规划》,明确要健全短信端口、物联网卡等分类分级安全监管体系,落实实名登记管理,推进涉诈风险安全评估。文件不长,落到设备企业身上,是选卡和用卡的动作要调整。
变化一:卡要有身份,身份还要跟设备对上
实名登记的落点,正从"有人用"转向"哪台设备在用"。卡不再是一次性买回来的耗材,而是一条可追溯的记录:谁登记、装在哪台设备上、IMEI 与 ICCID 是否配对、机卡绑定是否生效。
这直接影响卡源选择。市面上仍有来源不清的白卡、测试卡在流通,价格低,登记链路断在中间。设备批量铺出去后出了问题,连卡是谁家的都查不到。选卡时问清三件事:是否走正规运营商通道、能否提供登记材料、换机换卡流程走不走得通。
变化二:分类分级落到场景,制式选错会放大风险
分类分级监管按场景风险高低配置管理强度。共享设备、可插拔终端、人流量大的场所,被挪用的概率相对更高,管理会更细。企业先要判断终端落在哪一类。
制式匹配同样关键。NB-IoT 适合低功耗、小数据量的终端,水表、气表、传感器按小时上报,用它合理;Cat.1 适合中速率、需要常在线的设备,网关、显示屏、控制器多走这条路;5G 与 RedCap 面向大带宽、低时延业务,工业视觉、远程操控才用得上。给表计配 Cat.1,成本和功耗都不划算;给视频回传配 NB-IoT,业务跑不动。
变化三:涉诈评估把用卡管理交回企业
涉诈风险安全评估意味着,卡被冒用、被拆机转卖、长期闲置仍在网,这些问题会追到企业身上。"卡发出去就不管"的做法,风险敞口在变大。
能说清每张卡在哪台设备、在哪个区域、流量曲线是否正常,是基本要求。做不到这点的企业,遇到批量停卡只能被动等恢复。配套动作是备预案:主备卡切换、远程恢复、停机告警推到值班人,上量之前跑通一次。
一份可以照着做的自查清单
盘点在网卡:ICCID、IMEI、设备型号、安装地点能否一一对应;
核查卡源:供应商能否出具运营商侧的登记与合规材料;
复核制式:低功耗小数据、中速率常在线、大带宽低时延,三类业务是否分清了;
清理闲置卡:长期不上报的卡,该注销的注销,该回收的回收;
跑一次停卡演练:从告警到恢复耗时多久,谁负责。
政策的变化,多数不会以通知的形式抵达企业,而是以一次莫名其妙的停卡出现。对照清单过一遍自家情况,比等设备集体离线再排查省事。