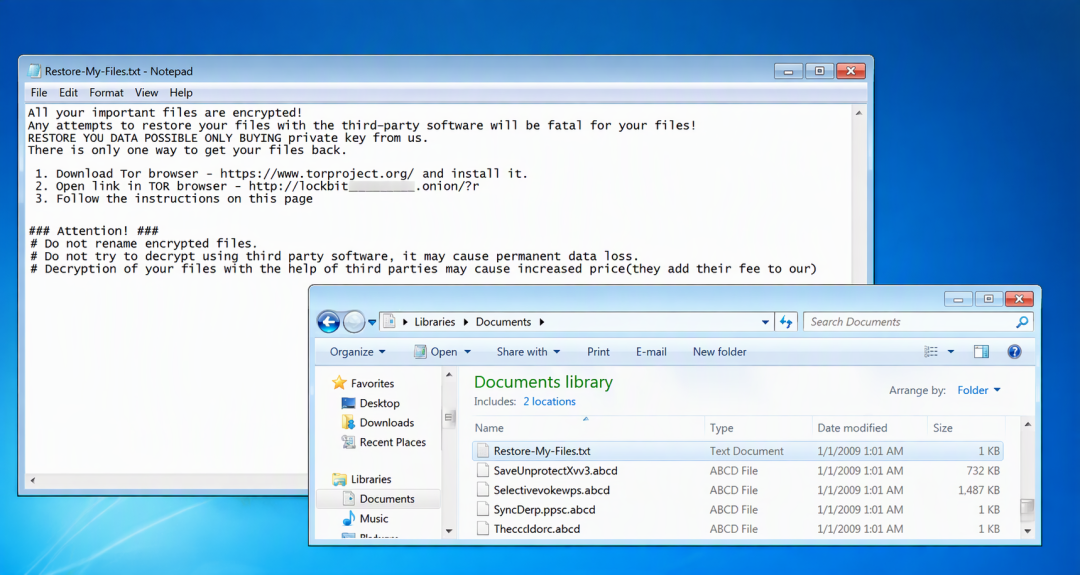
上周某天一早,有群晖用户开机发现,NAS 机箱风扇整夜狂转。打开共享文件夹,十年的照片、追过的剧、工程文件全被加上了 .L0CK3D 后缀打不开,每个目录里还多出一封叫 read-me3.txt 的勒索信。这不是电影桥段。从 10 月 28 日凌晨起,国内外大批群晖(Synology)NAS 集体中招勒索病毒,有用户近 30TB 数据被锁死。知乎知乎哔哩哔哩
最扎心的是:你明明什么都做对了
受害者最想不通的是——设了十几位复杂密码、开了手机双重验证(2FA)、还打开了"输错 5 次自动封锁 IP",系统也升到了最新,为什么黑客还是像进自家后院一样把文件全锁了?
因为这次不是"猜密码",而是"免密破门"。核心是一个 CVSS 满分 9.8 的登录漏洞(CVE-2024-10441):黑客在"用户名"框里塞进特殊指令,诱导系统在核对密码之前,就以 root 权限跑起了恶意脚本。前台还礼貌地提示"登录失败",后台早已被攻破。知乎
所以强密码、2FA、封锁 IP 集体失效——恶意代码在走到密码核对那一步之前就已经执行完了。海内外受害者的日志里还抓到了同一个境外 IP,说明这是自动化扫描器在公网无差别扫荡裸奔的群晖。知乎
别急着转"全网 0day"
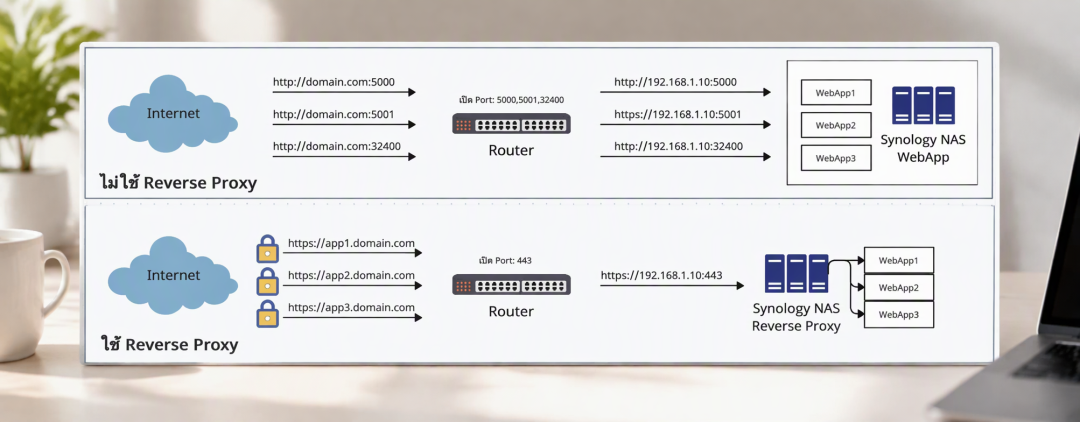
群晖官方随后发布公告:黑客利用的是 2024 年 12 月就已修复的老漏洞,并非新版系统的零日漏洞。真正的猎物主要是两类——一类是迟迟不更新、还裸挂公网的老机器;一类是把 5000、5001 端口映射到公网、却没打上 9 月两个高危洞补丁的机器。确有最新系统也中招的案例,但应急团队研判很克制:最新版被加密 ≠ 群晖本体有 0day,更多是第三方套件漏洞、弱口令或账号凭据泄露。微博微博知乎知乎知乎
家用用户最容易搞错的两件事
一是 RAID 不等于备份。勒索病毒在文件系统层直接改写文件,你把 RAID 盘拔下来读,读到的照样是加密后的乱码。二是长期在线、可写的备份盘,经常会被一起加密。一直挂在 NAS 上的备份,约等于没备份。知乎知乎
今晚就能做的三件事
先关掉公网端口映射,别让 DSM 裸挂互联网;要远程访问,走 VPN 或内网穿透这类安全方式。
升级到最新 DSM 并开启自动更新;顺手检查套件中心里的第三方套件,尤其是 PHP 相关生态。
备份要离线、可还原:做一份不常联网的离线备份,并真机试一次还原,别等到"任务显示成功、还原却是空的"。知乎
万一中招了怎么办
第一时间拔网线隔离、打断加密,别盲目重启或重装,保留现场好取证;千万别付赎金——给了假解密器、或拿泄露数据二次敲诈的案例比比皆是。如果确认是最新系统遭遇勒索,直接联系群晖技术支持。知乎微博
自建 NAS 的安全感,从来不靠"我已经是最新版"四个字,而靠三件事叠在一起:别裸挂公网、补丁套件跟得上、离线备份真能还原。今晚把这篇转给家里有群晖的朋友——让他先关公网,再看热闹。知乎