

不会。哪怕这份证明最终被完全接受,它改变的也不是"密码能不能被破",而是"算法有多少理论保障"。黎曼猜想刻画的是素数在数轴上分布的统计规律,它从未提供一个把大整数拆成素数因子的捷径——而今天绝大多数网络通信、在线支付和数字证书的安全,恰恰建立在大整数分解"很难"这块基石上。定理成立,这块基石不会被抽走,反而会让围绕它的工程实践有更硬的依据。
先把事件定位清楚。2026年11月20日,Anthropic数学研究员Levent Alpöge宣布与Claude合作找到了黎曼猜想的证明,并公开一份4页说明和约1700万行Lean形式化代码。次日,Lean与Mathlib社区发布联合声明,确认这份形式化证明通过了独立核验。但截至11月22日,克雷数学研究所仍把黎曼猜想列为未解难题,人类数学家的完整审阅还在进行。所以下面所有讨论的前提都是标题里那个谨慎的"如果":这是一份通过了机器核验、等待人类消化的候选证明。DeepTech深科技华尔街见闻知乎
密码和黎曼猜想,中间只隔着"素数"两个字
RSA等公钥密码的工作方式,是先把两个足够大的随机素数相乘:加密用乘好的结果,解密需要拆回原来那两个素数。目前没有任何已知经典算法能在合理时间内拆解上千位的合数,公钥密码的安全性,与大整数分解的计算困难性密切相关。知乎
黎曼猜想说的是另一件事。1859年黎曼提出:ζ函数的所有非平凡零点实部都等于1/2。这条陈述翻译成素数语言,是给"素数分布偏离平均趋势的幅度"设了一个上限——素数定理告诉你素数平均有多密,黎曼猜想管的是实际数量和理论预测之间的偏差能有多大。混淆就出在这里:黎曼猜想描述的是素数分布的整体统计规律,它并没有给出把一个大合数分解成素因子的捷径;证明素数的统计分布规律,也不等于找到了快速分解大整数的方法。"素数规律被找到,互联网密码要失效了"这类说法存在严重误导。知乎知乎
如果定理成立,密码学真正得到的是什么
变化是存在的,方向是加固而不是削弱。第一处落在素数生成上:加密软件生成密钥时要反复在指定区间里"钓"出大素数,需要知道某个区间里素数有多密、要试多少次才能碰到。黎曼猜想一旦转正,这类估算就有了严格保证的误差范围,Schoenfeld型经典不等式成了选参数的硬杠杠。知乎
第二处落在算法的性能担保上。数论里有大量论文写着"假设(广义)黎曼猜想成立,则该算法在多项式时间内运行",Miller素性测试是典型例子。Alpöge声称方法可以推广,但此次核验涉及的广义黎曼猜想限于狄利克雷L函数这一类。若这一部分最终成立,一批条件命题可以去掉假设转正。不过要划清界限:确定性、多项式时间的素性测试早已存在不依赖黎曼猜想的理论成果,这些转正对日常密码软件更像锦上添花,不是雪中送炭。知乎DeepTech深科技知乎
同样要泼冷水的是:这个定理不能直接推出孪生素数猜想,也不能推出哥德巴赫猜想,更不意味着谁手里多了一把开保险柜的钥匙。知乎
离"正式认定"还差几步,真威胁又来自哪里
机器这一关的核验不止"编译通过"。研究人员另建只导入公共数学库的隔离文件,用comparator与con-leche两套工具比对,确认代码所证命题与Mathlib里经过数论专家审查的黎曼猜想标准定义完全吻合。Sutherland也逐一核查了代码中的核心定理,发现它们都只依赖Lean通常采用的三条标准公理,没有夹带自定义假设。华尔街见闻DeepTech深科技
编译与复现同样过关。用Lean 4.33.1和Mathlib 4.33.1重新构建整个项目,175,187个模块全部编译成功。数十名研究者也复现了编译,并生成完全一致的原始证明导出文件。DeepTech深科技华尔街见闻
导出证明随后被交给多套独立开发的检查器交叉检验:用Rust语言编写的nanoda耗时约28分钟接受了完整证明,con-leche核验了1,468,418条数学声明,同样接受。DeepTech深科技
Sutherland还把此前已形式化的Robin判据、Lagarias判据与这份证明结合,推出两条关于整数因子之和的不等式,经检查器额外检查均获通过。DeepTech深科技
菲尔兹奖得主James Maynard表态,如果各项检查最终都能通过,这显然会是数学史上的一个里程碑。DeepTech深科技
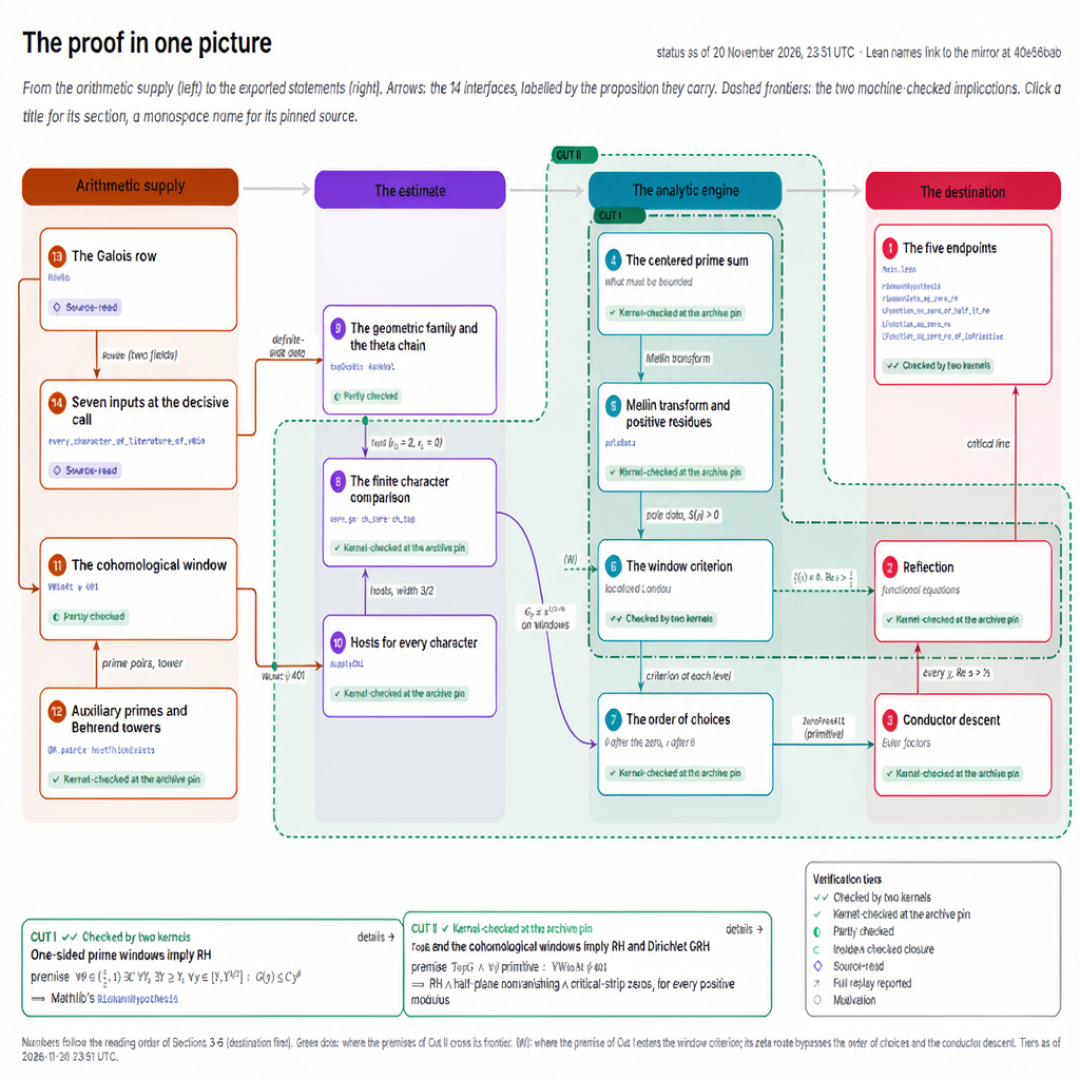
人这一关还差得远。文字版证明超过25万页、难以阅读而未公开。11月21日,Robin Zhang公开了一份65页的初步报告,尝试用常规数学语言梳理这份证明。华尔街见闻DeepTech深科技
陶哲轩从初步分析看,论证似乎用到了朗兰兹纲领和算术几何的前沿成果,从代码里梳理出可传授的思路还需要时间。DeepTech深科技
至于那100万美元的千禧年大奖,按克雷研究所规则,解答须在合格出版渠道发表,发表后至少经过两年、并获得全球数学界普遍接受,才进入评估程序。也就是说,大奖认定至少要等一场两年起步的公开检验。DeepTech深科技华尔街见闻
真正决定密码安全未来的变量在另一条线上:让大整数分解或多项式离散对数变快的新算法——比如量子计算成熟后Shor类算法的现实化。这类威胁取决于算力与算法革命,与黎曼猜想是否成立没有因果关系;反过来说,猜想被证明也不会凭空制造出这种算法。所以对普通用户,结论很朴素:密码不用换,支付和登录体系不用连夜迁移。值得留意的是接下来两年里的三个观察点——广义黎曼猜想部分的完整审阅结论、那篇人类读得懂的正式论文、以及克雷研究所的受理状态。这些节点落地之前,一切影响推演都还带着"如果"二字;而哪怕全部落地,对密码学来说它也是承重墙,不是破门的锤子。


当前文章无评论,是时候发表评论了