

不会。 11月20日由 Anthropic 数学家与 Claude 合作放出的黎曼猜想证明,已经通过了形式化系统的独立核验,但它不会让你的网银密码、扫码支付或聊天加密变得更脆弱——黎曼猜想管的是素数“怎么分布”,而主流网络加密靠的是“把两个大素数的乘积拆回去很难”,这两件事不在一条线上。真正可能在未来松动这些锁的是另一条技术路线:足够强大的量子计算机。
事件现状:机器验完了,人还没读完
11月20日,Anthropic 数学家 Levent Alpöge 在个人网站宣布与 Claude 合作找到了黎曼猜想的证明,并称方法可推广到广义黎曼猜想。他交出的也不是传统论文:总规模约 1700 万行的 Lean 形式化代码分成 14 个压缩包发布,说明证明思路的只有四页纸。知乎微博知乎
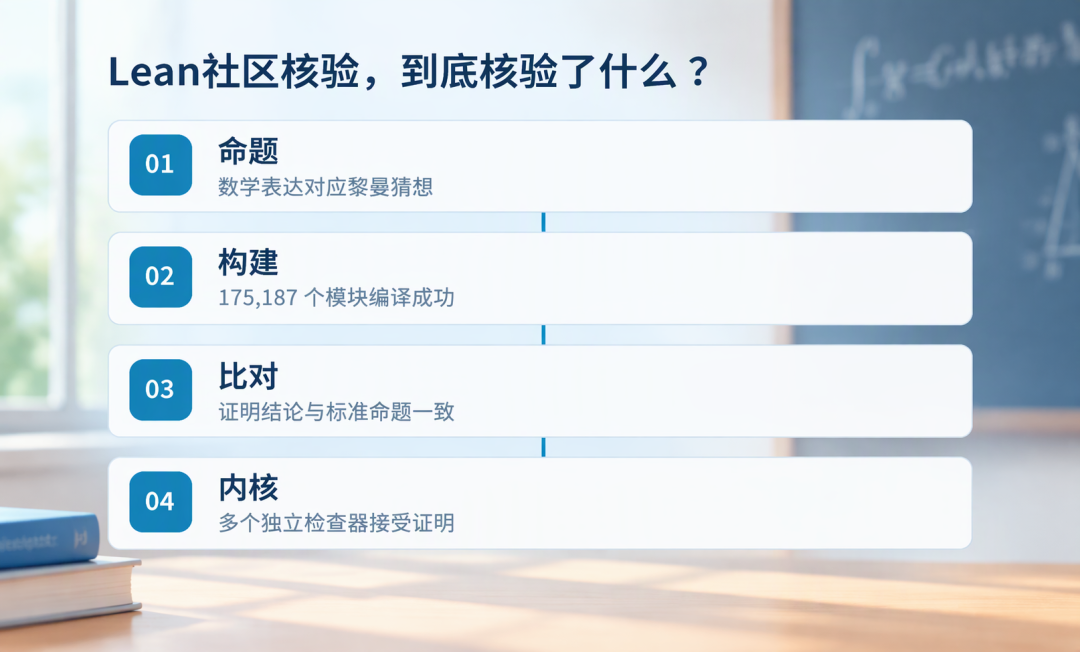
第二天,验证以超出多数人预料的速度完成。11月21日,Lean 和 Mathlib 社区发表联合声明,确认这份证明在形式化验证层面通过了全部关键检查。知乎知乎
麻省理工学院数学家 Andrew Sutherland 公开的验证记录显示,提交的 175187 个 Lean 模块全部成功编译,五个主要定理仅依赖 Lean 的三项标准公理,没有引入额外公理。知乎
另一重把关来自工具本身:验证者不仅用独立命题文件确认代码证明的就是 Mathlib 里定义的那个黎曼猜想,还动用 Lean 官方内核之外的多套独立检查器复核了逻辑链,其中 con-leche、con-ron 甚至带有对自身可靠性的形式化证明。知乎
Sutherland 的判断相当直接:这里面出问题的概率几乎为零。知乎
但“机器认了”并不等于“官方认定”:截至11月22日,克雷数学研究所的网站仍将黎曼猜想标注为“未解决”。知乎知乎
人也还没读完这份证明。陶哲轩在博客里指出,它似乎动用了朗兰兹纲领和算术几何领域的大量现代成果,真正消化需要相当长时间。菲尔兹奖得主梅纳德则在多次受访时称,自己对这个证明有98%-99%的信心。知乎知乎
为什么这份证明打不开密码的锁
先把黎曼猜想本身说清:它给素数的个数划了一条误差线——用一条光滑曲线估算“不超过 x 的素数一共多少个”,误差的量级不会超过 √x。知乎
这是一条关于分布“有多规律”的判断,而不是“怎么把一个大数拆开”的工具——RSA 的锁恰恰是反过来的:把两个很大的素数相乘,乘积公开,安全性就建立在把它拆回去很难;1978 年的原始论文自己也写得明白,系统的安全部分依赖于分解公开乘积的难度。知乎
连“造锁”这一步都用不上黎曼猜想:生成密钥时随机找一个 100 位素数,靠的是 1896 年就被证明的素数定理——平均试大约 115 个数就能碰上。知乎
更要紧的是,这份证明不是算法。1700 万行代码验证的是一个命题为真,没有输出任何更快的分解大数程序;数学教育者 Alon Amit 早在 2021 年就撰文反驳“证明黎曼猜想会破密码”的流行说法:没有理由期待这样的证明能帮上分解整数。知乎
确实有一批结果押着这个猜想,但后果同样不是“锁变松”:1976 年 Miller 的素数判定算法要假设广义黎曼猜想才保证跑得快,2002 年 AKS 已经给出不用任何假设的多项式时间算法;这类结果只会从“假设成立”变成“定理”,不会让锁变松。知乎
而且它们要的是广义版本,Lean 社区目前认证的只是经典黎曼猜想这一个命题。广义版本仍停在作者自己的声称上,尚未拿到机器盖章。知乎
真正该盯的:量子计算机,不是黎曼猜想
对公钥密码的真实威胁来自另一条路:1994 年提出的 Shor 算法能在量子计算机上用多项式时间分解整数,这也是美国 NIST 在 2024 年 8 月 13 日发布三个抗量子加密标准、行业开始整体迁移的原因——黎曼猜想的证明既不推进量子硬件,也不改变这条时间表。对个人而言,值得留心的信号是银行和大型平台切换抗量子算法的进度,而不是任何数论新闻。知乎
接下来看什么
程序上的第一个节点是克雷研究所的规则:解决方案需要在符合要求的出版渠道发表,至少经过两年并获得全球数学界普遍认可,才进入奖金审议程序。知乎
人类这边,Alpöge 自己相信这份异常冗长的证明可以被大幅简化,数学界的下一份工作是从 1700 万行代码里提炼出能读、能用的思想。至于普通用户,答案还是开头那句:你的密码没有因为 AI 证明黎曼猜想变得不安全——今天没有,短期内也不会有。知乎

当前文章无评论,是时候发表评论了