

11月18日,F5一口气公开了10个nginx漏洞,5个内存漏洞被合称"nginx2root"。最严重的CVSS 4.0评分9.2。其中一个从2015年的1.9.5版藏到现在,整整十年。知乎CloudflareWiz
软路由玩家的第一反应大概是:LuCI用的是uhttpd,不是nginx,这瓜与我无关。
对一半。默认那扇门确实不在名单上,但你为了"回家"亲手装的那扇,很可能在。
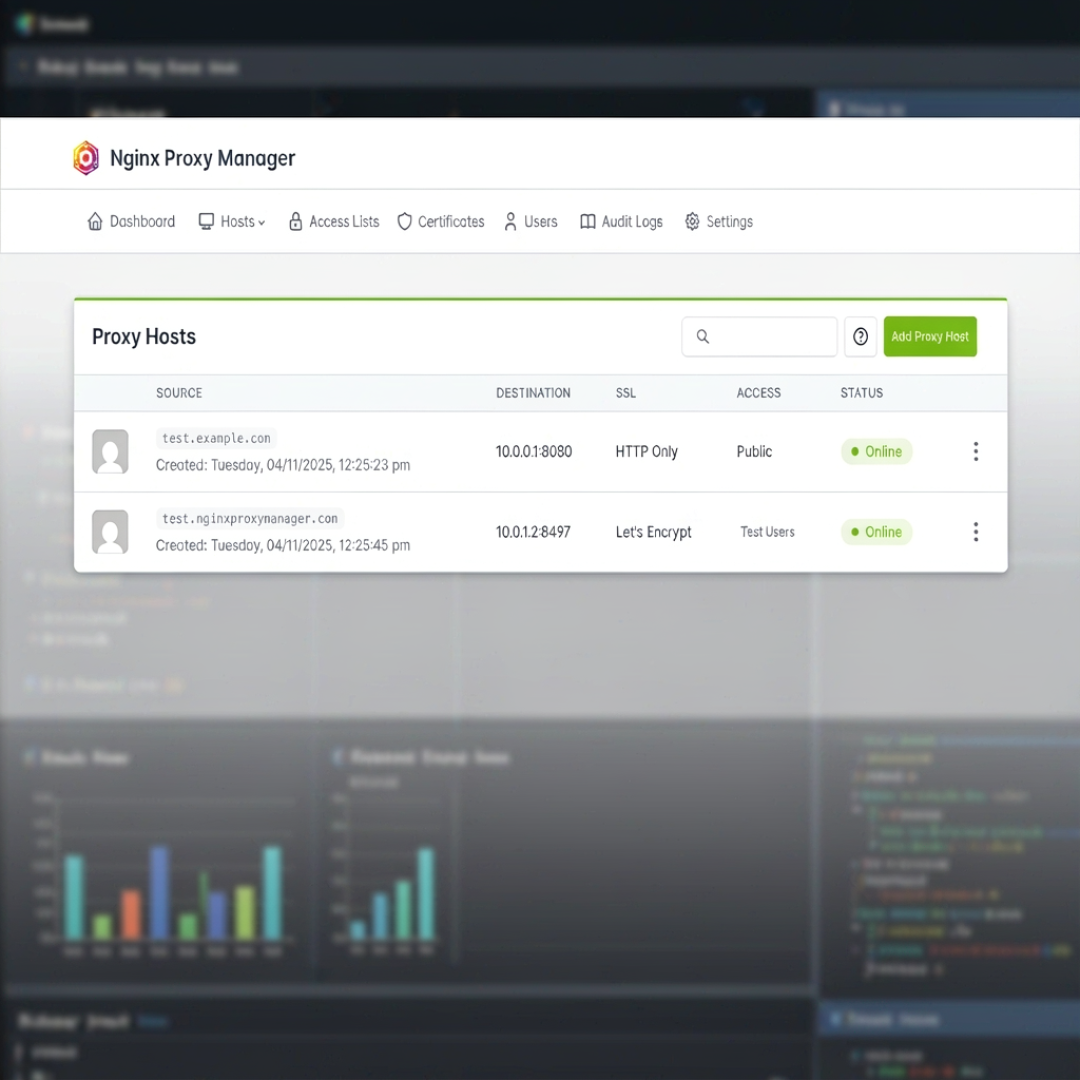
为了从外网访问NAS和家里的服务,不少人在Docker里跑Nginx Proxy Manager,在OpenWrt里装nginx,或在NAS上跑宝塔。这些都是真nginx,而且443端口常被端口映射或FRP直接顶到公网,前面没CDN挡着。最危险的CVE-2026-123007不需要任何登录,开了HTTP/2就能打。Wiz实测连纯静态站点都能被远程执行代码。XintWiz
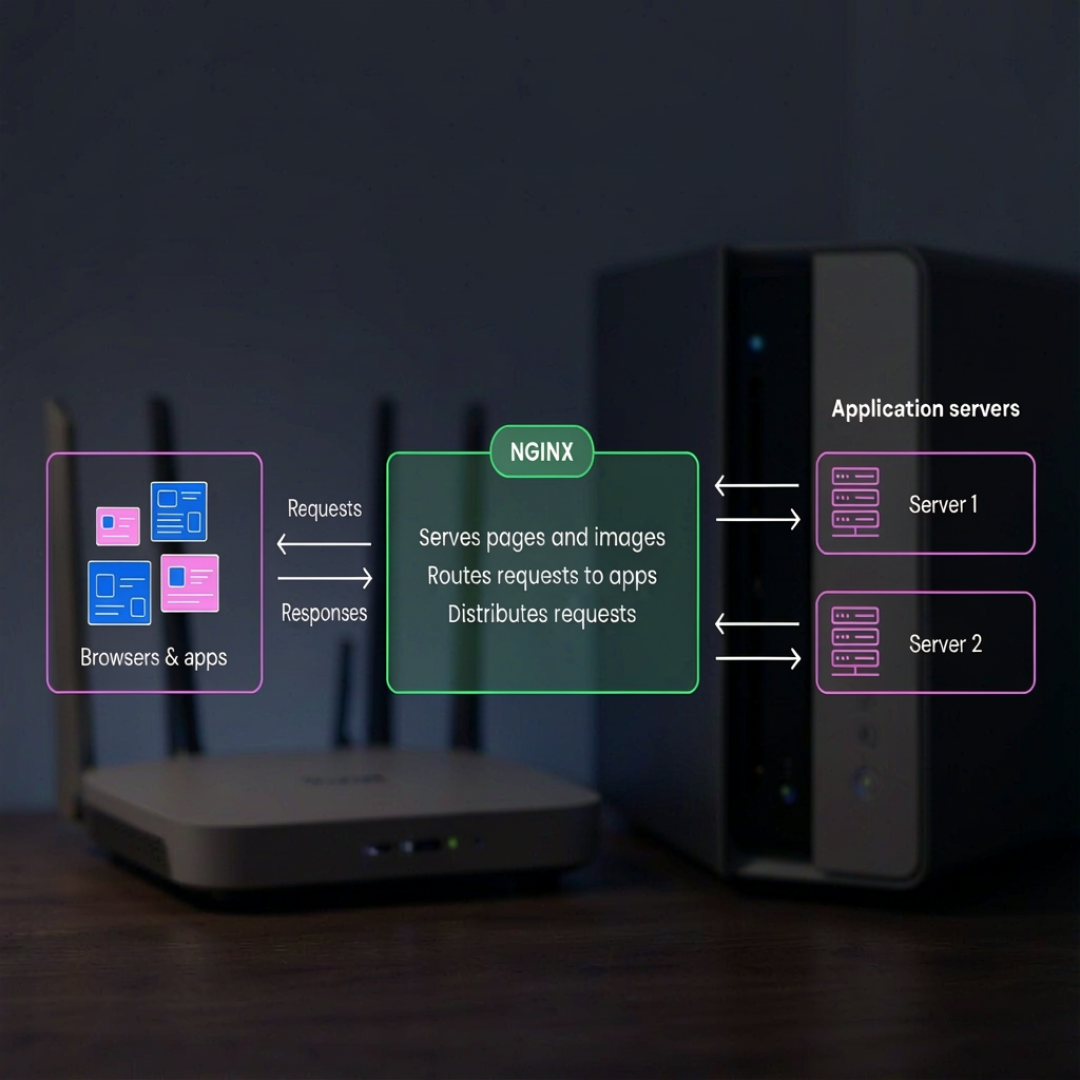
更要命的是,nginx2root的第六块拼图是Linux内核SCTP子系统的释放后使用漏洞,4.15版起就在。Xint已演示完整链条:从Docker容器里的nginx worker执行代码开始,借内核漏洞一路拿到宿主机root。给All in One用户翻译一下:反代容器被打穿,宿主机和上面所有容器——NAS、路由、下载机——可能一起被端。CloudflareXint
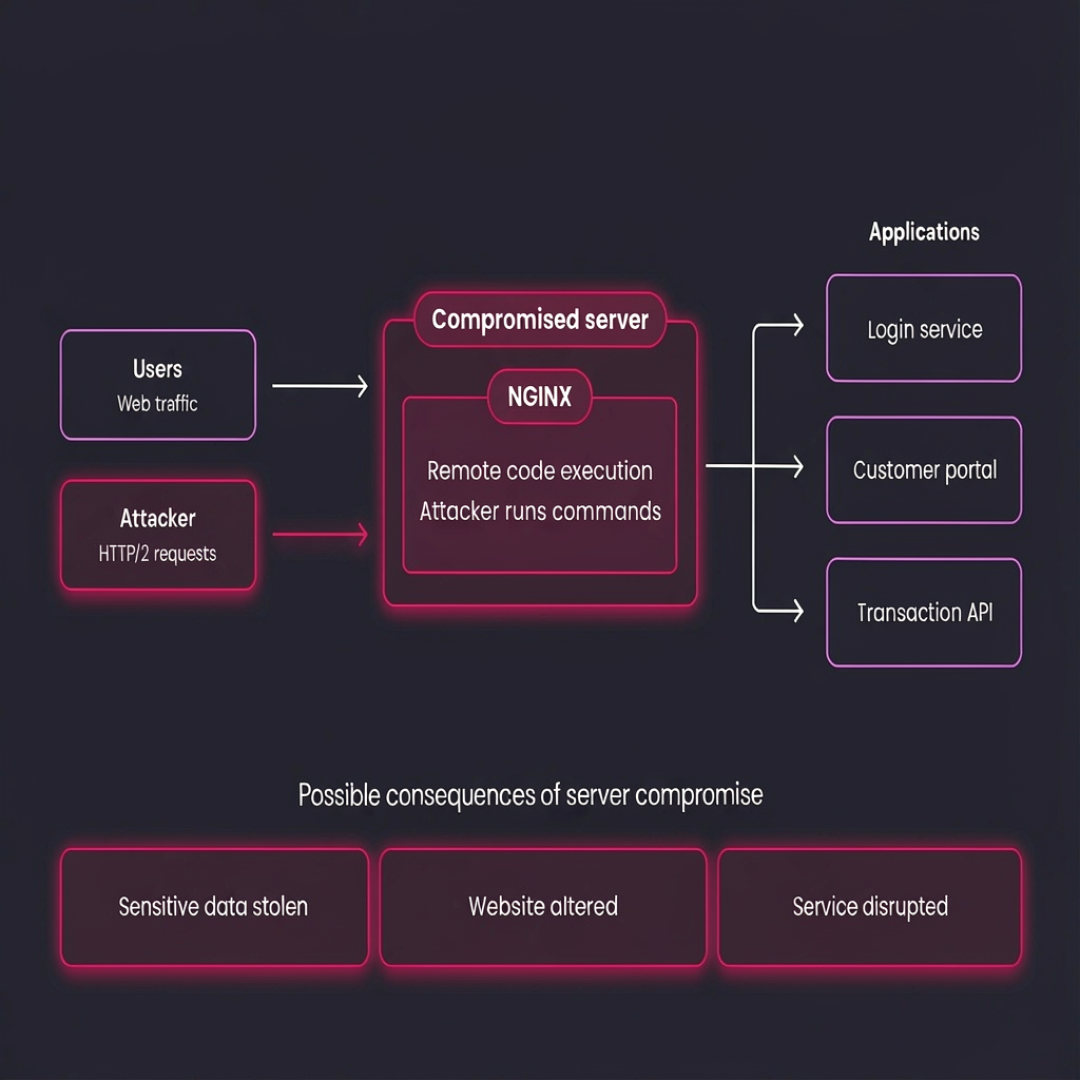
先说句压惊的:截至11月19日,这5个CVE都没进CISA的已知在野利用目录,也没确认的在野攻击。已知利用方式也不是一键脚本,Rapid7估算要打约128GB的HTTP/2流量,千兆链路得跑17分钟左右。但也别赌:Censys统计约880万个开了HTTP/2的服务潜在暴露。Cloudflare知乎
三件事,按顺序做:
第一,清点。docker ps看有没有NPM;OpenWrt里nginx -v;NAS上宝塔看nginx版本。CVE-2026-123007影响1.9.5到1.31.8,开着HTTP/2就在射程内。NPM在2.17.1之前的版本(如2.17.0,底包OpenResty 1.31.8.1)同样在列。版本号别只看nginx -v,发行版可能已回移补丁,要核对完整包版本。NGINX官方GitHubCloudflare
第二,升级。NPM直接升v2.17.1,11月19日发布,底包已含回移修复。原生nginx升到1.30.7或1.31.9,升完必须重启——reload只重读配置,不换二进制。暂时升不了就先http2 off,但它只挡5个里的2个,不是免死金牌。GitHub知乎XintCloudflare
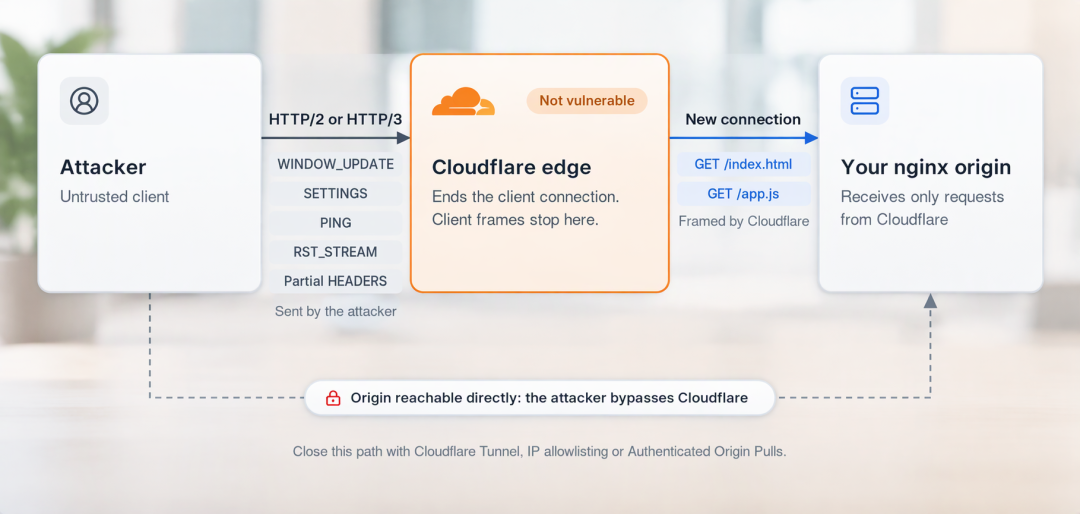
第三,堵内核那条路。不用SCTP的宿主机,把install sctp /bin/false写进/etc/modprobe.d/,阻止模块自动加载。它不会卸载已加载的模块,截至11月18日内核补丁还没发布,先堵上再等更新重启。也别去GitHub下"exp"回来试,假exploit已经在流传。CloudflareXint
软路由的乐趣在折腾,但折腾的底线是:自己开的门,自己补。
当前文章无评论,是时候发表评论了