

AI帮你写代码,也顺手把密钥挂上了网:这个11月,先自查这6处
连专业团队都刚在AI手上栽了一跤。
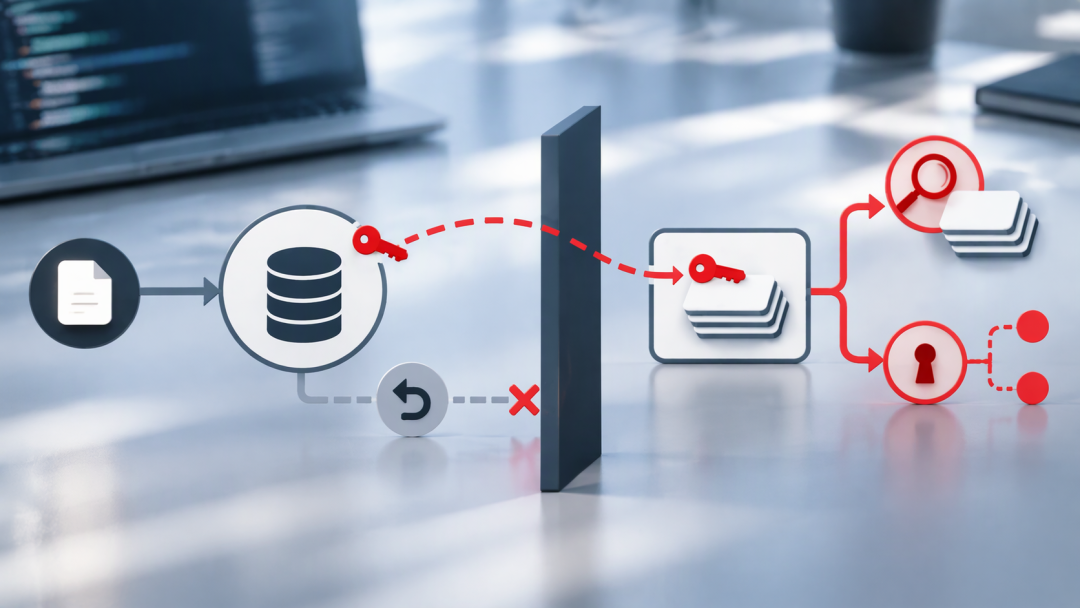
11月21日,Together AI通报安全事件:自家AI编程智能体向公开仓库提交代码时,把能访问内部私有仓库的凭证一并写了进去;自动扫描发现后虽回滚了提交,但攻击者已在暴露窗口内用凭证下载走了库里的提示词样本。知乎今日头条
入侵者还没收手——他们又搜索了样本里其他服务的凭证,逐个验证有效性。知乎
更扎心的是,这个11月三朵大厂云前后脚发出警告,点名同一个东西——AI智能体。
微软,11月5日:攻击者正用ARTEX框架批量扫GitHub公开仓库找泄露密钥,一个案例从扫库到窃取Azure密钥库数据只用了5分钟。FBI本月通报的ARTEX滥用案里,谷歌威胁团队观测到其单轮攻击脉冲最短只有2秒。小红书知乎
亚马逊,威胁情报团队11月13日披露:有人用AI代理扫公网上没设防的LiteLLM、Dify等自建AI网关,偷走里面的大模型密钥,再用偷来的密钥驱动AI接着偷——中途这套AI还把亚马逊布下的诱饵当成了自己的模型,把整套作案记录原封不动发了进去。小红书
谷歌云则发了教程《阻止你的AI智能体提交密钥》:提交前加检查,凭证走Secret Manager。
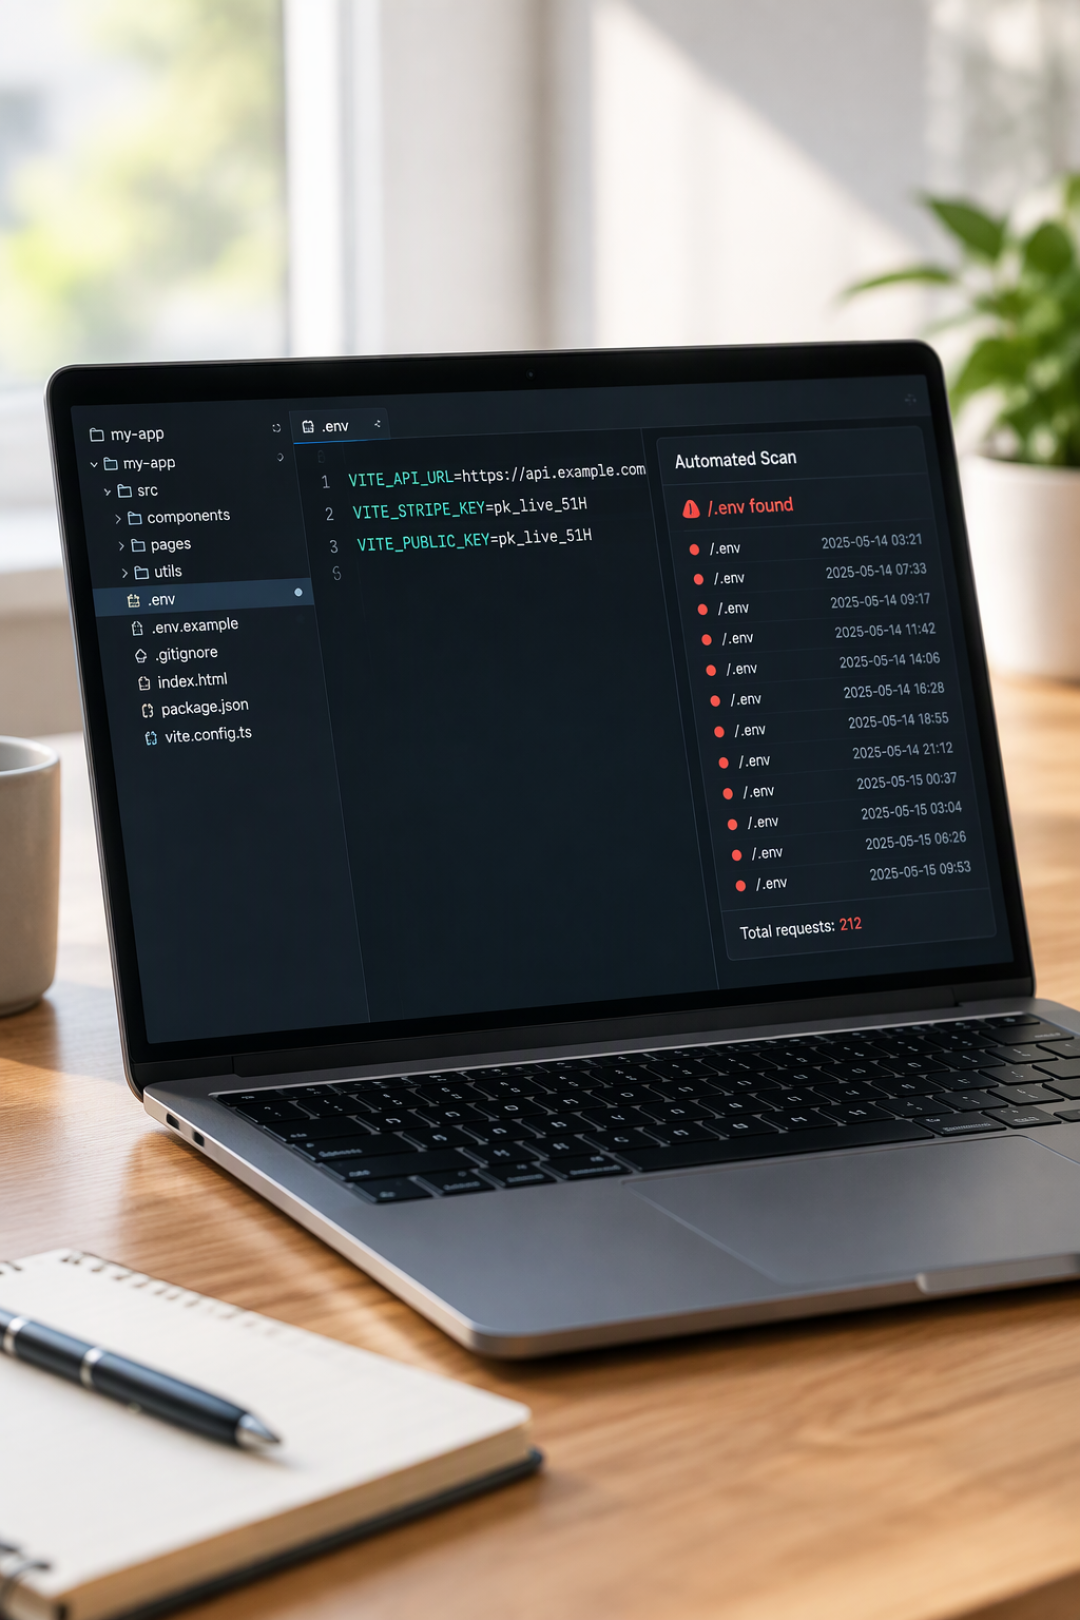
素人版翻车也已上演。11月21日,一位非程序员分享:他用Cursor+Claude给伴侣的工作室做了个带支付的预约网站,.env规规矩矩写进了.gitignore。坑在AI把变量起成了VITE_开头——按Vite规则,这个前缀的密钥会被直接塞进前端页面。谁打开网页谁能看——里面就有Stripe的正式私钥。网站上线两周,收到212次针对/.env路径的自动扫描。小红书
下一件"AI搓出来的东西"上线前,花5分钟做这六件事:
上线前先跑一次build,进输出目录全局搜"sk-"——搜打包结果比翻源码快得多;
把VITE_、NEXT_PUBLIC_这类前缀当成"已上公告栏"——密钥归后端管,别进前端;
泄露过一次=已攻破:第一动作是撤销、换新密钥,不是删那行代码——微软提醒,任何公开泄露过的凭证,即使原代码已删改都应视为已被攻破。小红书
给每把密钥设硬性消费封顶,别只设邮件告警——告警拦不住账单跳字;
对AI智能体的"允许并别再问"少点几下手,工作区里不留高权限长期凭证——Together AI就栽在这一步;
往AI里贴内容前想一想:它会不会被服务商留下来。你手里那家未必不留——Together AI已把新账户的零数据保留设为默认选项。今日头条
AI让人人变"程序员",红利是真的;捅出来的窟窿,也是真的。vibe coding的网站安全,不靠.gitignore兜底,靠的是你上线前搜"sk-"的那一分钟。
当前文章无评论,是时候发表评论了