没有SHSH也别急着认命:你抽屉里的XS和11,成了2026年最后的"越狱入口"
2026年9月,知乎上一个浏览量近两百万的讨论帖标题写得冷冰冰:"基于苹果越狱绝迹,安卓锁死BL的大背景下,下个时代的手机会是什么样?"看起来,越狱已经是翻过去的一页了。但同一个月的越狱圈,其实发生了一件大事——只是它的主角不是新iPhone,而是你抽屉里那台落灰的XS、XR、iPhone 11或者SE2。8月23日,B站UP主"玄烨品果"把一台iPhone SE2从最新的iOS 26.6.1跨版本强降回了iOS 15.2,重新装上巨魔商店和多巴胺越狱,视频拿下2.8万播放、434收藏、209条评论——过去大家普遍认为A12/A13芯片在没有SHSH证书的情况下不可能降级,今天不可能变成了可能。知乎哔哩哔哩
一个月里,"不可能"被改写了三次
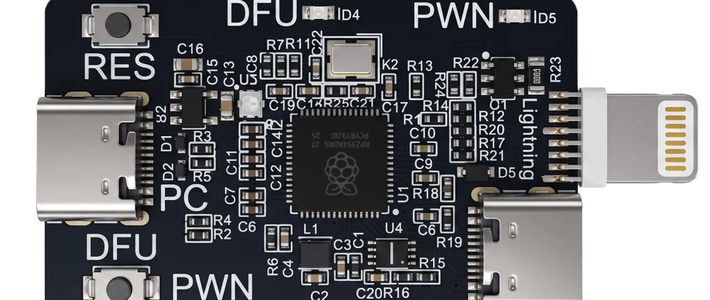
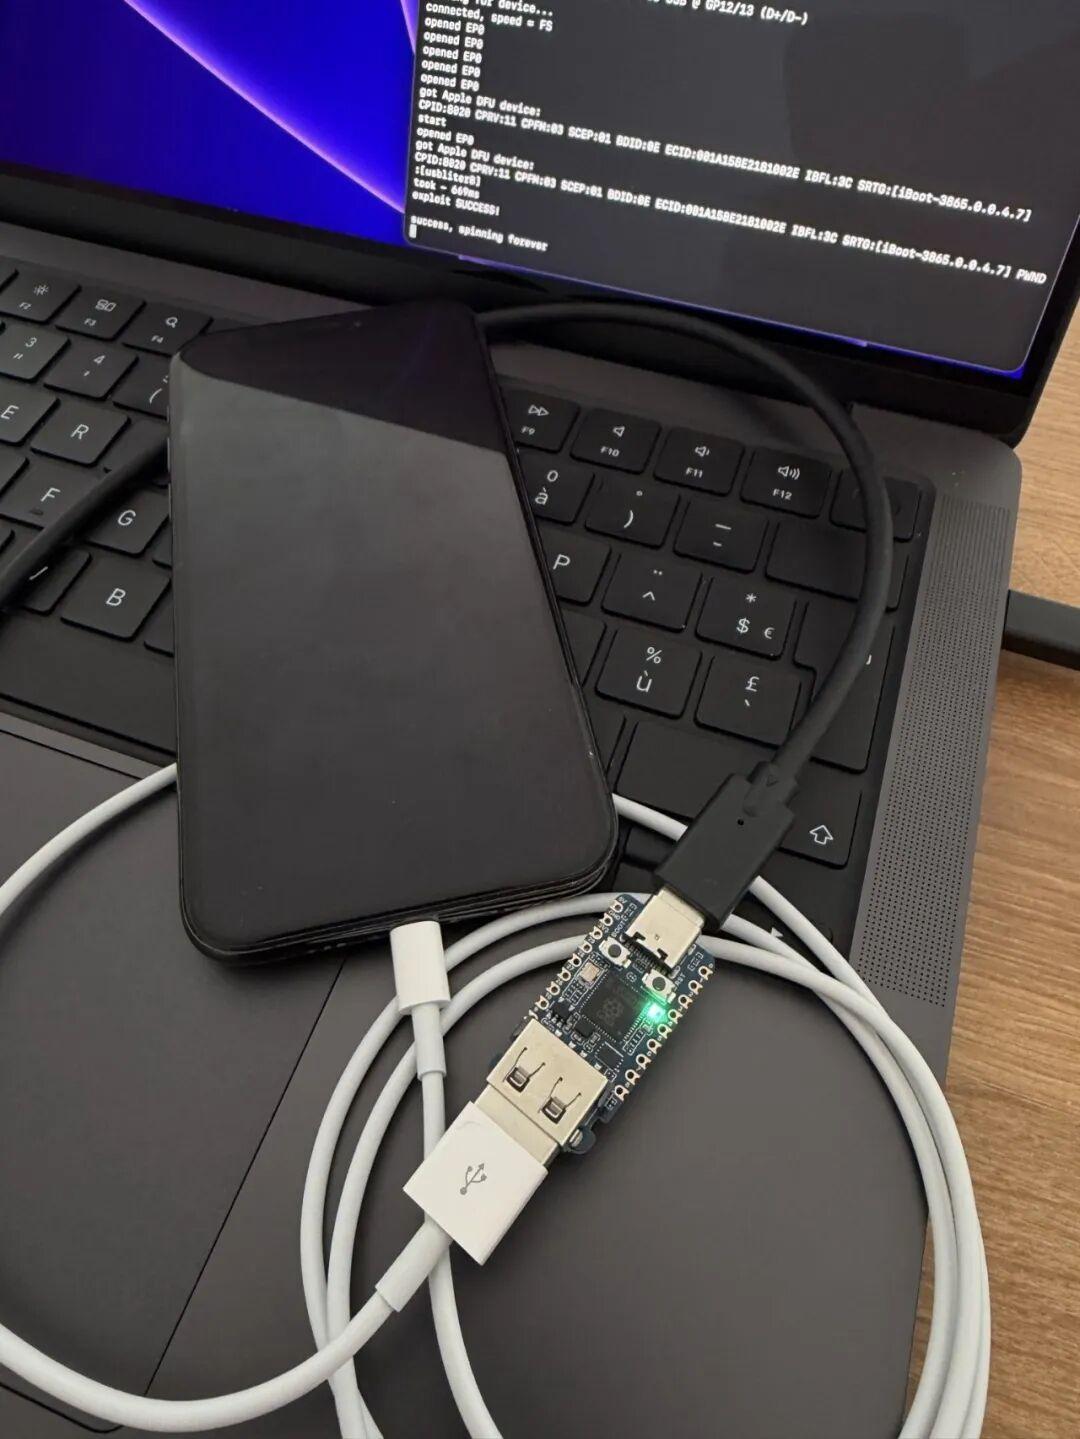
把时间线摆清楚。8月18日,B站出现"A12A13设备利用usbliter8无shsh强制降级老系统教程",挂出核心仓库pwnerblu/surrealra1n;8月20日出现整合全部依赖的完整教程;8月23日就是上面那条SE2实机演示;热度一直滚到9月11日,还有UP主更新了XS Max从iOS 18降到iOS 16.5.1的全流程——手里有一台iPhone XS Max,想把它从iOS 18降到更适合逆向研究的iOS 16.5.1,而Finder已经走不通了,因为目标版本早已停签。 一个反常识的点:这一波"越狱复兴"的入场券不是新的越狱工具,而是降级本身。iOS 26没有可信的公开越狱,但iOS 15.x/16.x上有完整的Dopamine和巨魔——既然系统升不回过去,那就把芯片"骗"回去。源头要追溯到7月:一位长期关注芯片动态的作者发现,7月份在群里看到有人找一个RP2350开发板,说全网都卖断货,往下挖出的出处是安全公司Paradigm Shift利用 usbliter8 启动 ROM 漏洞,对搭载 Apple A12/A13 CPU 的 iDevices 进行越狱/绕过,系统降级等等。哔哩哔哩知乎
这个漏洞为什么修不掉?因为它不在系统里,而是刻在硅片里:A11没事,因为那代USB驱动每次都老实把指针复位;A14及以后也没事,因为苹果加了一层叫DART的内存访问控制;就中间这两代A12、A13精准踩坑。 漏洞藏在苹果芯片使用的Synopsys DWC2 USB控制器的写入逻辑里,想触发它,普通计算机USB协议栈无法触发,必须靠一块可编程开发板在数据线路上做物理级的时序干扰——这就是所有人都在抢RP2350的原因。知乎芯片之家
谁能上,谁还在门外
按现在多份教程交叉验证的口径整理一张表:
芯片 | 代表机型 | 2026年9月的现状 |
|---|---|---|
A7-A11 | 6s至X、iPad5-7 | palera1n长期有效,高版本老机型照样有教程 |
A12 | XS/XS Max/XR、mini5、Air3 | 本次新入口,教程验证机型为XS Max |
A13 | 11全系、SE2 | 本次新入口,SE2实机演示26.6.1→15.2 |
A14及以后 | 12/13/14系列、SE3、M1 | 社区口径:暂无解 |
iOS 26主力机 | XS以上升级后 | 无稳定可信越狱,见下文辟谣 |
老机型这边其实一直活着:7月还有用户实测appletvHD型号A1625(tvOS26.5)通过palera1n越狱成功,8月下旬iPhone X的iOS 16.7.16高版本也放出了带灵动岛效果的越狱教程。 真正被改写的,是A12/A13这批2018-2019年的机器:它们第一次在没有SHSH、没有官方签名的情况下回得去老系统了。而评论区问得最多的"我的行不行",答案是冷酷的——“这是se2,se3目前无解”,再往后就是一排"坐等A14"。哔哩哔哩B站评论区
市场的嗅觉永远最诚实。玄烨那条视频的评论区高赞是"二手se2要涨价的节奏",底下立刻有人借楼挂出售卖链接;小红书上则出现了直接问价的帖子——2026年,一台旧iPhone的残值,第一次由"能不能越狱"来定价。小红书
先算账:这是一本"不完美降级"的完整成本清单
这是全文最关键的部分,也是评论区吵得最凶的地方。玄烨视频顶评一句"一个开发版 一个Intel Mac 就劝退很多小白"拿了89个赞,底下就有人用Apple Silicon实测反驳——工具链有门槛,但不是玄学。把各教程白纸黑字写出的代价汇总起来:
每次重启都要连电脑。 教程明说:本降级为有线降级(Tethered),每次关机/重启需连接电脑引导开。手机当闹钟使还行,当主力免谈。哔哩哔哩
降级后设锁屏密码会直接死机,生物识别全灭。 A10X以后的设备有bpr兼容问题,社区靠开源插件补锅:可以在越狱后使用密码(touchidfaceid仍不可用)——修复项目开在github的Remedgit仓库,演示机型正是SE2。哔哩哔哩
官方文档亲列的"失去清单"。 Dopamine官网写得直白:Services such as iCloud, iMessage, FaceTime, Apple Pay, Visual Voicemail, Weather, and Stocks, may be disrupted or no longer work on the device。Dopamine官网
数据清空、激活存在不确定性。 9月11日的XS Max教程在开头就把这些限制全部前置声明,刷机前备份不是建议,是纪律。哔哩哔哩
目标版本要选对。 15.2、15.4.1、16.5.1是被教程验证过的常见落点;评论区还提醒过特定老机型的版本雷区:“首先,黑屏bug仅存在15.4和15.4.1”——动手前务必按自己的机型查一遍对应版本的表现。
一句话概括这笔账:降级换回的是"全权限的实验环境",交出去的是"便利性和支付能力"。"不完美降级没啥用"这种反驳只对一半——当主力机确实没用,当逆向测试机、老App兼容机、孩子专用媒体机,它比任何新iPhone都便宜。
回去之后有什么:这才是折腾的理由
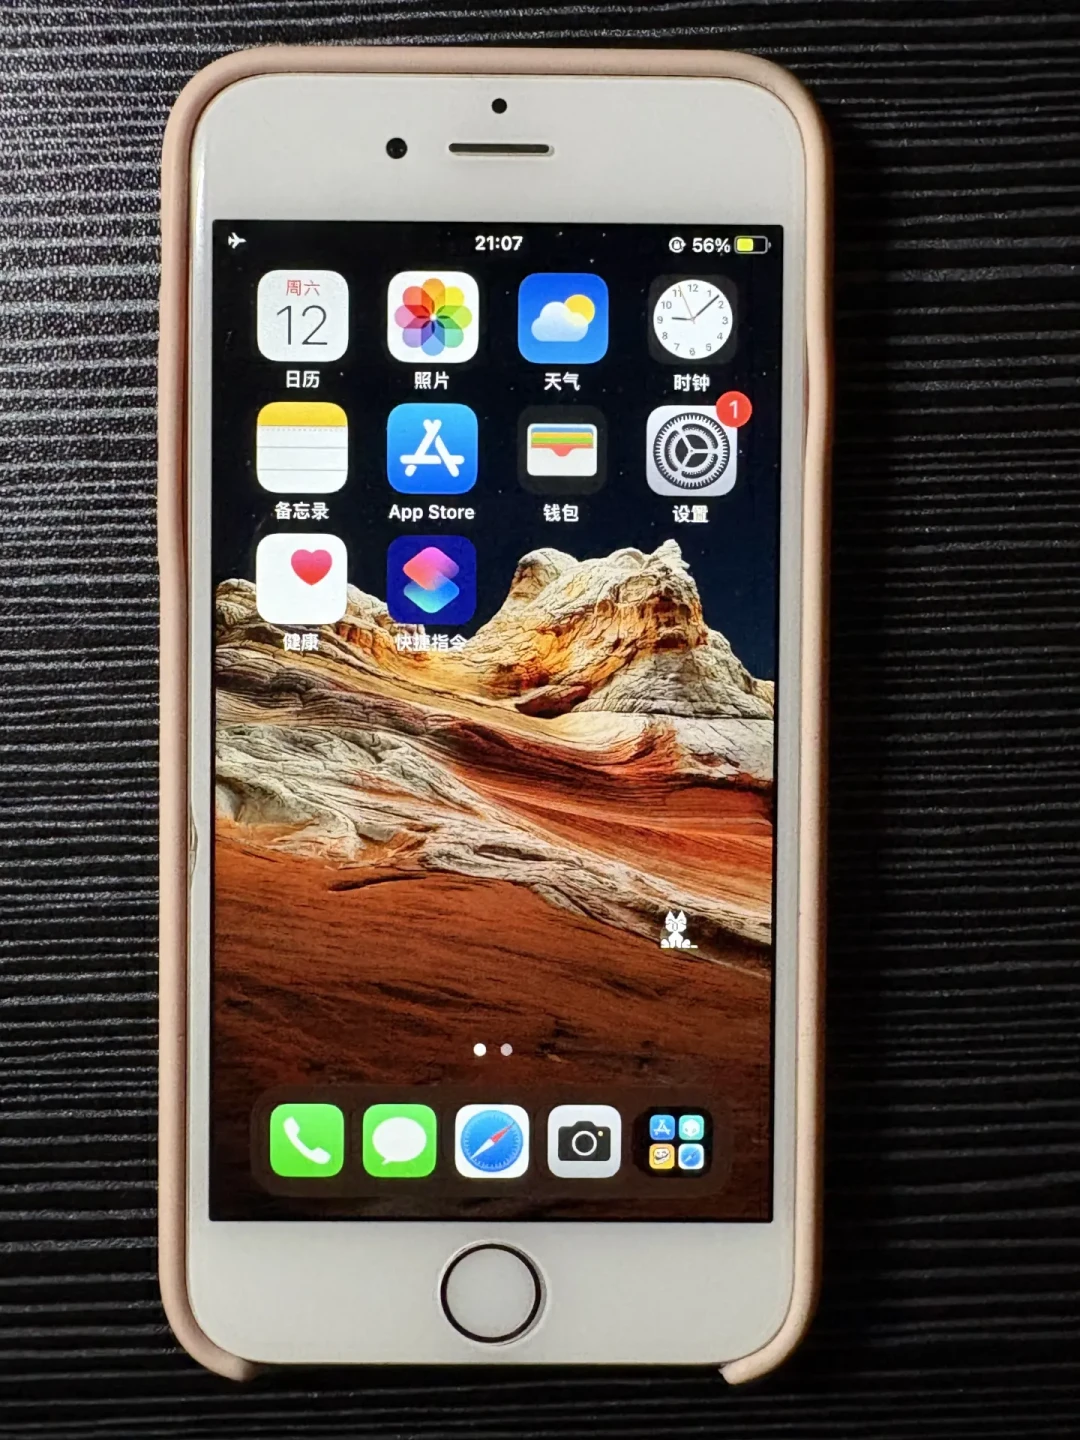
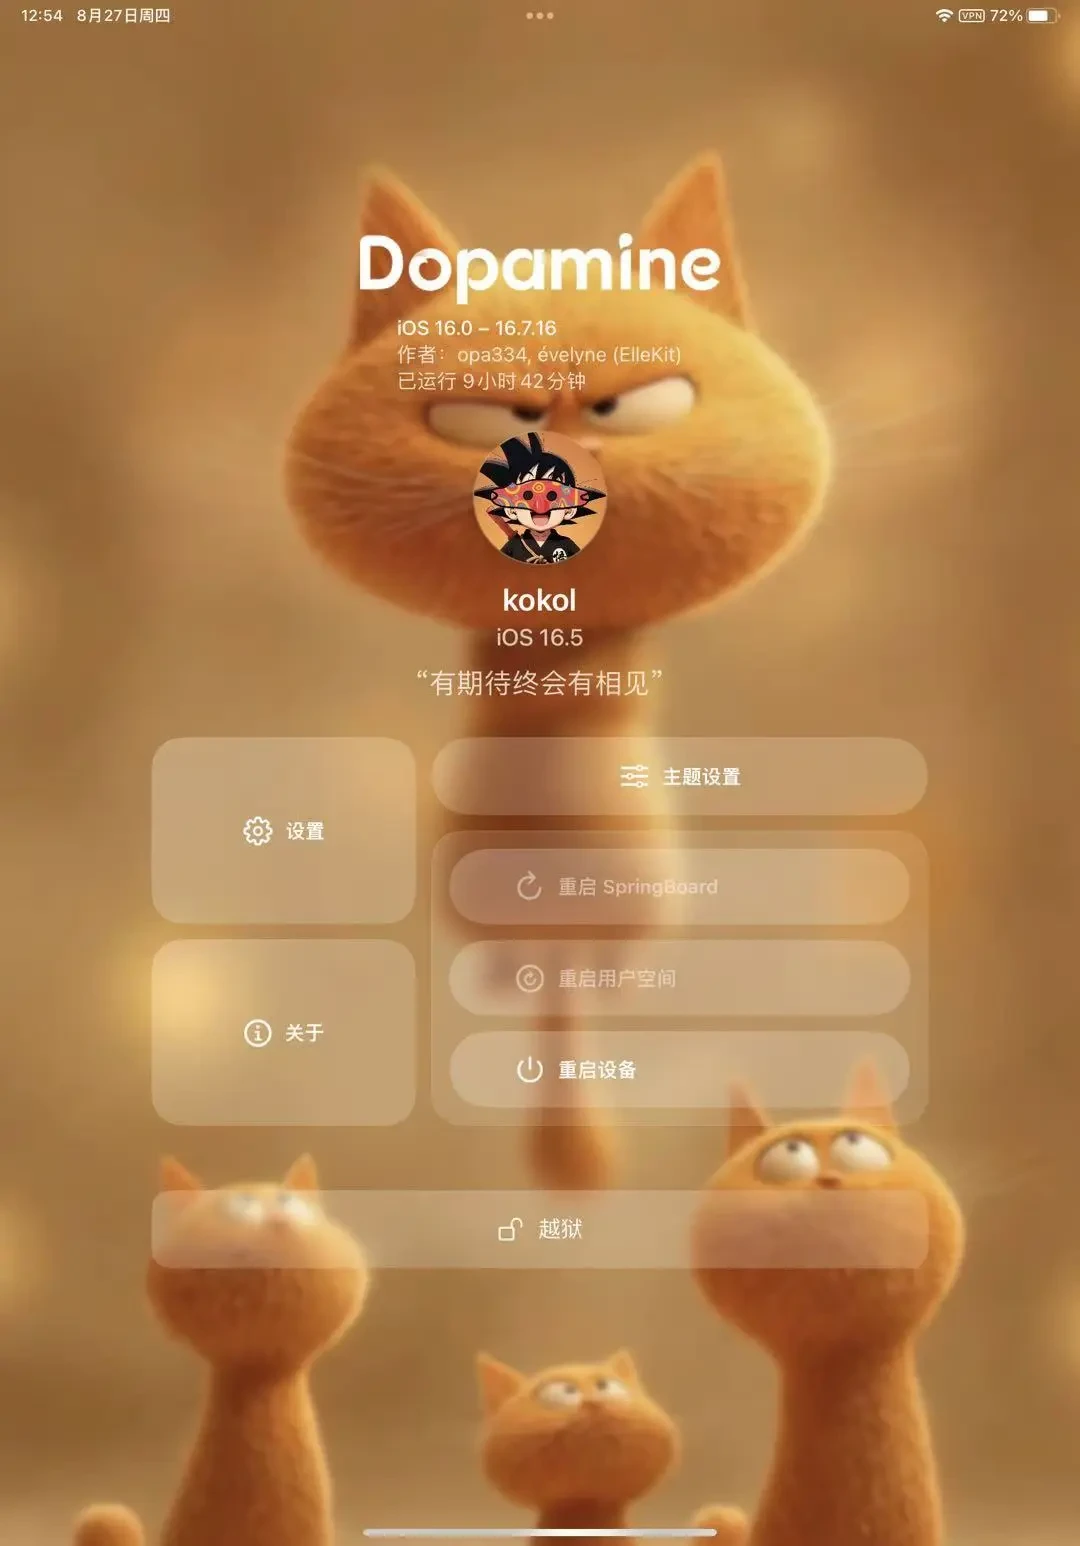
先说工具现状。Dopamine多巴胺已经更新到3.x,RootHide隐根版主打更强的越狱检测隐藏,“需要注意的是部分插件存在兼容问题无法使用”;8月底小红书还有玩家放出3.0.7的美化适配帖,标注"适配ios16.0-16.7.16"。哔哩哔哩
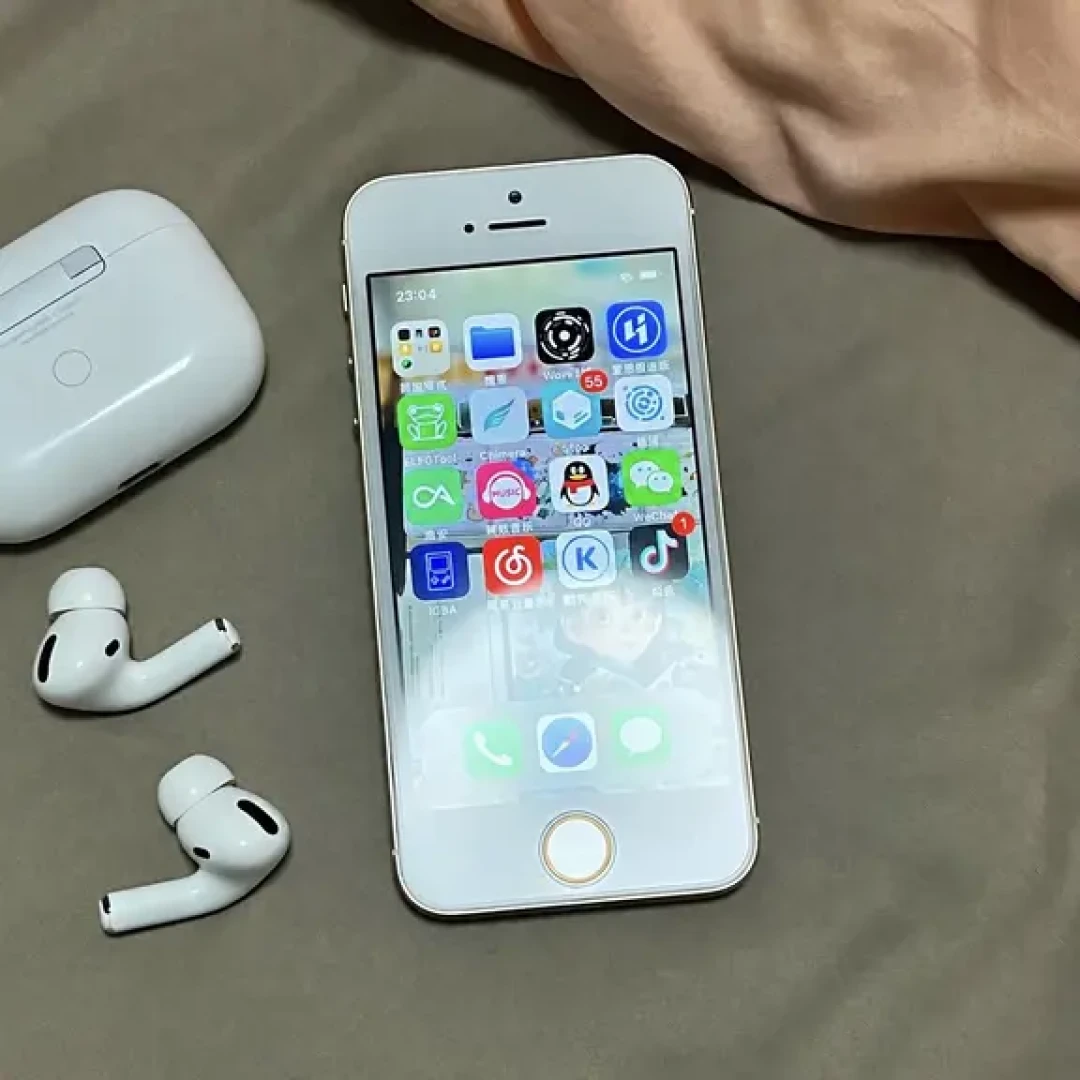
巨魔商店则和越狱形成了互补闭环,评论区已经总结出整套"保玩机安全感"的玩法:“我的iPhone6SP就是这么干的,越狱工具会掉签,直接越狱装巨魔覆盖安装越狱工具,重启也能玩”。再往下是经典的玩机自由——有人把降回10.3.3的iPhone 5s当mp3养着,“再一次再见了Chimera/Amethyst、再见了Sileo,欢迎Cydia”;有6s用户折腾一下午学会在iOS 15.8.8上装插件改全面屏手势;还有人用插件把iOS 26的液态玻璃视觉搬回iOS 16,甚至把SE2玩出Mac式多窗口体验。哔哩哔哩小红书
三个坑,比越狱本身更常见
第一坑:所有"iOS 26/27可以越狱"的付费话术。 8月10日就有视频号称"Dopamine3.0越狱重磅来袭!最高支持iOS26.0.1系统,手慢无附安装包+教程",下载页挂在第三方站点;8月30日,社区辟谣视频直接把它标成"ios26可以越狱了?!(假的)",点开那条谣言视频评论区,"在哪搞"和"私"的经典引流对答还在刷屏。记住一个铁律:真工具都在GitHub和官方站点免费开源,要你"私"的,卖的从来不是越狱,是你的信息差。哔哩哔哩
第二坑:给开源工具交二次税。 巨魔"资源车"、代签代装、付费"保姆级教程包",本质是把免费开源的东西套一层壳再卖你一遍;而所谓"TrollStore资源"装的多是别人签名的盗版IPA,掉签是日常,关联Apple ID还有连座风险。
第三坑:主力机越狱。 上面那本成本账对主力机是毁灭性的。顺带一提,漏洞披露后普通用户从苹果那里得到的官方口径,被科技媒体转述成一句冷淡的话:“用户得到了什么?‘建议迁移到新硬件。’”——几千万台A12/A13设备的安全故事就此改写,而这恰恰成了玩机党的机会。知乎
按人群给结论
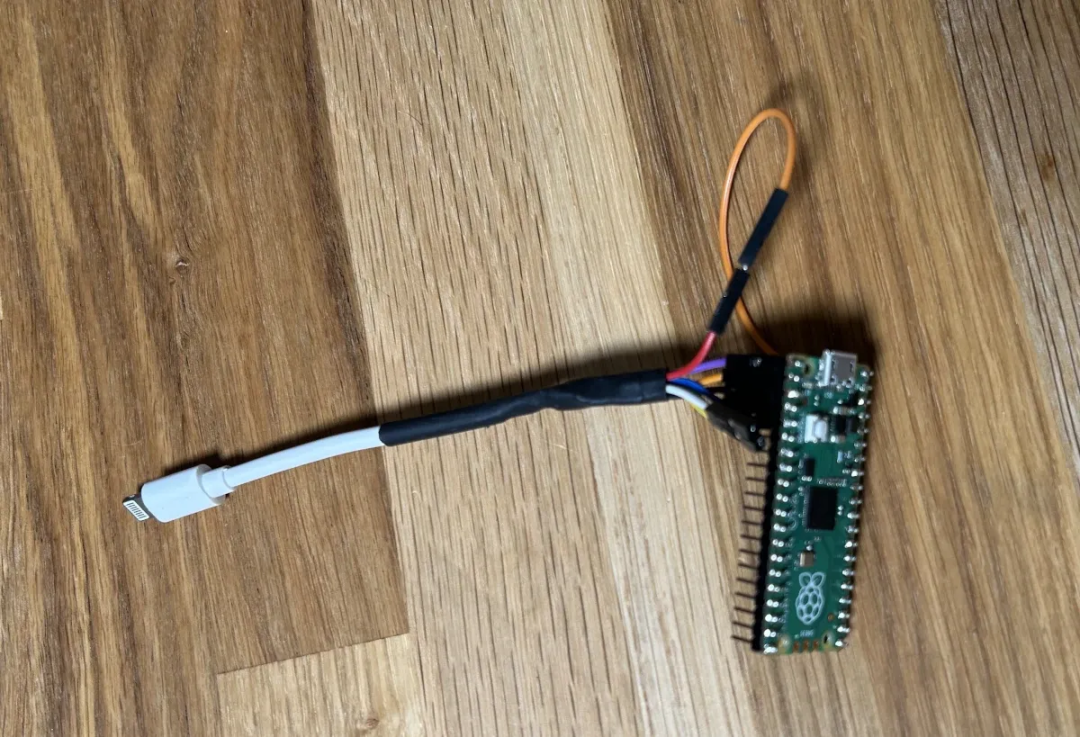
家里有闲置XS/XR/11/SE2:值得动手,当逆向学习机、老App兼容机或孩子专用机。硬件方面自不必学8月份飞线改Lightning头子的硬核党,6月漏洞公开披露后"国内厂商已有充足的时间生产配备苹果 Lightning 和 USB-C 接口的专用 Raspberry Pi RP2354A 开发板",比7月断货时好买多了。动手前确认你能接受"每次重启连电脑+没有生物识别"这两条。芯片之家
正想捡垃圾入坑:SE2/11行情已被这波消息拱起来,不急着追高。盯两个信号:系留引导能否插件化、A12X与M1设备的支持是否跟进——一旦落地,旧机价格还会再动一次。
手里是A14以后或iOS 26/27主力机:这次与你无关。当前任何"iOS26越狱"都是引流话术,收藏这篇,等真bootROM级别的硬新闻——这个圈子过去一个月刚憋出一个"活久见"。
情怀党:B站甚至有人专门做了期《iOS越狱Cydia为什么消失了》回顾这段历史。Cydia确实回不来了,但今天这本账恰恰说明:越狱没死,它只是从全民运动,退守成少数人拿着旧芯片、在系统缝隙里给自己留的一间工作室。哔哩哔哩
2026年最便宜的"全权限iPhone",很可能就是你抽屉里那台11。只是记住:越狱复兴的门票是降级,而降级的全部代价,都写在上面那本账里。











值友4551251135
校验提示文案
值友4551251135
校验提示文案