10月28日晚上10点,一位群晖DS720+用户听见NAS一直在响。远程进控制台,磁盘可用空间归零,所有文件后面都多了.LOCK3D。他把盘拔下来插到电脑上,照样读不出来。
10月28日凌晨起,这样的求助在国内外NAS社区集中出现。
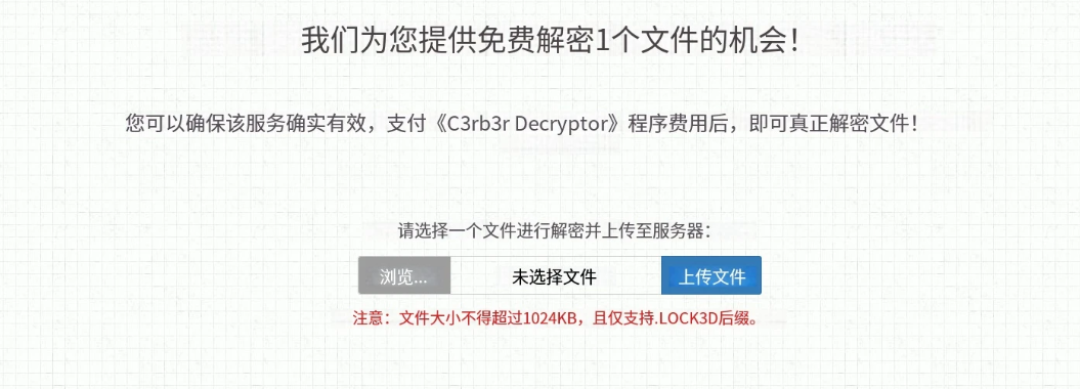
文件被加密后追加.LOCK3D(也有.L0CK3D),每个目录多出一封read-me3.txt。企业核心研发文档、数据库映像档、日常备份档都被加密。快科技
有受害者晒出的勒索信开价0.085 BTC,五天内不付翻倍到0.17 BTC。
更让人难受的是,中招的人里,不少已经把能做的都做了:非默认端口、双重验证、禁用admin、关闭SSH,甚至升到最新版DSM,8T数据照样被加密。
先说结论:现在还没有"0day"的定论。
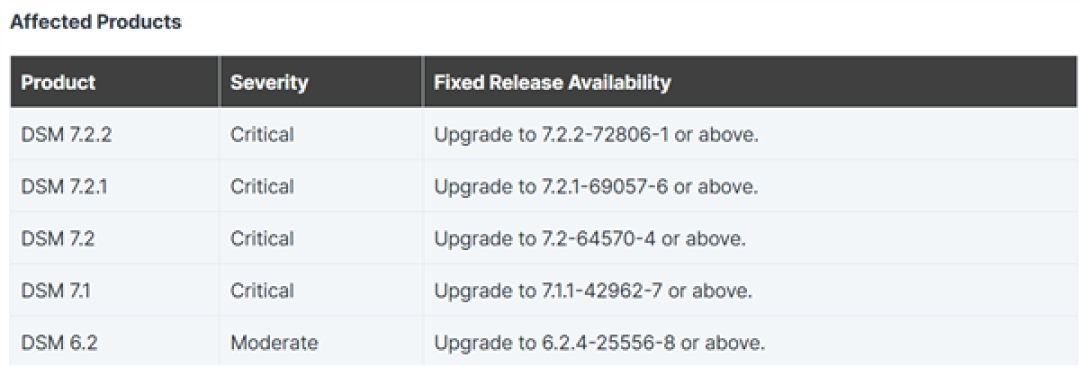
群晖随后发布说明,称攻击者利用的是2024年12月已修复的旧漏洞,不是新版DSM的零日漏洞,并呼吁升级、开启自动更新。微博
360安全团队则把入口指向今年9月披露的两个高危漏洞,CVSS 9.8。两边指向不同,暂时没有统一结论。
Solar应急响应团队能确认的一个细节是:一台受害机器跑着DSM 7.4.1-90080 Update 1,入侵入口仍在溯源。他们也没认定这是DSM本体的0day,套件、凭据、暴露的服务都在排查范围内。知乎
问题出在,这些防线防的不是同一个东西。
端口和二次验证保护的是"登录"这一步。可这类远程漏洞,代码可能在核对密码之前就执行完了;如果攻击者从局域网内另一台机器拿到了保存的凭据,走的又是正常的SMB读写,门根本不在这条路上。
RAID也救不了。RAID防的是硬盘坏,不防文件被加密。加密发生在文件系统层,镜像盘会在极短时间内把乱码同步过去,给你一份完整对称的加密副本。拔盘插电脑读不出来,原因就在这。知乎
同步套件还可能帮倒忙。一位用户半夜听见风扇狂转,发现Cloud Sync正把刚生成的.LOCK3D和勒索信往OneDrive同步,云端原本干净的备份被挨个覆盖。
常年插在NAS上的USB备份盘,拿到root权限后同样会被一锅端。
真正拉开差距的,是文件被锁之后还救不救得回来。
这轮能救回数据的人,靠的几乎都是不可变快照和不在线的副本。
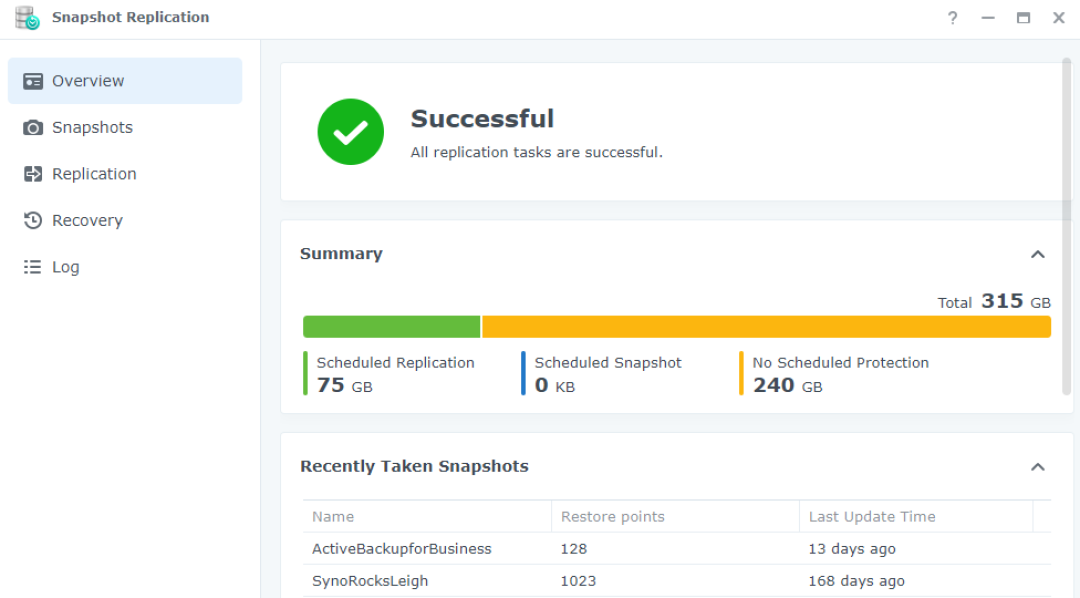
群晖从DSM 7.2起支持不可变快照与WriteOnce。快照列表里,黄色挂锁只是一张"别自动清理"的便签,管理员能删。
蓝色盾牌才是定时锁,保护期内连root也删不掉,格式化也会被拒绝。保护期建议设7到14天。
今晚能做的,其实只有三件。
第一,把管理面从公网收回来。检查路由器端口映射,别让5000、5001直接暴露;需要在外访问,走VPN或组网工具,别用DDNS直连后台。
第二,核对DSM和套件版本,按官方通告升级,打开自动更新。升级不保证"进不来",但能把已经公开的旧漏洞关上。
第三,给重要数据留一份离线或异地副本,备份盘平时别长期挂在NAS上;开不可变快照,并定期真的恢复一次。备份不测试,等于没备份。
如果已经中招:先断网,别急着重装或清理现场,保留日志、勒索信和磁盘状态。社区复盘里反复提到,密钥可能还在内存里,重启会清掉最后的线索。也不要付赎金。
NAS平时安静得像不存在,替全家收着照片、文档和十几年的资料。
它的风险也一样安静:一个端口映射、一次没打的补丁,可能就放在那里好几个月。趁机器还没事,花十分钟把入口关掉,比事后刷"是不是0day"有用。