

你的 AI 手机,正在给智能体办身份证。
一直以来,手机里的智能体替你办事属于"先斩后奏":帮你打开外卖 App、替你转发消息,甚至模仿你的手指,摸进别的软件。11 月 6 日,工信部把这件事定了调——《关于加强智能体终端设备进网管理的通知》(工信厅信管〔2026〕42 号,下称"42号文")正式公开。谁想让智能体在你的硬件上干活,都得先"上户口"。工信微报知乎
42号文卡住三道关口。第一道,出厂关。预置智能体的手机、平板、可穿戴设备有了名分——“智能体终端”,进网检测新增智能体适配验证和涉诈风险前置评测,检测不过,机器不能上市。第二道,身份关。终端上内置的智能体要参考智能体互联系列国家标准,分配唯一身份码——以后智能体替你做错了事,追责第一次有了溯源抓手。第三道,升级关。OTA 不能再"想更就更":升级前提方案、升级后交报告,经专家评估通过才能正式给用户提供服务。设备发生重大变化的,还得重新报备检测。经济观察报知乎工信微报明真AI白衣老唐
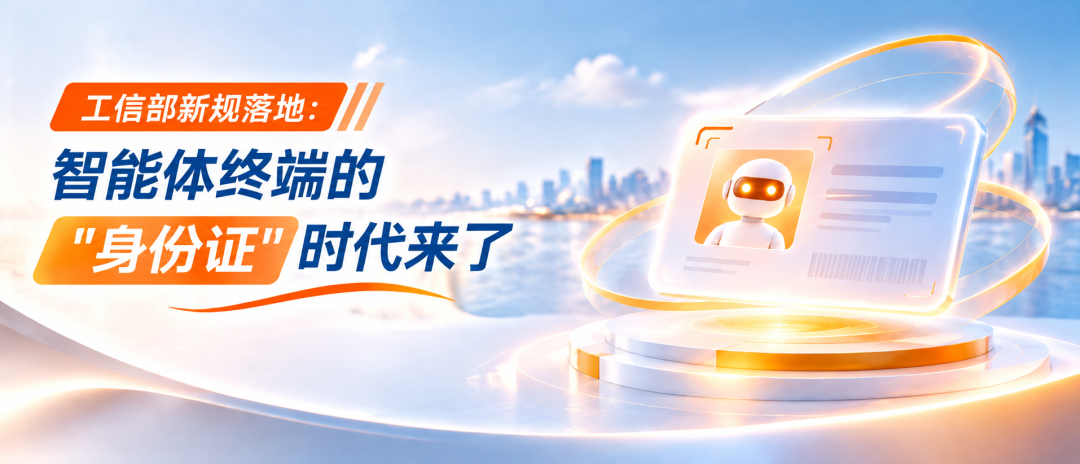 AI手机智能体进网检测与唯一身份码
App 这一头同样直白:应用要用电子签名声明"是否同意被智能体调用",没声明同意的,不得强制调用——此前不少智能体"假装人手指、GUI 硬闯别人家 App"的路子,被明确堵上。经济观察报
为什么这是硬件安全圈的大事?因为 AI 有了身份、权限和手脚之后,攻击面正在从软件层下沉到硬件层。CCF《对话技术前线》第 4 期聊的正是这个话题:英特尔中国研究院院长宋继强坐镇主持,谭晓生、吴向斌把"硬件是不是最后一道防线"“记忆投毒——盗梦空间式攻击”"CPU 的回归"挨个盘了一遍。聊到最后指向同一件事:prompt 出了问题可以打补丁,硬件防线必须提前设计进去。中国计算机学会
 芯片与智能体安全硬件防线
产业也在动:今年 9 月,英伟达推出开放智能体安全平台,把安全控制下沉到软件运行时与硬件层,合作机构已超 100 家。科技圈刚刚
对你的钱包和饭碗,影响很实在。按 IDC 口径,今年国内 AI 手机出货约 1.47 亿台、占整体出货 53%,摊下来每天约 40 万台下线——智能体检测从此不是"流程问题",而是"产能问题"。当挖洞的本事越来越卷,把安全写进设备准入规则的活儿刚开始缺人。而想入坑硬件安全研究的朋友,42号文等于把行业最稀缺的能力写成了岗位清单:身份、权限、适配验证、升级治理——这行不缺会挖洞的,缺的是能把洞焊死的。AIGC星河造物知乎
下次让手机里的智能体替你办事时,记得:它现在是一个要持证上岗的 AI 了。

当前文章无评论,是时候发表评论了