

电脑装好,系统装完,一个软件还没装,打开浏览器——主页已经是个陌生导航站,还多了个叫“We2新标签页”的扩展。你第一反应是下了什么脏东西?错了,这次是“装系统”这一步本身不干净。知乎哔哩哔哩
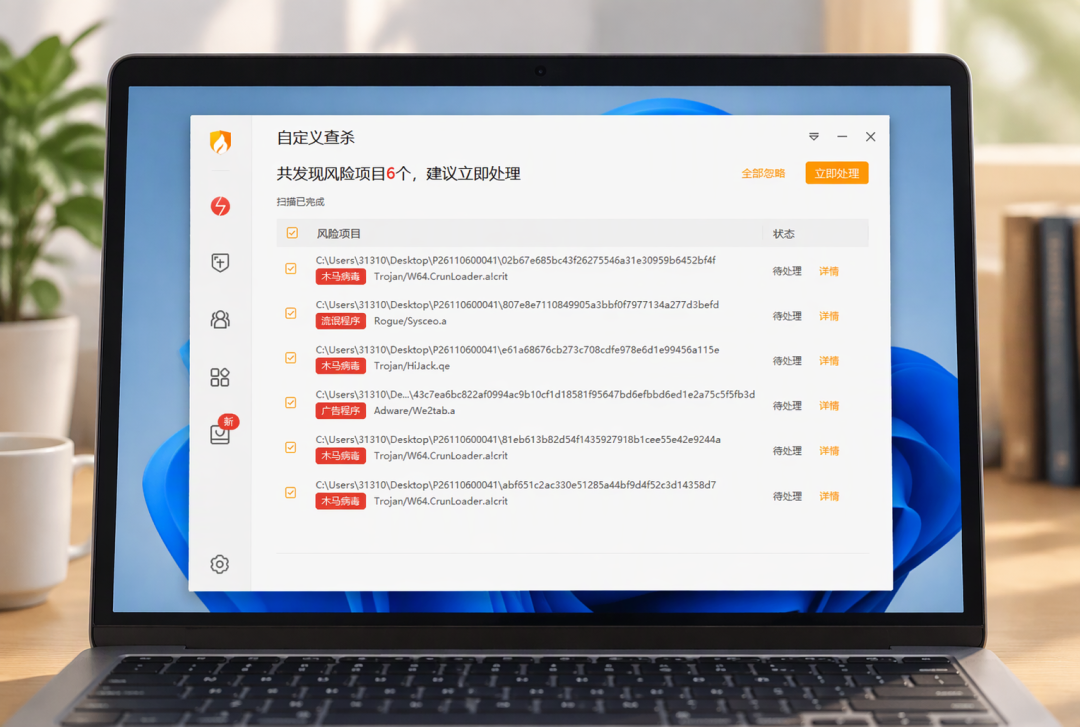
11月12日,火绒安全发布报告,点名“系统总裁”SC封装工具。这不是什么小众软件,而是装机商、系统维护人员批量封装Windows用的工具,封装出的镜像里内置了浏览器配置篡改逻辑:系统部署完成进入桌面,模块自动执行,对浏览器的首页、新标签页进行静默篡改。波及范围不止一款浏览器——Chrome、Edge、360、QQ、搜狗、夸克等10款主流浏览器,都在它的探测和篡改范围内。火绒安全
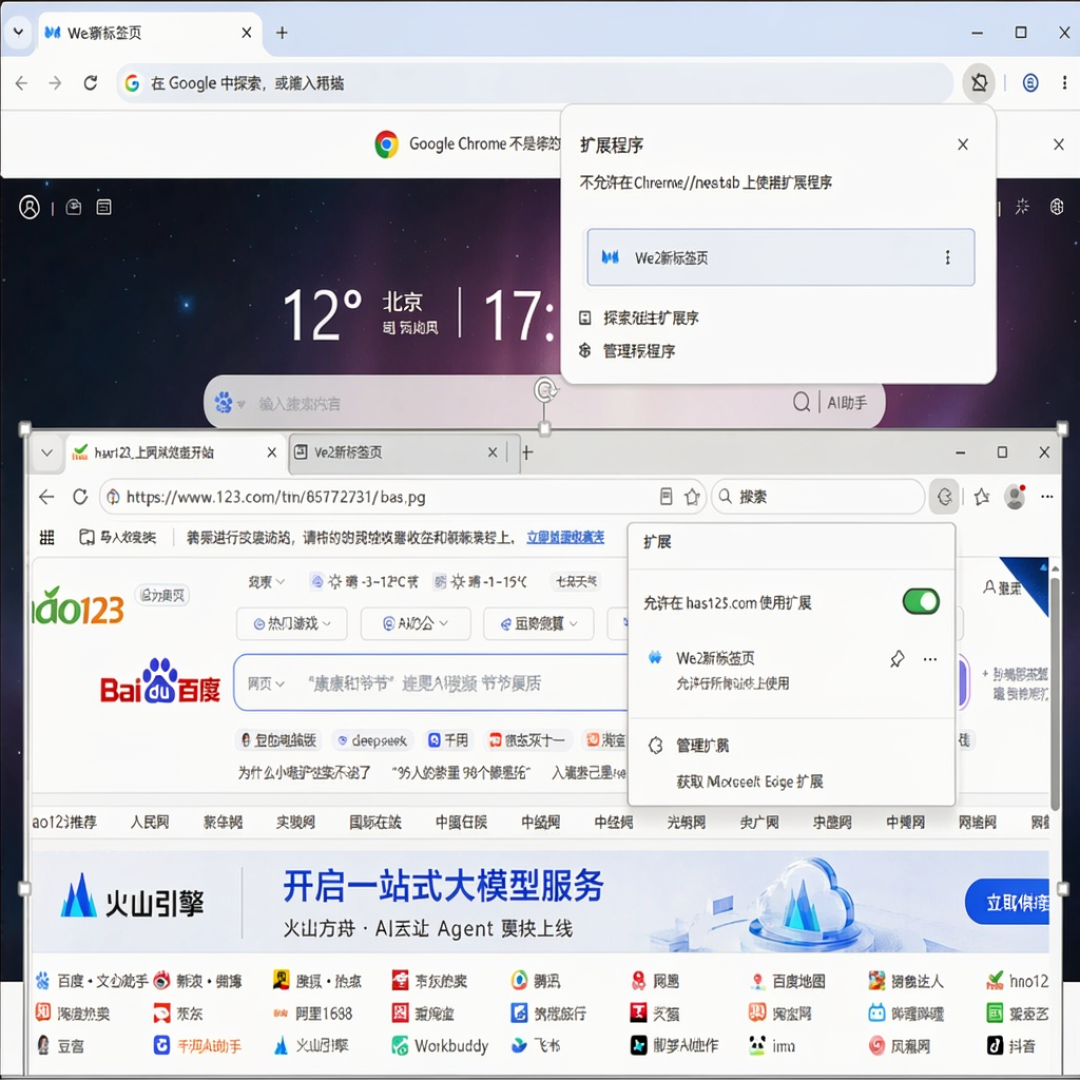
真正让人后背发凉的是三个细节。
一,取消勾选没用。封装时哪怕不勾任何附加组件,普通模式照样释放劫持组件,没有开关,也没有卸载入口。只有“防流氓/大客户”模式的产物是干净的——中不中招,取决于装机的人用哪种模式,不是你够不够小心。知乎
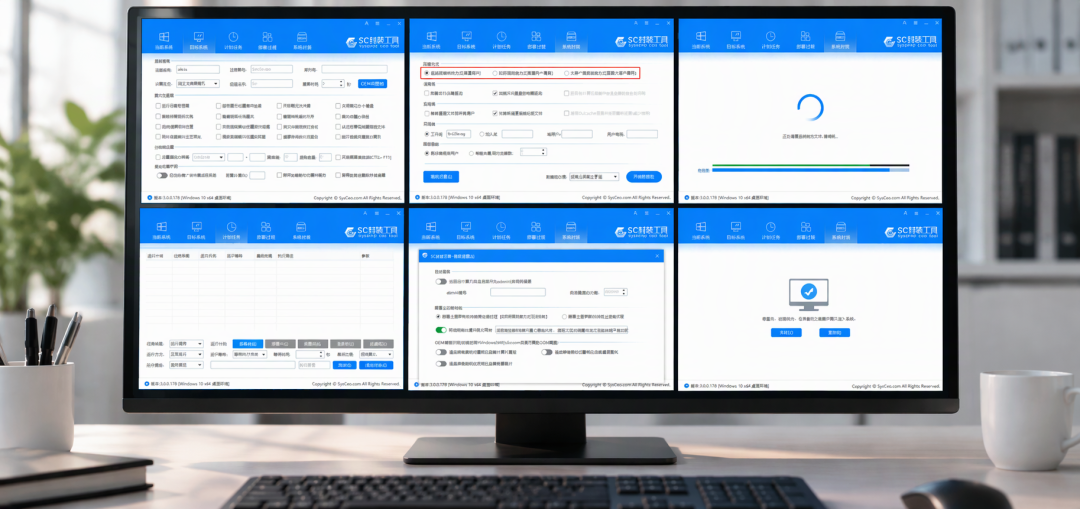
二,它能骗过浏览器自己的防线。Chrome们有主页防篡改校验,这个模块却会重算校验值,让浏览器以为设置是“合法”的,篡改就这么悄悄生效。火绒安全
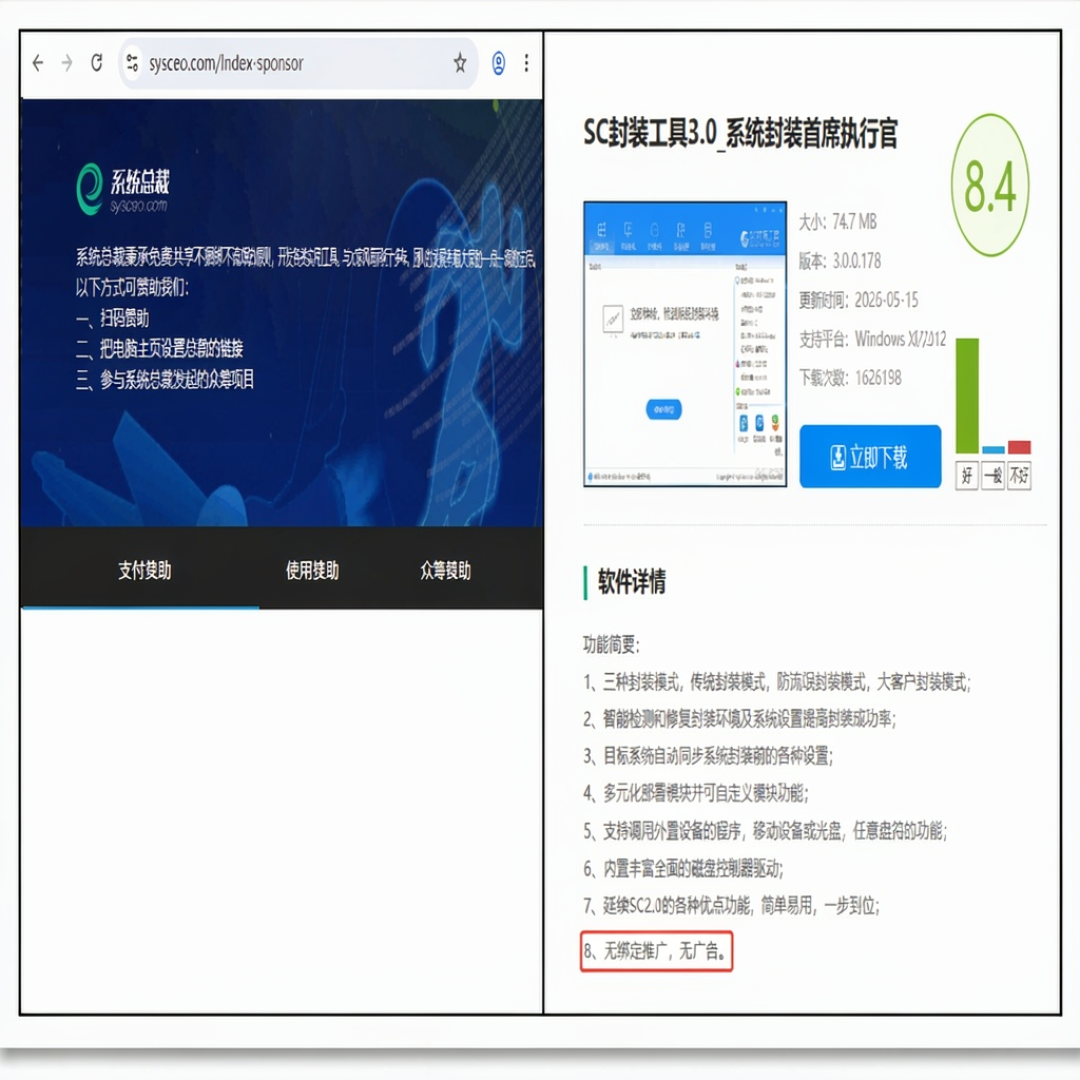
三,换下载渠道也没用。火绒验证了第三方下载站的旧版本,更新后和官网带劫持组件的样本完全一致。更讽刺的是,官网赞助页宣称“免费共享不捆绑不流氓”,还把“把电脑主页设置总裁的链接”列为赞助方式。工具却把主页篡改默认静默执行。早在2021年就有用户在吾爱破解论坛公开反馈,几年版本迭代,这行为一直没停。知乎
这不是孤例。2020年火绒就点名老毛桃、大白菜、晨枫的PE工具携带同款木马:删除安全软件、替换浏览器设置。捆绑的推广软件还会默认锁定浏览器主页。11月15日,B站UP主SYSTEM-RAMOS-ZDY做了期装机工具流氓行径的深度剖析,6天播放超15万、收藏近8000,评论区大型受害者认亲现场。火绒安全
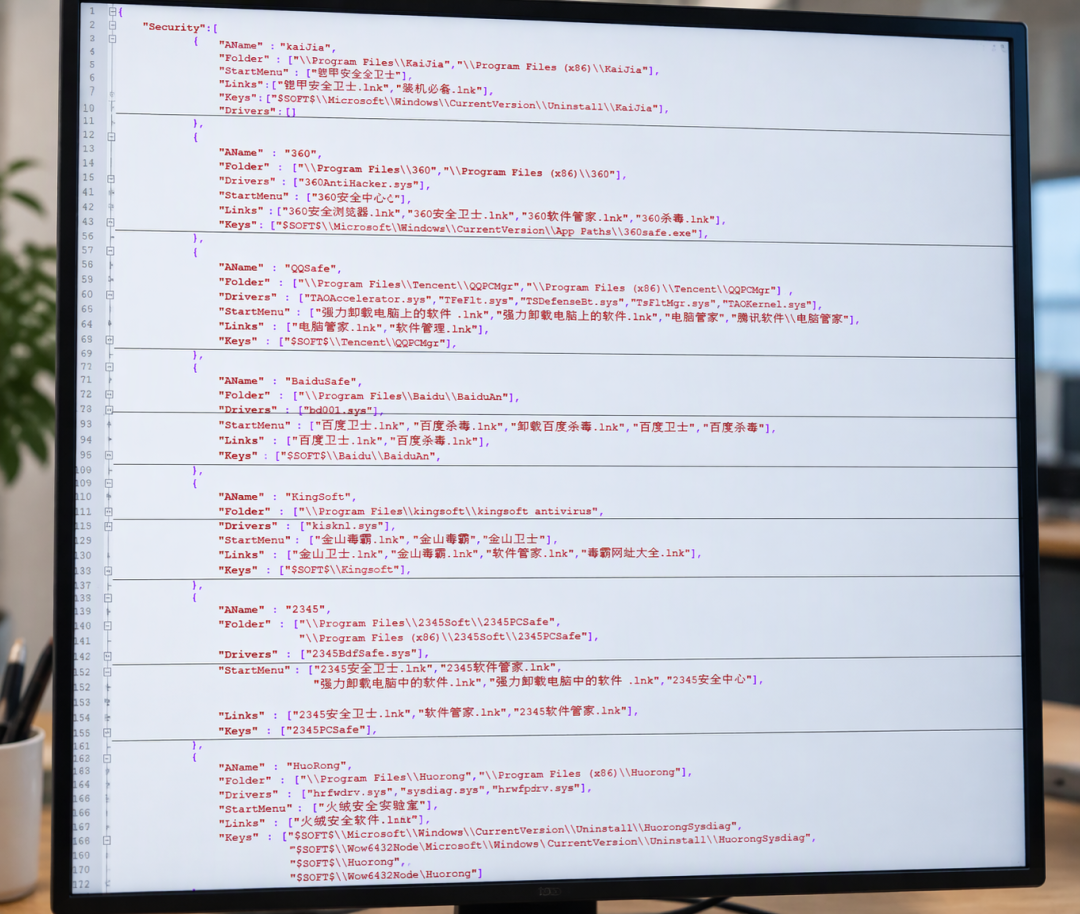
为什么装机环节总被下手?因为PE和封装工具的权限比你的系统还高,能在杀毒软件启动前为所欲为。你辛苦装好的系统,在它们眼里是套拎包入住的毛坯房,想怎么装修就怎么装修。
对装机的人,对策就三条:
装原版镜像。用微软官方工具做安装盘,或从MSDN“我告诉你”(next.itellyou.cn)下载原版镜像,U盘用Ventoy、Rufus写入,PE选微PE这类干净工具。
远离“一键重装”、Ghost版和来源不明的“纯净版”整合镜像。整机预装的系统也可能是封装镜像,到手先查主页和扩展。火绒安全
已经中招的:检查主页和新标签页,找“We2新标签页”这类陌生扩展,看浏览器快捷方式“目标”末尾有没有被加网址,再查启动项。火绒已能拦截查杀该行为。
装机时人人防黄牛、防涨价,却很少有人防系统被“装修”。硬件是真金白银买的,别让人顺手把你的主页也卖了。
当前文章无评论,是时候发表评论了