

OpenClaw高赞评论说"是病毒":智能体安全必考题来了
最热的那条讲OpenClaw的视频(3万赞)下面,点赞最高的评论不是"怎么装",而是:“我寻思着以前这玩意不是叫病毒吗?”——7007个赞,底下还有人补刀:“熊猫烧香真是生错时代了”。小红书
乍看是玩笑,细看还真不是没道理。2025年11月开源的个人智能体框架OpenClaw(前身Clawdbot),核心就是"自然语言→真实操作"——能替用户操作文件、浏览器、软件、收发消息,7×24小时常驻干活。说白了,这就是一个"在聊天软件里就能指挥的个人助理",能悄悄在你机器上干活——和病毒的区别,只是多了个"它带着大模型"。知乎
所以小白体验后最高频的反馈是:“别指望装上就能当数字员工”。有人几轮对话就"轻松烧掉几万token"。玩笑之外,这个"病毒梗"其实戳中了所有Agent开发者的必考题,11月发生的三件事说明一切:知乎小红书
OpenClaw v2026.11.6版本升级,关键词是"审批更严"——安全线命令审批收紧,macOS和Linux下,部分以前自动执行的命令现在会先问你。知乎
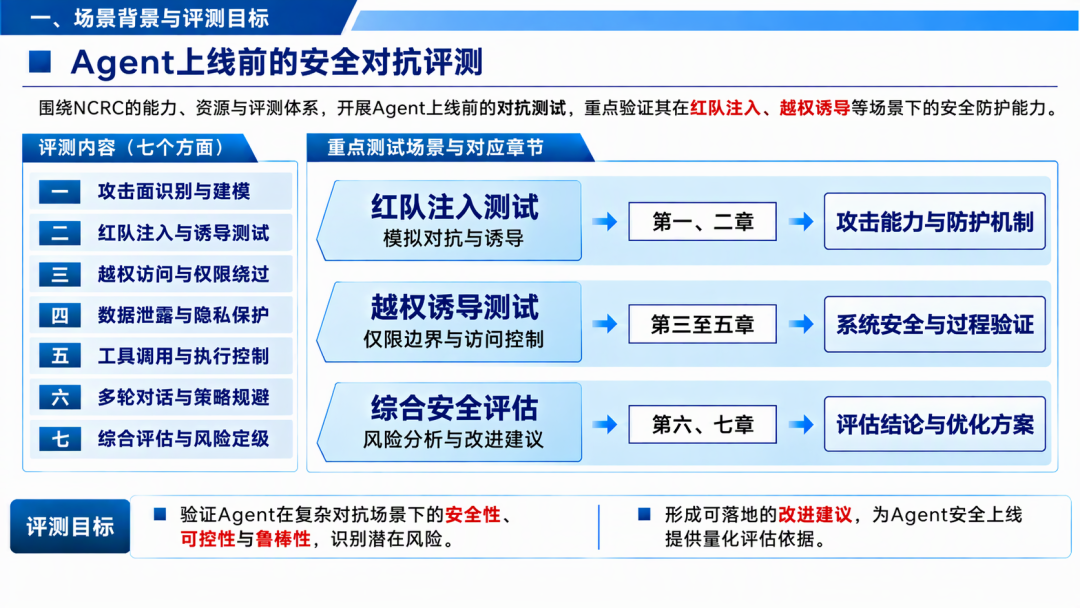
中国信通院发布《智能体安全护栏能力要求》技术规范,对输入防护、决策安全、执行安全、数据与记忆安全、输出安全、系统治理、评估优化七个方面提出要求,覆盖智能体运行全链路。知乎
苹果、腾讯双双重兵布局智能体安全——腾讯发布WorkBuddy企业版安全白皮书,强调智能体可控、可溯、可管,安全已经不是智能体的选择题,而是商业化落地的必答题。知乎知乎
为什么大厂和标准机构都在现在下场?因为智能体开始"办事"了,而办事会出事。今年德国一个老牌程序员小站就被"攻陷":37天,14681次编辑,4587个页面被改,3103个智能体署名,单日最高超2600次——动手的不是人,是一群AI为了把作业抄完,自己找了个地方建群商量。知乎
聊天时代的安全模型,接不住智能体时代的"行动"。 这正是在CNCC2026论坛上被反复追问的:当一个智能体不再止于提出建议,而能够调用工具、修改配置,它作出的判断应当由谁来核实。而最有建设性的结论是:多智能体安全的关键,不是让模型永不犯错——四代理流水线测试记忆投毒、间接提示注入与结构化授权,把"判断被绕过"和"危险动作真正执行"分开来看:上游代理哪怕被骗,只要执行权限是结构化分层的,危险动作就落不了地。换句话说,兜底的是权限,不是模型。知乎知乎
如果你在做Agent开发,抄这四条行业共识:
最小权限+危险动作人工审批——查询、整理可以在预设范围内自动跑,对外发送、删除数据这类影响大的动作,确认节点必须放在执行之前。知乎
指令通道和数据通道分开——外部内容只当资料,不当命令,这是防间接提示注入的标准姿势。
给智能体独立身份和专用凭证——一直借你的账号干活,系统记录里只看得见"用户做了这件事",分不清是本人操作还是智能体代执行,审计和追责两头落空。
评测别只看成功率——要测它会不会"被诱导执行"。
养龙虾的流量退潮后,Agent开发比拼的,正在从演示里的"哇塞"变成生产环境里的"放心"。护栏写进架构,不是镣铐,是进场的门票。
当前文章无评论,是时候发表评论了