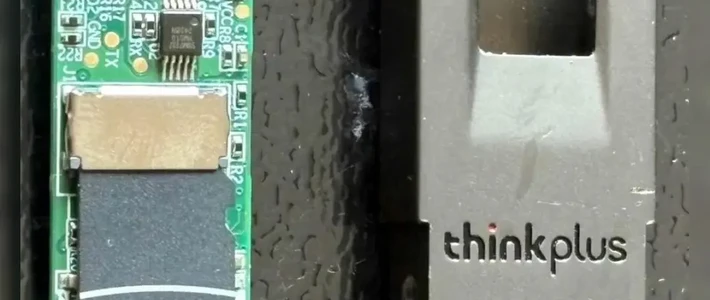
把外壳撬开,里面是一张再普通不过的SD卡。取出来插进读卡器,文件原样躺着,不用指纹,也不用密码。 安全研究者Xusheng Li在联想ThinkPlus FU100上看到的,就是这一幕。HackingPassion
这款U盘上市时宣称AES-256硬件加密,卖点写着指纹保护、密码保护、防泄密。 但指纹模块实际只做一件事:决定这张卡要不要连到电脑上。 连上之后,数据在卡里是什么样,还是什么样。HackingPassionIT之家
这不是加密被破解,而是加密根本没有发生。指纹是门禁,加密是保险箱。门禁管的是“谁能进门”,保险箱管的是“进门之后能不能看懂”。FU100把门禁装在了USB接口上,保险箱却没造——拆壳、取卡,门禁直接失效。
联想今年1月发布LEN-210545安全公告,严重性“高”,受影响产品包括FU100、FU200、TU800、TSD303,并提供免费硬件级升级:核验序列号后,可寄回更换或现场升级,电话400-640-1886。 公告里有一条说得很直接:有物理访问权限的人,可能读取盘内数据;拆解报告把FU100的原因说清楚了——卡上就是明文。联想知识库HackingPassion
研究者2025年8月报告后,联想的临时方案是给SD卡涂一层环氧树脂,增加拆解难度。 用胶水当安全边界,这个细节比任何参数都说明问题。安全公告到今年1月才发布。这条消息这两天才刷屏,但公告不是新的;新的是拆解细节和更广的测试。HackingPassion
Xusheng Li今年3月在RE//verse会议上展示了一批同类设备:十款产品用同一套软件方案,品牌名被涂黑;六款把密码明文发给电脑,两款数据根本没加密,两款用了AES但密码仍泄露。 报告还提到,有产品的AES-256密钥被写死在程序里,密码不参与生成密钥;有的“高强度”模式只加密文件开头16385字节,密钥只有一个字节,剩下内容原样躺着。HackingPassion
这些案例的共同点,不是某一家的品控差,而是“锁”和“数据”之间根本没有连上。你看到的指纹、密码、AES-256,可能只是界面上的表演;真正该问的是:密钥在哪里,谁生成,谁能拿到。
AES-256本身没有问题。它是一个公开的算法名字,密码学上足够强;问题在于,算法强不等于实现强。密钥如果写死在软件里、放在配置文件里,或者密码在传输时就是明文,AES-256就只是一句好听的标签。
所以,普通人买这类产品,真正该问的不是“有没有AES-256”,而是三个更具体的问题:
第一,指纹或密码解开之后,数据是“被解密”还是“本来就没加密”?如果拆掉存储介质就能读,锁就是假的。
第二,密钥在哪里、由谁生成?厂商能不能说清楚密钥的生成、存储和使用方式?说不清,就别为“硬件加密”付溢价。
第三,有没有独立证据?第三方认证(如FIPS 140-2/3、Common Criteria)、公开的白皮书、独立拆解,比包装上的一句“硬件加密”可靠。
这三个问题,对应三种最常见的坑:把指纹当加密、把算法名当实现、把品牌当背书。
如果厂商答不上来,最稳的办法是把加密握在自己手里:买一只普通、口碑正常的U盘,用Windows专业版的BitLocker To Go、VeraCrypt,或macOS的加密磁盘映像。 锁上之后,密文在盘上,拔出来也读不了;密钥在你手里,不依赖厂商有没有偷工减料。代价是跨平台和忘记密码的麻烦,但至少你知道加密发生在哪一层。VeraCrypt
如果你手里正好是公告里的四款,先备份,再打400-640-1886申请免费升级;寄回前按公告要求清空或格式化。 别把环氧树脂当成修复。联想知识库
指纹U盘不是不能买,但“指纹”不该成为溢价的理由。它最多是一道门禁;真正决定文件安不安全的,是门后面有没有一只只有你打得开的箱子。
备份永远比加密更先一步。加密防泄露,不防丢失和损坏;真正加密的盘,忘了密码,数据基本回不来。