














 深耕数码兴趣领域



19
22
别再乱装杀毒软件了:Windows自带的安全功能够用吗?
2026-10-16 14:29:41
1点赞
1收藏
0评论
上个月帮一个朋友修电脑。
他的电脑慢得像蜗牛,开机三分钟,打开浏览器再等两分钟。我一看,好家伙,桌面上摆着三个杀毒软件,360、火绒、还有一个不知名的,三家公司的安全程序在后台上演三国杀,CPU被干到100%,谁也不服谁。
他跟我说,多装几个安全点。
我啥也没说,先给他卸了俩。
这事儿不是个例。我做了十来年电脑博主,帮人修过的电脑少说几百台,每次必见的画面就是,电脑上塞满了各种安全套装,弹窗比病毒还多,系统比中毒还卡。
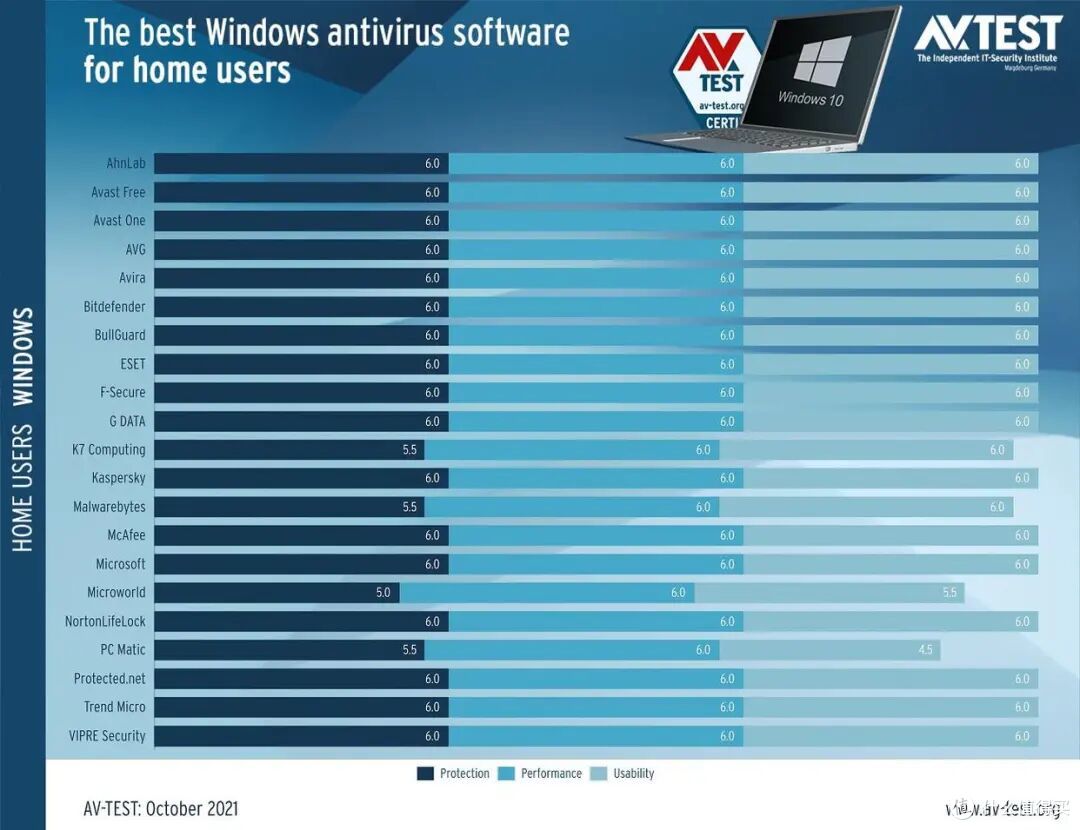
 windows defender被评为年度最佳杀软之一 近日,据外媒报道称,独立it
今天我想跟你聊聊,Windows自带的安全功能到底够不够用,以及那些年我们白装的杀毒软件。
01 Windows Defender,早就不是那个笑话了
先说个很多人不知道的事。
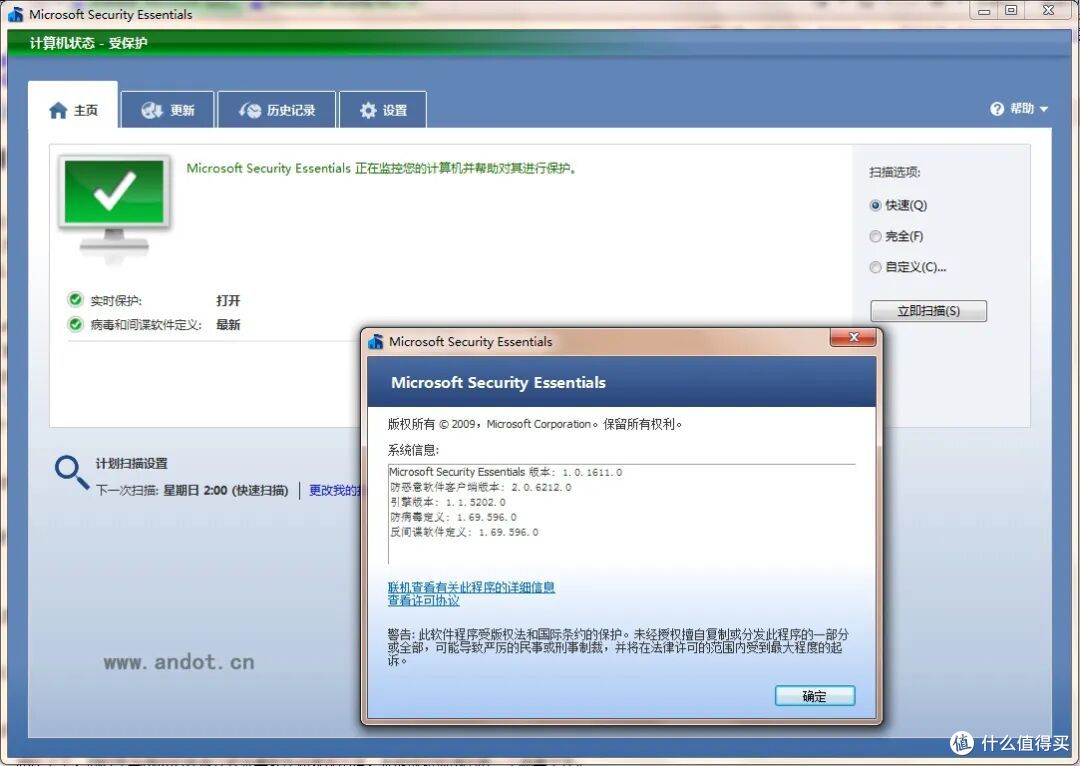
十来年前,Windows自带的杀毒叫MSE,微软自家的。那时候它确实不行,检测率低得感人,被各大安全论坛群嘲。很多人就是从那时候养成了"必装第三方杀毒"的习惯。
但时代变了。
 图片
微软在2017年前后把安全部门大改组,原来的Microsoft Security Essentials改名Windows Defender,再后来在Win10/Win11里统一叫Microsoft Defender,整个引擎重写,引入了云端检测和机器学习模型。
 图片
现在它什么水平?
国际权威测试机构AV-TEST,从2017年到现在,Microsoft Defender连续多年拿到满分( Protection 6/6、Performance 6/6、Usability 6/6 )。在AV-Comparatives的Real-World Protection Test里,它也常年排在第一梯队。
 图片
说得直白点,免费自带的Defender,检测能力已经跟卡巴斯基、Bitdefender这些付费软件在一个段位了。
这不是我一个人的判断,你去翻任何一家安全软件评测机构的近三年报告,结论都差不多。
 图片
02 Windows自带的几个安全防护能力,都在干啥
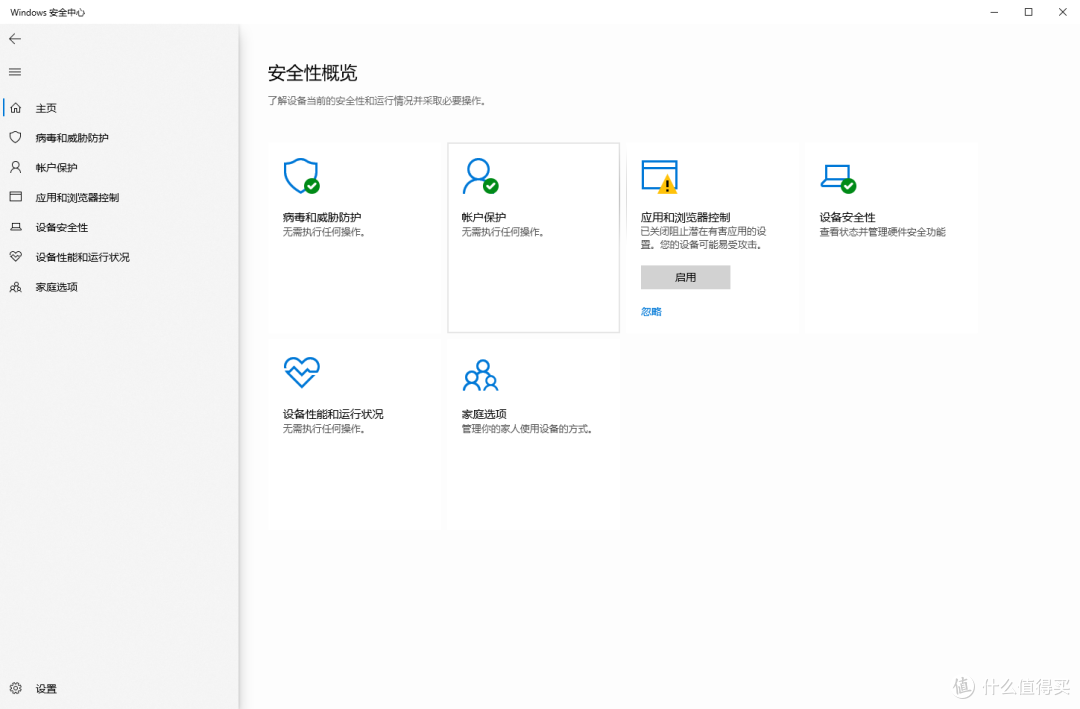
很多人以为Windows自带安全就是个杀毒扫描。其实它是一整套防护体系,我挑几个关键的说。
 图片
实时保护。你下载的文件、打开的程序、插入的U盘,Defender在后台实时扫描。发现可疑行为直接拦截,不需要你手动点扫描。
云端交付保护。这是Defender变强的核心原因。你电脑上遇到的可疑文件,特征码会被秒级上传到微软云端,跟全球威胁数据库比对。微软每天处理几十万亿条信号,新病毒从出现到被识别,平均不到几分钟。
篡改保护(Tamper Protection)。防止恶意软件修改你的安全设置。以前有些病毒第一件事就是关掉杀毒,现在它关不掉了。
SmartScreen筛选器。Edge浏览器和文件下载时的安全网。你下载一个exe,SmartScreen会先查它的信誉,可疑的会直接弹警告拦住。
文件夹限制访问。这个很多人不知道,但它是专门防勒索病毒的。开了之后,未经授权的程序没法加密你的文档文件夹。
就这几个安全防护能力,放在五年前,你得买一套安全软件才能凑齐。
03 手把手教你配好Windows安全中心
说了这么多,不如直接动手。
我给你一个实操清单,跟着走一遍,五分钟搞定。
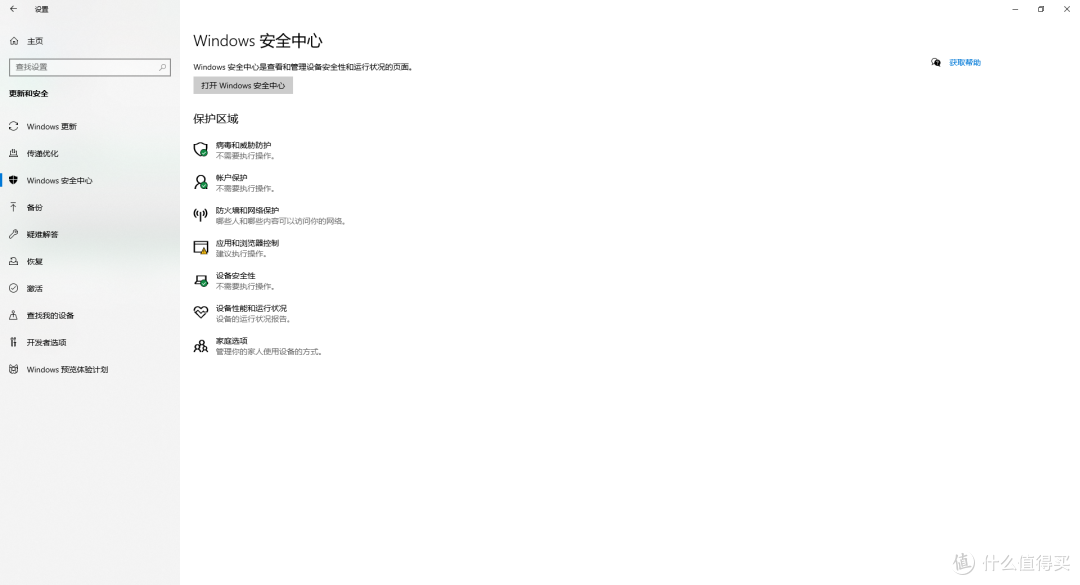
第一步:打开Windows安全中心
 图片
按Win键,输入"Windows安全中心"或"Windows Security",回车。也可以在设置里找到「隐私和安全性」→「Windows安全中心」。
第二步:检查病毒和威胁防护
点进去,看第一个大项「病毒和威胁防护」。确保"实时保护"和"云端提供的保护"都是开的。如果显示有黄色感叹号,按提示逐项处理。
第三步:开启篡改保护
在「病毒和威胁防护」页面往下拉,找到「篡改防护」选项。确认它是开着的。这个功能是默认开的,但有些人可能被某些"优化软件"给关了。
第四步:开启文件夹限制访问
同样在「病毒和威胁防护」里,往下找到「勒索软件防护」板块,点开。你会看到一个「文件夹限制访问」的开关。默认是关的,建议手动打开。打开后系统会保护你的文档、图片、桌面等文件夹,防止未授权程序篡改。
第五步:确认自动样本提交
在「病毒和威胁防护」的设置里,找到「自动样本提交」。确认它是开着的。这个功能会把可疑文件发给微软分析,是云端检测能快速响应新威胁的基础。如果你在意隐私,可以选择"发送安全样本"。
第六步:跑一次完整扫描
在「病毒和威胁防护」页面,点「扫描选项」,选「Microsoft Defender脱机扫描」,点立即扫描。这个模式会重启电脑在干净环境下扫描,能查到一些藏在深处的恶意软件。耗时大概15分钟。
六步走完,你的Windows安全中心就是满血状态了。
04 什么时候你确实需要额外防护
说完Defender的好处,也得说实话。
它不是万能的。
如果你是企业环境,公司有域控、有集中管理需求,那确实需要更专业的EDR方案,Defender的企业版或者第三方商业方案都行。但那是IT部门的事,跟个人用户关系不大。
对个人用户来说,需要额外装安全软件的情况,其实就两种。
第一种,你有时候需要下载破解软件、逛盗版资源站、用来历不明的激活工具。这些场景下你遇到恶意软件的概率确实更高,但问题来了,真正该改的是你的使用习惯,而不是再装一个杀毒软件来兜底。
第二种,家里老人的电脑。老人容易点广告、装捆绑软件,Defender虽然能拦,但挡不住"主动确认安装"。这种情况与其装杀毒,不如开标准账户、限权、关掉安装权限来得实在。
除了这两种,我真的想不到还有什么场景是Defender搞不定的。
05 比杀毒软件更重要的几件事
做电脑博主这些年我有个体会,真正让电脑安全的,不是杀毒软件,是习惯。
给你列四条,比装任何杀毒都管用。
一、及时更新Windows。微软每月第二个星期二发安全补丁,叫Patch Tuesday。很多勒索病毒的传播路径就是利用旧版本漏洞,补丁都发了你还懒得更新,那真没人救得了。Windows Update里打开自动更新,别关。
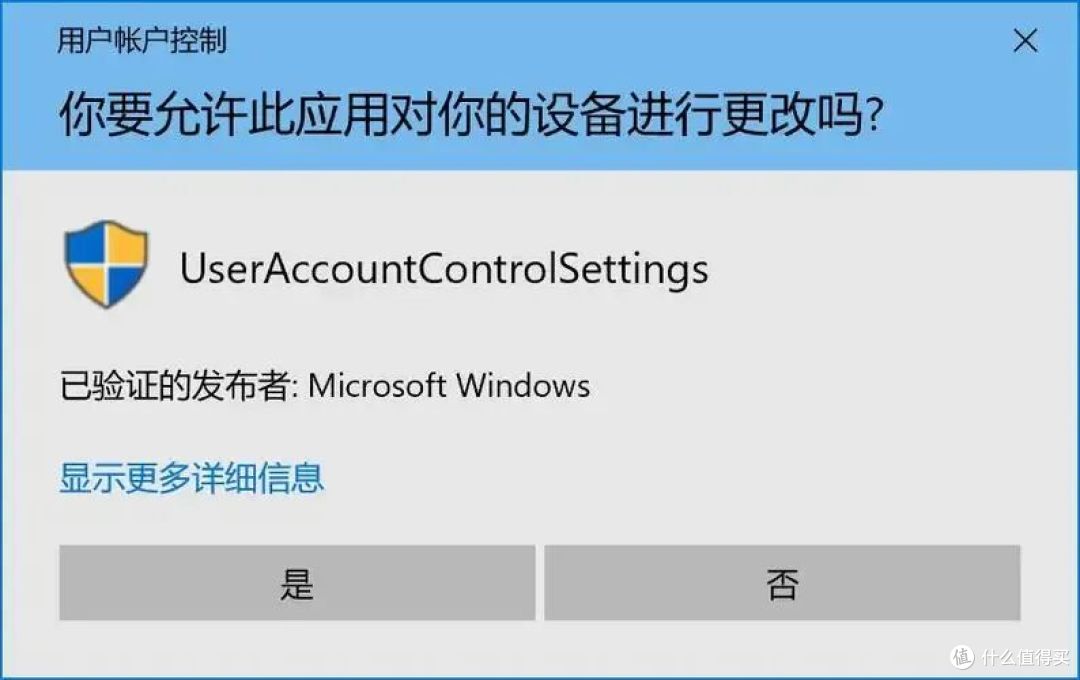
二、弹UAC的时候别无脑点"是"。
 图片
UAC就是那个问你要管理员权限的弹窗。每次它弹出来的时候,花三秒钟看一眼是哪个程序要权限。你不认识的程序要管理员权限,大概率有问题。
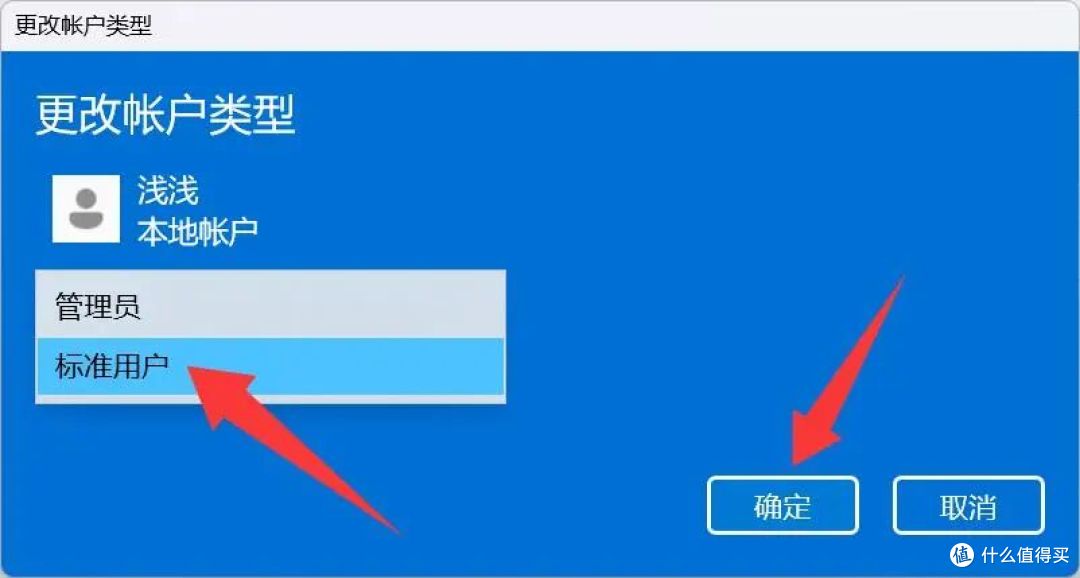
三、用标准账户,不用管理员账户日常上网。
 图片
Windows默认给你管理员账户,但日常用根本不需要。开一个标准账户日常用,要安装软件时再输管理员密码。这样就算中招了,恶意软件也拿不到管理员权限,破坏力大打折扣。
四、重要数据做备份。这一条是最后的底牌。再厉害的杀毒也有漏网的时候,但只要你重要文件有备份,勒索病毒就威胁不到你。一个移动硬盘定期拷一遍,或者用OneDrive自动同步,都行。
这四条做到了,你的安全水平已经超过90%的电脑用户了。
06 说到底
回到开头那个朋友。我给他卸了两个杀毒,只留Defender,又关了一堆开机启动项。他再开机,45秒进桌面,浏览器秒开。
他问我,不装杀毒真的行吗。
我说,你的Windows自带的这个,已经是世界级的防护了。你之前装那仨,一个拖慢系统,一个弹窗广告,一个假报警吓你买会员。真遇到新型病毒,它们跟Defender用的是同一套云端威胁情报,没有任何优势。
安全不是一个软件能给你的,是一种你养成的习惯。
及时更新、不乱点弹窗、不用管理员账户瞎逛、重要数据备份。这几件事,比你在电脑上堆十个杀毒软件都管用。大家有没有安装第三方杀毒软件,评论区聊聊!
作者提示含AI生成内容。作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~





