后台还是你的后台,DNS可能已经不是你的DNS了。
网络慢、网站打不开、日志里反复出现"DNS服务器重新启动"——2026年8月中旬,分散在各省的爱快用户隔三差五撞上了同一个怪事:路由器里的DNS被人偷偷改了,部分设备还出现强制断网。哔哩哔哩知乎
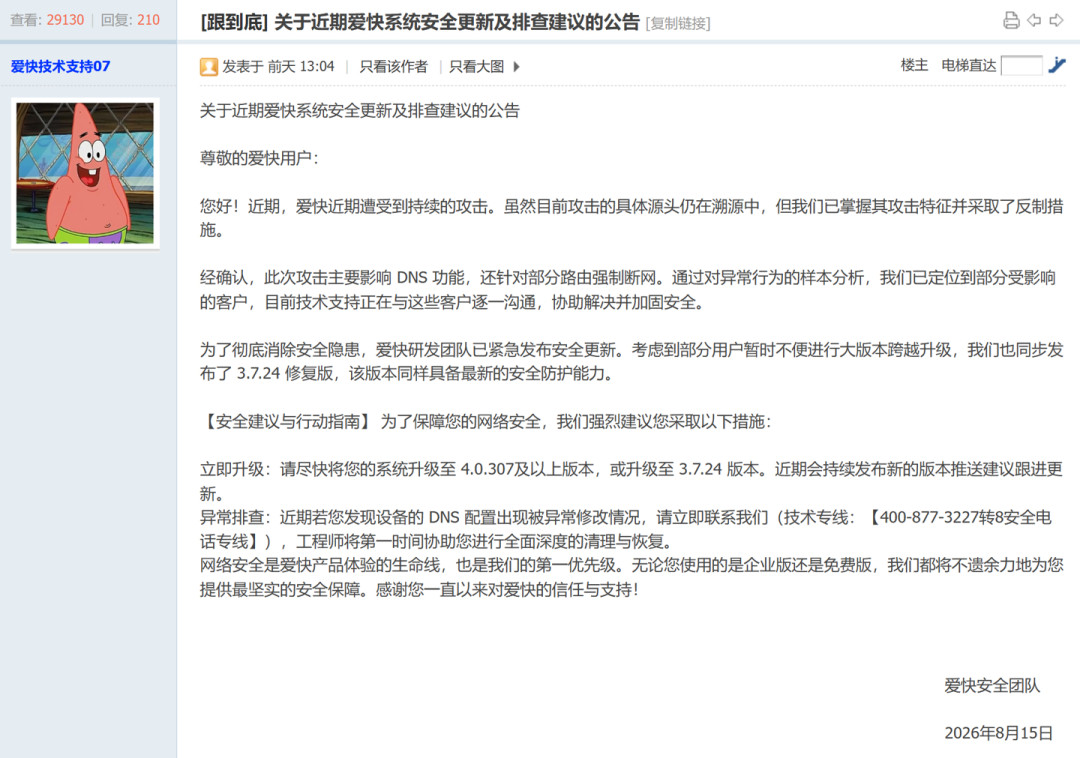
8月15日,爱快安全团队在官方论坛发公告,IT之家17日跟进转发,标题就一句:“请立即更新”。官方确认得挺直接:系统近期遭受持续攻击,主要影响DNS功能,并针对部分路由强制断网;但也留了句诚实的话——“攻击具体源头目前仍不明确”。修复方案同步给出:升到4.0.307及以上;不想跨大版本的,装3.7.24,“同样具备最新安全防护能力”。微博
复盘:不是一夜爆发,是攒了三个月。有在知乎爆料的用户称,DNS异常最早5月就有人报告,没被重视,到8月中旬才大规模爆发。该用户还提到:爱快系统无论是否绑定云平台,开机都会连官方服务器、还能被下发热补丁,因此推测攻击是顺着云通道下发的——注意,这只是用户推测,官方公告并未确认源头,只说已反制、并逐个联系受影响客户协助清理恢复。社区的不满反而在技术之外发酵:有用户抱怨"建议增加彻底切断与爱快服务器连接的选项"喊了很久没做,还指控论坛删帖控评;评论区里"让OpenWrt再次伟大"刷屏,一批人直接转投ROS、OpenWrt。知乎
更难看的是次生伤。升级3.7.24并不等于万事大吉:有用户报告每分钟准点断网关十来秒,重装系统、恢复配置都试了没解决;有人从3.x升4.0后发现整套多拨集体失效。对拿爱快做企业边界路由的网络工程师,真正痛的是——断网时远程控制不生效,只能一家一家机房跑。
10月14日,事情有了新动作:开发者deadash发布了搁置约两年的插件项目(GitHub)首次大更新,给爱快装上了"许愿瓶"。按作者自己的说法,基础包可拦截爱快云"后门式"通信,且这项拦截可以手动关闭。作者还称插件顺手修复了一个OpenSSL漏洞、附带默认关闭的审计取证开关,连广告拦截插件都是AI一句话生成的;为守住合法性,他把基础包做成必须签名、全开源shell源码。要不要在核心网络设备上叠一层第三方固件,是省心还是埋雷,每个人答案不一样。知乎
截至发稿,攻击源头仍未官方闭环。三步自查,现在就做:微博
查版本:低于3.7.24 / 4.0.307的赶紧升;企业网和多拨用户先备份配置、单机试点,升级后盯紧PPPoE重拨和路由表恢复是否正常;
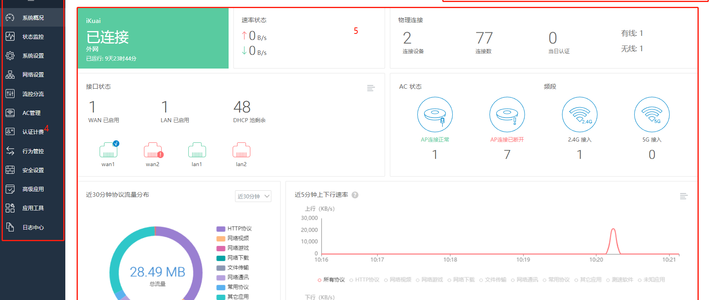
对DNS:进后台把WAN口DNS和DHCP下发给终端的DNS各看一眼,日志里有无"DNS服务器重新启动"的痕迹;想省心的直接固定成可信公共DNS(如223.5.5.5、119.29.29.29),别再全指望运营商默认值;
收暴露面:不用云管理的就解绑,管理后台别裸露公网,改掉默认密码、开强HTTPS——有破解版机器被远程格式化系统盘的旧账在前,"连不连官方云"这个开关,你自己得心里有数。
免费系统的核心资产,从来不是流控和多线分流,而是"敢放着不管"的信任。这次事件给所有车主和准车主上的最值钱一课是:如果你的路由器关不掉云通道,就别指望别人替你关。